
最新发布第408页

CVE-2019-16662: rConfig 3.9.2 – Remote Code Execution
漏洞标题 CVE-2019-16662: rConfig 3.9.2 - Remote Code Execution 漏洞描述 rConfig 3.9.2 is susceptible to a remote code execution vulnerability. An attacker can directly execute syst...
 2019年5月18日 06:25
CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution
漏洞标题 CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution 漏洞描述 CloudPanel 2 before 2.3.1 has insecure file-manager cookie authentication. PoC代码
2023年3月26日 23:22CVE-2022-4060: WordPress User Post Gallery <=2.19 - Remote Code Execution
漏洞标题 CVE-2022-4060: WordPress User Post Gallery <=2.19 - Remote Code Execution 漏洞描述 WordPress User Post Gallery plugin through 2.19 is susceptible to remote code executi...
2022年8月6日 21:19CVE-2023-45375: PrestaShop PireosPay – SQL Injection
漏洞标题 CVE-2023-45375: PrestaShop PireosPay - SQL Injection 漏洞描述 In the module “PireosPay” (pireospay) up to version 1.7.9 from 01generator.com for PrestaShop, a guest can ...
2023年5月24日 16:34CVE-2016-1000129: WordPress defa-online-image-protector <=3.3 - Cross-Site Scripting
漏洞标题 CVE-2016-1000129: WordPress defa-online-image-protector <=3.3 - Cross-Site Scripting 漏洞描述 WordPress defa-online-image-protector 3.3 and before contains a reflected ...
2016年4月3日 17:52Apache Kylin API未授权访问漏洞(CVE-2020-13937)
漏洞标题 Apache Kylin API未授权访问漏洞(CVE-2020-13937) 漏洞描述 【漏洞对象】Apache Kylin 【涉及版本】Kylin 2.x.x,Kylin <= 3.1.0,Kylin 4.0.0-alpha【漏洞描述】Apache Kylin是一个...
2020年2月9日 07:05CVE-2018-15535: Responsive FileManager <9.13.4 - Local File Inclusion
漏洞标题 CVE-2018-15535: Responsive FileManager <9.13.4 - Local File Inclusion 漏洞描述 Responsive FileManager before version 9.13.4 is vulnerable to local file inclusion via fi...
2018年10月18日 13:37ActiveMQ 消息代理系统 fileserver 文件上传漏洞(CVE-2016-3088)
漏洞标题 ActiveMQ 消息代理系统 fileserver 文件上传漏洞(CVE-2016-3088) 漏洞描述 Apache ActiveMQ® 是最流行的开源、多协议、基于 Java 的消息代理。Apache ActiveMQ 5.x 5.14.0 之前的文...
2016年12月24日 07:19CVE-2019-7238: Sonatype Nexus Repository Manager <3.15.0 - Remote Code Execution
漏洞标题 CVE-2019-7238: Sonatype Nexus Repository Manager <3.15.0 - Remote Code Execution 漏洞描述 Sonatype Nexus Repository Manager before 3.15.0 is susceptible to remote code ...
2019年9月18日 17:00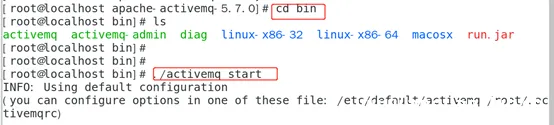
Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现_Linux
这篇文章主要介绍了Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现,需要的朋友可以参考下 目录一、漏洞描述二、漏洞影响版本三、漏洞环境搭建四、漏洞复现五、漏洞防御一、漏洞描述 该...
2022年6月15日 12:46confluence 远程代码执行漏洞(CVE-2019-3396)
漏洞标题 confluence 远程代码执行漏洞(CVE-2019-3396) 漏洞描述 Confluence是一个专业的企业知识管理与协同软件,常用于构建企业wiki。它强大的编辑和站点管理特征能够帮助团队成员之间共享信...
2019年12月3日 16:05CVE-2023-33831: FUXA – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-33831: FUXA - Unauthenticated Remote Code Execution 漏洞描述 A remote command execution (RCE) vulnerability in the /api/runscript endpoint of FUXA 1.1.13 allows a...
2023年5月15日 22:07
web服务器是什么
WEB服务器也称为WWW(WORLD WIDE WEB)服务器,主要功能是提供网上信息浏览服务。可以处理浏览器等Web客户端的请求并返回相应响应,Web服务器只负责处理HTTP协议,只能发送静态页面的内容。而JSP...

 2022年3月20日 20:29
CVE-2022-23397: Cedar Gate EZ-NET <= 6.8.0 - Cross-Site Scripting
漏洞标题 CVE-2022-23397: Cedar Gate EZ-NET <= 6.8.0 - Cross-Site Scripting 漏洞描述 The Cedar Gate EZ-NET portal 6.5.5 6.8.0 Internet portal has a call to display messages to us...
2022年5月2日 12:30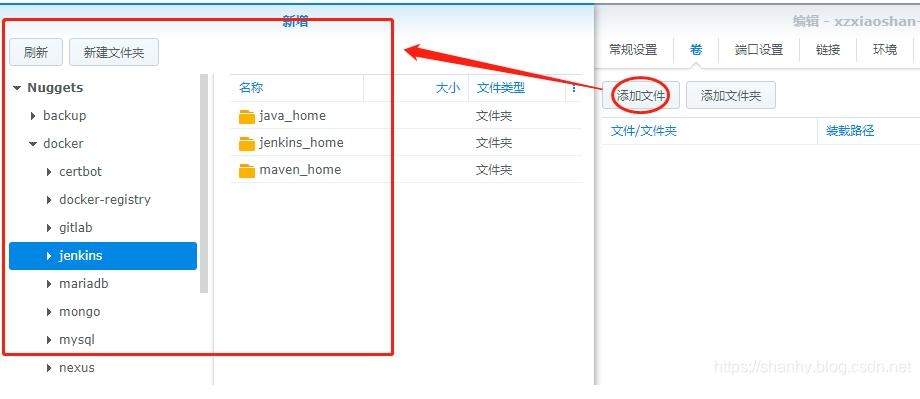
在docker容器中调用和执行宿主机的docker操作_docker
这篇文章主要介绍了在docker容器中调用和执行宿主机的docker操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先这个帖子,献给docker新手。当然如果你是一个老手,文...
2023年2月12日 20:42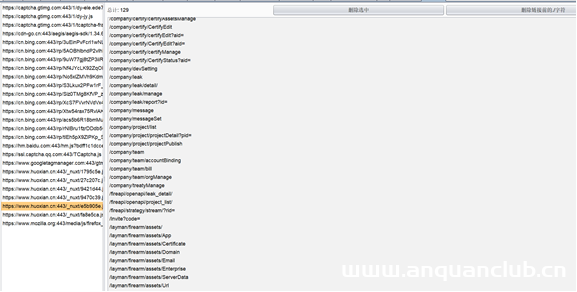
记一次JS未授权访问漏洞
前言 上周六参加了最近一期的听火沙龙,各位师傅分享了很多有意思的挖洞姿势和议题,根据会后梳理和完善,现以分享交流未授权的一些拙见,各位大师父们如果有更好的意见建议,欢迎评论交流。 正...
2022年3月10日 23:37
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

