
最新发布第40页

CVE-2025-6403: Code-Projects School Fees Payment System 1.0 – SQL Injection
漏洞标题 CVE-2025-6403: Code-Projects School Fees Payment System 1.0 - SQL Injection 漏洞描述 A vulnerability was found in code-projects School Fees Payment System 1.0. It has been...
 2025年4月18日 09:13
CVE-2024-0250: Analytics Insights for Google Analytics 4 < 6.3 - Open Redirect
漏洞标题 CVE-2024-0250: Analytics Insights for Google Analytics 4 < 6.3 - Open Redirect 漏洞描述 The plugin is vulnerable to Open Redirect due to insufficient validation on the ...
2024年3月29日 05:56
JFrog 披露PJSIP开源多媒体通信库的五个漏洞
3月1日,DevOps平台提供商JFrog安全研究团队披露了PJSIP中的五个安全漏洞,攻击者可以利用这些漏洞在运行使用该库的应用程序的设备上执行任意代码,或致使拒绝服务。PJSIP 是一个用 C 语言编写...

 2022年3月3日 18:11
CVE-2024-3094: XZ – Embedded Malicious Code
漏洞标题 CVE-2024-3094: XZ - Embedded Malicious Code 漏洞描述 Malicious code was discovered in the upstream tarballs of xz, starting with version 5.6.0. Through a series of complex...
2024年7月14日 15:37CVE-2025-31489: MinIO – Incomplete Signature Validation for Unsigned-Trailer Uploads
漏洞标题 CVE-2025-31489: MinIO - Incomplete Signature Validation for Unsigned-Trailer Uploads 漏洞描述 MinIO is a High Performance Object Storage released under GNU Affero General ...
2025年6月7日 19:27CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection
漏洞标题 CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection 漏洞描述 WordPress Personal Dictionary plugin before 1.3.4 contains a blind SQL injection vuln...
2022年2月2日 03:13CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
2023年11月29日 23:13
详解Zabbix安装部署实践_zabbix
Zabbix是目前最为主流的开源监控方案之一,本文给大家详细介绍了Zabbix安装部署实践,感兴趣的朋友参考下吧 前言 Zabbix是目前最为主流的开源监控方案之一,部署本身并不困难,难的是深入理解。...
2026年9月11日 11:45
CentOS 8.1下搭建LEMP(Linux+Nginx+MySQL+PHP)环境(教程详解)_Linux
LEMP是一个软件堆栈,包含一组免费的开源工具,这些工具用于为高流量和动态网站提供动力。 这篇文章给大家介绍如何在CentOS 8 Linux发行版上安装LEMP服务器,本文通过实例代码给大家介绍的非常...
2024年4月4日 20:16CVE-2022-0147: WordPress Cookie Information/Free GDPR Consent Solution <2.0.8 - Cross-Site Scripting
漏洞标题 CVE-2022-0147: WordPress Cookie Information/Free GDPR Consent Solution <2.0.8 - Cross-Site Scripting 漏洞描述 WordPress Cookie Information/Free GDPR Consent Solution pl...
2022年5月23日 00:21CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion
漏洞标题 CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion 漏洞描述 WordPress MyPixs 0.3 and prior contains a local file inclusion vulnerability. PoC代码
2015年4月6日 17:19
网络安全年鉴:775亿美元并购额,293亿美元私募股权及风险投资
近日,网络安全投资战略咨询公司Momentum Cyber公布了一份网络安全年鉴,该年鉴根据对全球3500多家网络安全公司及其战略交易活动(包括首次公开募股(IPO)、并购(M&A)、风险投资和私募股...
2022年3月10日 23:40
解决Mac下 docker 无法 ping 通宿主机的问题_docker
这篇文章主要介绍了解决Mac下 docker 无法 ping 通宿主机的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 解决方案 抛弃docker for mac自带的linux虚拟机(尽管轻量,...
2023年1月5日 21:55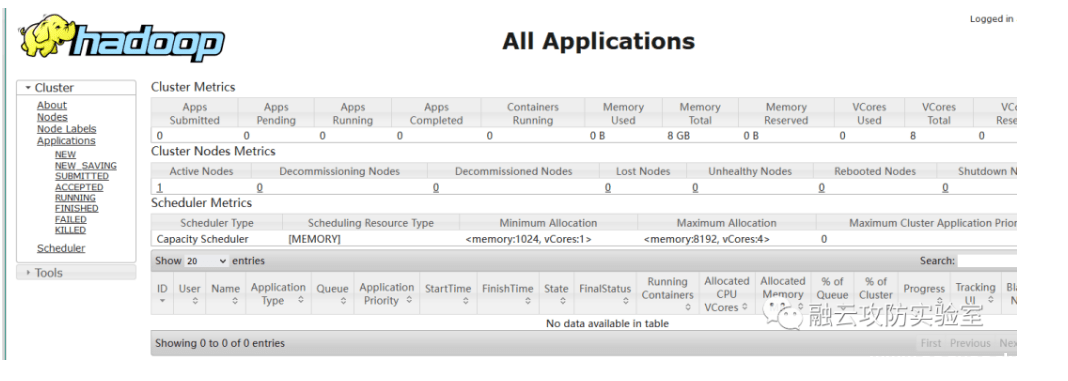
-Hadoop Restful API未授权
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Hadoop Restful API未授权 Hadoop是一个由Apache基金会所开发的分布式系统基础架构,Hadoop通过ResourceManager REST API,可以让⽤户...
2023年2月8日 14:11CVE-2023-25157: GeoServer OGC Filter – SQL Injection
漏洞标题 CVE-2023-25157: GeoServer OGC Filter - SQL Injection 漏洞描述 GeoServer is an open source software server written in Java that allows users to share and edit geospatial da...
2023年5月8日 01:37ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞
漏洞标题 ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞 漏洞描述 ConnectWise ScreenConnect存在身份验证绕过漏洞,此漏洞是由于对url验证不充分导致的,特殊的url可绕过验证并访...
2024年11月28日 23:39
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

