
最新发布第419页

CVE-2025-25291: GitLab – SAML Authentication Bypass
漏洞标题 CVE-2025-25291: GitLab - SAML Authentication Bypass 漏洞描述 ruby-saml provides security assertion markup language (SAML) single sign-on (SSO) for Ruby. An authentication ...
 2025年4月9日 13:15
CVE-2023-3846: MooDating 1.2 – Cross-Site Scripting
漏洞标题 CVE-2023-3846: MooDating 1.2 - Cross-Site Scripting 漏洞描述 A vulnerability classified as problematic has been found in mooSocial mooDating 1.2. This affects an unknown p...
2023年12月14日 12:55
记一次针对违规APP失败的实战渗透测试
前言 前几天晚上,基本上已经准备休息了,隔壁大佬突然发来一个网址,并附言是一个裸聊诈骗APP,需要帮忙看看,继而就有了这篇文章。 首先声明,由于本人技术问题,并没有拿到服务器权限。撰写...

 2024年1月20日 14:43
CVE-2020-14181: Jira Server and Data Center – Information Disclosure
漏洞标题 CVE-2020-14181: Jira Server and Data Center - Information Disclosure 漏洞描述 Jira Server and Data Center is susceptible to information disclosure. An attacker can enumera...
2020年9月22日 01:26CVE-2022-34045: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34045: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. It contains a hardcoded...
2022年12月3日 13:40
【Wireshark教程】如何通过语音获取对方IP 支持钉钉/QQ/WX
相关声明 本教程仅用于hvv、红蓝攻防对抗等专业领域,请勿用于非法用途。 相关阅读 Wireshark的功能实在强大,可以做很多事情,我们之前提供过很多篇教程 工具下载 Wireshark3.6.2官网稳定版下...
2023年1月13日 20:04CVE-2023-52251: Kafka UI 0.7.1 Command Injection
漏洞标题 CVE-2023-52251: Kafka UI 0.7.1 Command Injection 漏洞描述 An issue discovered in provectus kafka-ui 0.4.0 through 0.7.1 allows remote attackers to execute arbitrary code v...
2023年9月13日 18:08CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass
漏洞标题 CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass 漏洞描述 A sandbox bypass vulnerability exists in the Jenkins Script Security Plugin (versions ...
2019年6月28日 00:03CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting
漏洞标题 CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting 漏洞描述 Php-mod/curl library before 2.3.2 contains a cross-site scripting vulnerability via the post...
2021年7月26日 15:06
Linux crontab 命令的使用_Linux
这篇文章主要介绍了Linux crontab 命令的使用,帮助大家更好的理解和学习Linux系统,感兴趣的朋友可以了解下 1.命令简介 contab(cron table) 命令被用管理用户的需要周期性执行的任务,与 Win...
2023年6月9日 20:06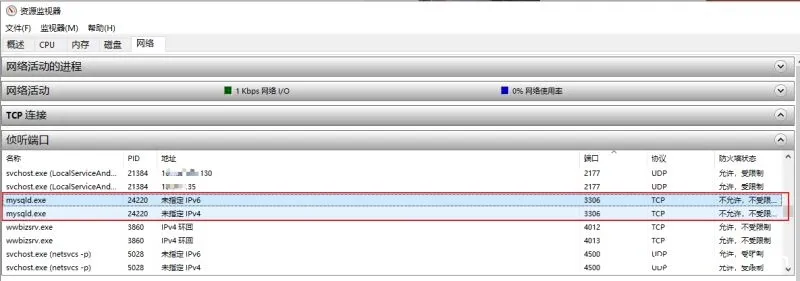
Windows系统下解决PhPStudy MySQL启动失败问题_win服务器
这篇文章主要介绍了Windows系统下解决PhPStudy MySQL启动失败问题,本文给出了解决流程通过截图的形式给大家展示,需要的朋友可以参考下 报错 Apache\Nginx服务正常启动了,但是MySQL却一直启动...
2026年6月2日 11:45CVE-2024-45293: TablePress < 2.4.3 - XXE Injection
漏洞标题 CVE-2024-45293: TablePress < 2.4.3 - XXE Injection 漏洞描述 The PHPSpreadsheet library used by the plugin is affected by an XXE as the security scanner that prevents XX...
2024年9月8日 14:37CVE-2021-29441: Nacos <1.4.1 - Authentication Bypass
漏洞标题 CVE-2021-29441: Nacos <1.4.1 - Authentication Bypass 漏洞描述 This template only works on Nuclei engine prior to version 2.3.3 and version >= 2.3.5. In Nacos before ...
2021年12月17日 00:58
Pycharm 2021.3.2-3.3及3.X最新专业版激活/破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 图文教程 安装步骤 官网下载最新版本 PyCharm最新版 Windows官网下载PyCharm最新专业版3.3 exe文件下载 运行安装 运行pycharm-profe...
2022年12月19日 10:40docker安装ElasticSearch:7.8.0集群的详细教程_docker
这篇文章主要介绍了docker安装ElasticSearch:7.8.0集群的相关知识,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 ElasticSearch集群支持动态请求...
2022年8月29日 20:54
nginx网站服务如何配置防盗链(推荐)_nginx
这篇文章主要介绍了nginx网站服务如何配置防盗链,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、盗链原理 1.1 网页准备 Web源主机(192.168....
2022年10月17日 21:55
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

