
最新发布第41页

Citrix ShareFile 存在代码注入漏洞(CVE-2023-24489)
漏洞标题 Citrix ShareFile 存在代码注入漏洞(CVE-2023-24489) 漏洞描述 Citrix旗下多款交付控制器和网关存在RCE漏洞,攻击者在无需身份验证的情况下就可执行任意命令。Citrix ShareFile存在代...
 2023年9月6日 16:46
CVE-2020-29453: Jira Server Pre-Auth – Arbitrary File Retrieval (WEB-INF, META-INF)
漏洞标题 CVE-2020-29453: Jira Server Pre-Auth - Arbitrary File Retrieval (WEB-INF, META-INF) 漏洞描述 The CachingResourceDownloadRewriteRule class in Jira Server and Jira Data Cent...
2020年7月24日 02:12CVE-2022-29153: HashiCorp Consul/Consul Enterprise – Server-Side Request Forgery
漏洞标题 CVE-2022-29153: HashiCorp Consul/Consul Enterprise - Server-Side Request Forgery 漏洞描述 HashiCorp Consul and Consul Enterprise up to 1.9.16, 1.10.9, and 1.11 are suscept...
2022年2月19日 22:37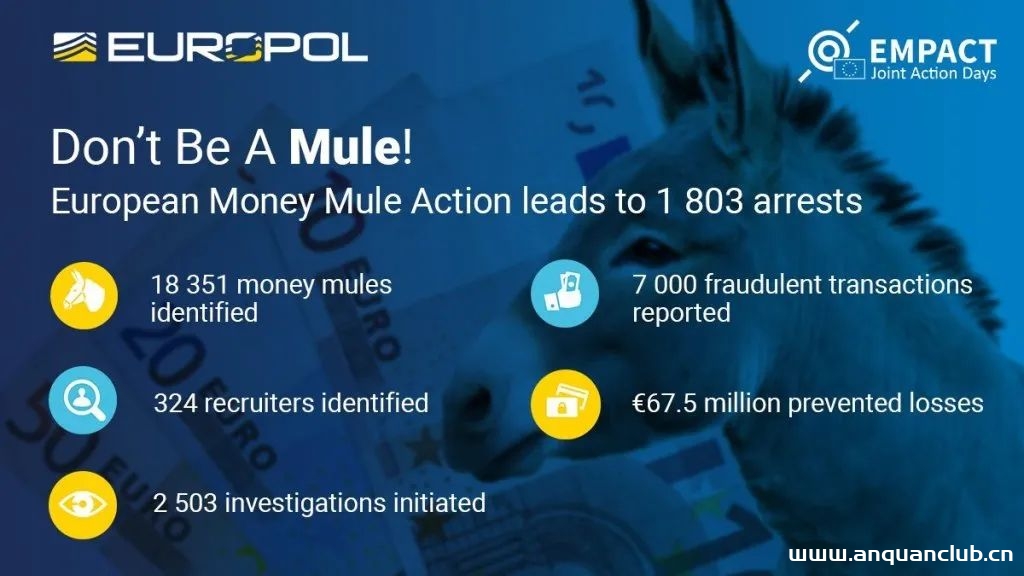
近两万钱骡,欧洲第七次联合打击洗钱行动落幕
12月1日,一项有着400家金融机构支持、名为EMMA 7(The European Money Mule Action)的欧洲多国联合行动落下帷幕。从9月15日起至11月30日,该行动取得了如下成果:识别18351名“钱骡“;识别32...
2022年3月10日 23:38CVE-2021-34624: WordPress ProfilePress 3.0-3.1.3 – Arbitrary File Upload
漏洞标题 CVE-2021-34624: WordPress ProfilePress 3.0-3.1.3 - Arbitrary File Upload 漏洞描述 A vulnerability in the file uploader component found in the ~/src/Classes/FileUploader.ph...
2021年11月2日 04:15CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
2021年5月30日 04:07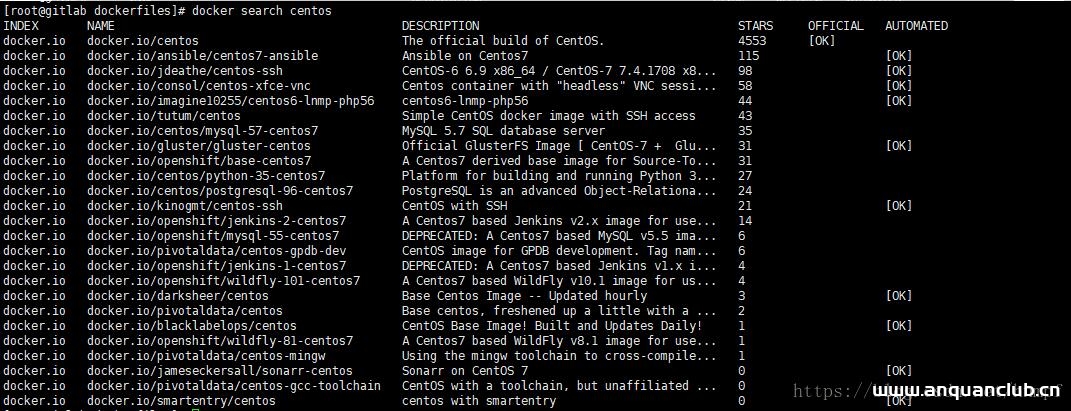
解决docker 容器设置中文语言包出现的问题_docker
这篇文章主要介绍了解决docker 容器设置中文语言包出现的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 如果在Docker 中采用 docker search centos 采用 docker pull ...
2022年7月10日 20:55CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting
漏洞标题 CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting 漏洞描述 WordPress BackupBuddy plugin before 8.8.3 contains a cross-site vulnerability. The plugin do...
2022年11月6日 03:12CVE-2024-27348: Apache HugeGraph-Server – Remote Command Execution
漏洞标题 CVE-2024-27348: Apache HugeGraph-Server - Remote Command Execution 漏洞描述 Apache HugeGraph-Server is an open-source graph database that provides a scalable and high-perf...
2024年10月21日 17:40Belkin N150 路径遍历(CVE-2014-2962)
漏洞标题 Belkin N150 路径遍历(CVE-2014-2962) 漏洞描述 固件版本低于1.00.08的Belkin N150 F9K1009 v1路由器上的webproccgi模块中存在路径遍历漏洞,远程攻击者可借助getpage参数中的完整路径...
2014年5月31日 15:29CVE-2024-4399: WordPress CAS Theme <= 1.0.0 - Server-Side Request Forgery
漏洞标题 CVE-2024-4399: WordPress CAS Theme <= 1.0.0 - Server-Side Request Forgery 漏洞描述 The CAS WordPress theme through version 1.0.0 is vulnerable to Server-Side Request Fo...
2024年8月12日 00:40CVE-2023-3139: Protect WP Admin < 4.0 - Unauthenticated Protection Bypass
漏洞标题 CVE-2023-3139: Protect WP Admin < 4.0 - Unauthenticated Protection Bypass 漏洞描述 The Protect WP Admin WordPress plugin before version 4.0 disclosed the URL of the adm...
2023年7月30日 09:26CVE-2021-44139: Alibaba Sentinel – Server-side request forgery (SSRF)
漏洞标题 CVE-2021-44139: Alibaba Sentinel - Server-side request forgery (SSRF) 漏洞描述 There is a Pre-Auth SSRF vulnerability in Alibaba Sentinel version 1.8.2, which allows remot...
2021年6月17日 04:16
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
2022年3月10日 23:40CVE-2024-39646: WordPress Custom 404 Pro <= 3.11.1 - Reflected XSS
漏洞标题 CVE-2024-39646: WordPress Custom 404 Pro <= 3.11.1 - Reflected XSS 漏洞描述 Improper Neutralization of Input During Web Page Generation (XSS or 'Cross-site Scripti...
2024年2月3日 22:16Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年6月10日 09:57
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

