
最新发布第423页

CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection
漏洞标题 CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection 漏洞描述 Ivanti EPM Cloud Services Appliance (CSA) before version 4.6.0-512 is susceptible to a code inj...
 2021年12月19日 09:07
CVE-2025-24963: Vitest Browser Mode – Local File Read
漏洞标题 CVE-2025-24963: Vitest Browser Mode - Local File Read 漏洞描述 Vitest is a testing framework powered by Vite. The `__screenshot-error` handler on the browser mode HTTP ser...
2025年10月18日 19:22CVE-2023-46732: XWiki < 14.10.14 - Cross-Site Scripting
漏洞标题 CVE-2023-46732: XWiki < 14.10.14 - Cross-Site Scripting 漏洞描述 XWiki is vulnerable to reflected cross-site scripting (RXSS) via the rev parameter that is used in the ...
2023年7月20日 18:50CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年3月7日 14:24CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
2022年6月7日 01:19Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524)
漏洞标题 Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524) 漏洞描述 Apache Superset 是一个开源的现代数据探索和可视化平台。Apache Superset Cookie 存在权限绕过漏洞,攻击者可通过...
2023年1月29日 08:52Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
2023年8月9日 03:12CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting 漏洞描述 The WordPress Download Manager plugin before version 3.2.44 does not pr...
2022年4月15日 15:44CVE-2022-48253: Nostromo nhttpd path traversal
漏洞标题 CVE-2022-48253: Nostromo nhttpd path traversal 漏洞描述 nhttpd in Nostromo before 2.1 is vulnerable to a path traversal that may allow an attacker to execute arbitrary com...
2022年9月28日 05:53CVE-2019-12583: Zyxel ZyWall UAG/USG – Account Creation Access
漏洞标题 CVE-2019-12583: Zyxel ZyWall UAG/USG - Account Creation Access 漏洞描述 Zyxel UAG, USG, and ZyWall devices allows a remote attacker to generate guest accounts by directly ...
2019年9月27日 12:28CVE-2010-20103: ProFTPd-1.3.3c – Backdoor Command Execution
漏洞标题 CVE-2010-20103: ProFTPd-1.3.3c - Backdoor Command Execution 漏洞描述 ProFTPD 1.3.3c contains a command injection backdoor caused by a hidden FTP command trigger in the sou...
2010年4月6日 04:50
Ubuntu服务器常用命令汇总_Linux
ubunt常用服务器命令操作,闲来无事,分享ubuntu服务器版常用命令,绝对有用。希望大家好好享受,但是不要拿自己的服务器做测试,建议您在windows下建立虚拟机再操作 下面的命令大都需要在 控制...
2023年4月20日 20:40CVE-2020-35598: Advanced Comment System 1.0 – Local File Inclusion
漏洞标题 CVE-2020-35598: Advanced Comment System 1.0 - Local File Inclusion 漏洞描述 ACS Advanced Comment System 1.0 is affected by local file inclusion via an advanced_component_s...
2020年12月6日 00:3874cms – ajax_street.php ‘key’ SQL注入(CVE-2020-22211)
漏洞标题 74cms - ajax_street.php 'key' SQL注入(CVE-2020-22211) 漏洞描述 SQL注入在74cms 3.2.0通过关键参数加/ajax_street.php PoC代码 暂无
2020年7月21日 06:56CVE-2023-38035: Ivanti Sentry – Authentication Bypass
漏洞标题 CVE-2023-38035: Ivanti Sentry - Authentication Bypass 漏洞描述 A security vulnerability in MICS Admin Portal in Ivanti MobileIron Sentry versions 9.18.0 and below, which m...
2023年3月29日 10:36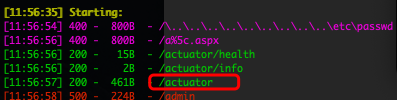
dirsearch+ fuzzDicts 目录fuzz大法
最近在研究目录fuzz,有时候我们在扫描网站目录的时候常常只是对网站根目录进行了扫描,从而所发现的问题点不太全面,这里就跟大家分享下我的目录fuzz大法~~ 工具 1)dirsearch 常用的参数有 ...
2022年3月10日 23:34
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

