
最新发布第427页

CVE-2018-18069: WordPress sitepress-multilingual-cms 3.6.3 – Cross-Site Scripting
漏洞标题 CVE-2018-18069: WordPress sitepress-multilingual-cms 3.6.3 - Cross-Site Scripting 漏洞描述 WordPress plugin sitepress-multilingual-cms 3.6.3 is vulnerable to cross-site sc...
 2018年5月19日 11:37
CVE-2013-2248: Apache Struts – Multiple Open Redirection Vulnerabilities
漏洞标题 CVE-2013-2248: Apache Struts - Multiple Open Redirection Vulnerabilities 漏洞描述 Apache Struts is prone to multiple open-redirection vulnerabilities because the applicati...
2013年11月12日 10:48CVE-2023-28343: Altenergy Power Control Software C1.2.5 – Remote Command Injection
漏洞标题 CVE-2023-28343: Altenergy Power Control Software C1.2.5 - Remote Command Injection 漏洞描述 Altenergy Power Control Software C1.2.5 is susceptible to remote command inject...
2023年8月28日 15:07
【科普时间】短信轰炸的产生与如何防护
前言 为什么突然更新这么一篇老掉牙的文章呢? 原因那是相当简单,前两天的晚上,我正在那进行酣畅淋漓的峡谷大决斗,突然间,一大堆验证码犹如大江过境,直接淹没了我的视野,这事能忍? 当然...

 2023年1月31日 20:03
CVE-2021-46418: Telesquare TLR-2855KS6 – Arbitrary File Creation
漏洞标题 CVE-2021-46418: Telesquare TLR-2855KS6 - Arbitrary File Creation 漏洞描述 An unauthorized file creation vulnerability in Telesquare TLR-2855KS6 via PUT method can allow cr...
2021年6月22日 22:43CVE-2022-29301: SolarView Compact 6.00 – ‘pow’ Cross-Site Scripting
漏洞标题 CVE-2022-29301: SolarView Compact 6.00 - 'pow' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability in the ...
2022年2月26日 20:01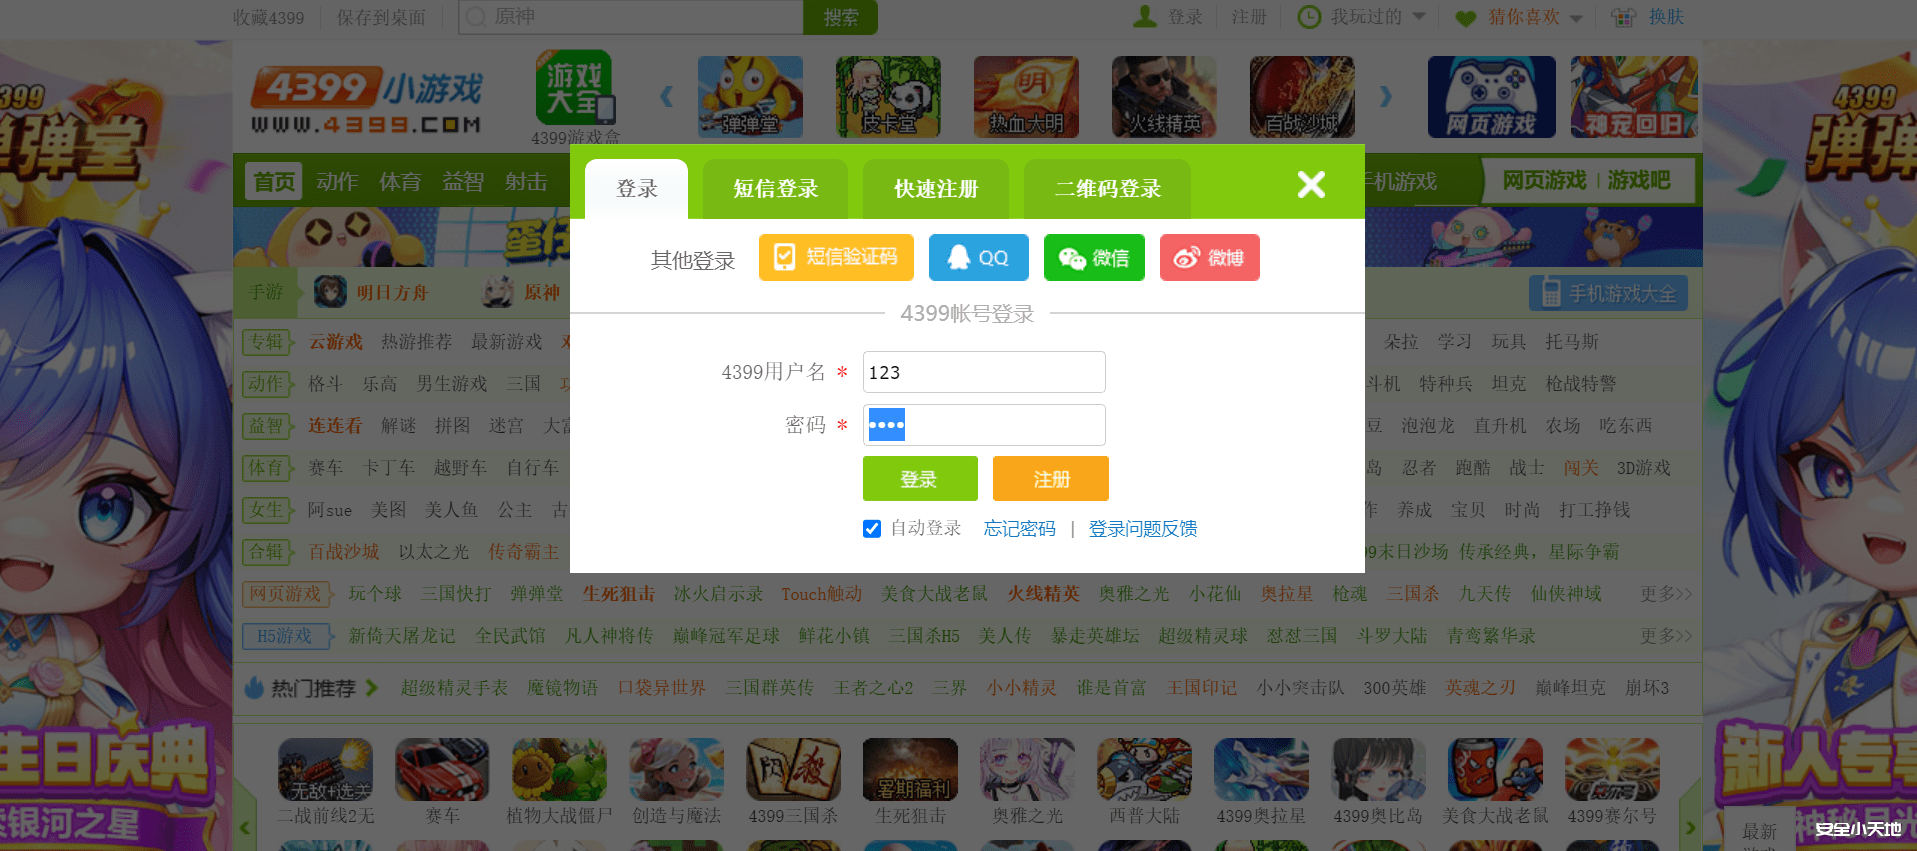
【js逆向教程】某童年游戏网站登录逆向
前言 现在大部分网站在登录的时间为了防止暴力破解,都会进行加密,通常使用AES、RSA等加密方式,在前端js运行的时间进行加密,今天我们就来学习一下对于加密的登录方式,怎么进行爆破测试。 登...
2023年7月8日 18:29CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting
漏洞标题 CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting 漏洞描述 WordPress plugin Infusionsoft 1.5.11 and before contains a reflected cro...
2016年4月10日 01:34CVE-2020-7247: OpenSMTPD 6.4.0-6.6.1 – Remote Code Execution
漏洞标题 CVE-2020-7247: OpenSMTPD 6.4.0-6.6.1 - Remote Code Execution 漏洞描述 OpenSMTPD versions 6.4.0 - 6.6.1 are susceptible to remote code execution. smtp_mailaddr in smtp_sess...
2020年5月27日 01:23CVE-2010-4282: phpShowtime 2.0 – Directory Traversal
漏洞标题 CVE-2010-4282: phpShowtime 2.0 - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in Pandora FMS before 3.1.1 allow remote attackers to include an...
2010年8月4日 02:49
整合一下第十七期提到的弱口令规则
对十七期提到的弱口令规则,对于涉及到域名或公司的提取出来,写了个脚本一键梭哈。 如果常规的top字典没有用,可以尝试跑一下这个。 http://github.com/fcre1938/PwdBUD 已完成的规则: 域名+工...
2022年3月10日 23:32CVE-2016-10960: WordPress wSecure Lite < 2.4 - Remote Code Execution
漏洞标题 CVE-2016-10960: WordPress wSecure Lite < 2.4 - Remote Code Execution 漏洞描述 WordPress wsecure plugin before 2.4 is susceptible to remote code execution via shell meta...
2016年2月6日 21:01CVE-2012-4768: WordPress Plugin Download Monitor < 3.3.5.9 - Cross-Site Scripting
漏洞标题 CVE-2012-4768: WordPress Plugin Download Monitor < 3.3.5.9 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the Download Monitor plugin before 3....
2012年12月17日 17:27CVE-2010-1314: Joomla! Component Highslide 1.5 – Local File Inclusion
漏洞标题 CVE-2010-1314: Joomla! Component Highslide 1.5 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Highslide JS (com_hsconfig) component 1.5 and 2.0...
2010年10月2日 00:32CVE-2020-22208: 74cms – ajax_street.php ‘x’ SQL Injection
漏洞标题 CVE-2020-22208: 74cms - ajax_street.php 'x' SQL Injection 漏洞描述 SQL Injection in 74cms 3.2.0 via the x parameter to plus/ajax_street.php. PoC代码
2020年8月13日 01:04CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年11月3日 16:18
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

