
最新发布第431页

Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526)
漏洞标题 Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526) 漏洞描述 攻击者可以创建与目标相同版本的本地安装,以管理员身份登录并将会话cookie重播到目标以在远程计算机上以管理员身...
 2020年10月6日 20:13
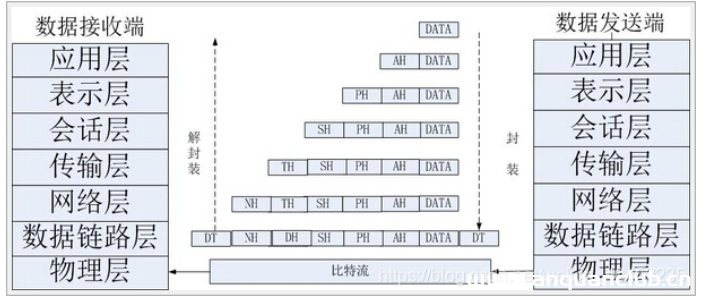
一文教你怎么搞定流量包(二)
前言 承接第一篇CTF流量分析,中间涉及部分知识内容,顺便自己再熟悉一遍,常规CTF或者说工控流量分析用到的工具wireshark之外似乎不怎涉及,,, 协议 TCP协议 TCP(Transmission Control Proto...
2022年3月10日 23:39CVE-2023-6421: WordPress Download Manager – File Password Exposure
漏洞标题 CVE-2023-6421: WordPress Download Manager - File Password Exposure 漏洞描述 The WordPress Download Manager plugin contains a vulnerability that allows attackers to obtain ...
2023年7月4日 16:12CVE-2024-48360: Qualitor <= v8.24 - Server-Side Request Forgery
漏洞标题 CVE-2024-48360: Qualitor <= v8.24 - Server-Side Request Forgery 漏洞描述 Qualitor v8.24 was discovered to contain a Server-Side Request Forgery (SSRF) via the component...
2024年9月13日 00:37
Linux环境下安装docker环境(亲测无坑)_docker
目录安装前提条件第一步:检查并清除系统残余项,并安装Docker依赖环境第二步:Docker依赖环境搭建好之后,安装并启动Docker安装前提条件 Docker 要求 CentOS 系统的内核版本高于 3.10 ,首先验...
2022年6月14日 23:03CVE-2019-14974: SugarCRM Enterprise 9.0.0 – Cross-Site Scripting
漏洞标题 CVE-2019-14974: SugarCRM Enterprise 9.0.0 - Cross-Site Scripting 漏洞描述 SugarCRM Enterprise 9.0.0 contains a cross-site scripting vulnerability via mobile/error-not-supp...
2019年11月14日 16:49CVE-2021-24237: WordPress Realteo <=1.2.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24237: WordPress Realteo <=1.2.3 - Cross-Site Scripting 漏洞描述 WordPress Realteo plugin 1.2.3 and prior contains an unauthenticated reflected cross-site scri...
2021年4月19日 00:18CVE-2010-1954: Joomla! Component iNetLanka Multiple root 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1954: Joomla! Component iNetLanka Multiple root 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple root (com_multir...
2010年9月23日 17:06CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting
漏洞标题 CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected XSS in custom-face...
2021年10月10日 08:34CVE-2024-41713: MitelMiCollab 身份绕过导致任意文件读取漏洞
漏洞标题 CVE-2024-41713: MitelMiCollab 身份绕过导致任意文件读取漏洞 漏洞描述 Mitel MiCollab 是一个企业协作平台,它将各种通信工具整合到一个应用程序中,提供语音和视频通话、消息传递、...
2024年4月29日 12:05CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
2010年2月20日 10:26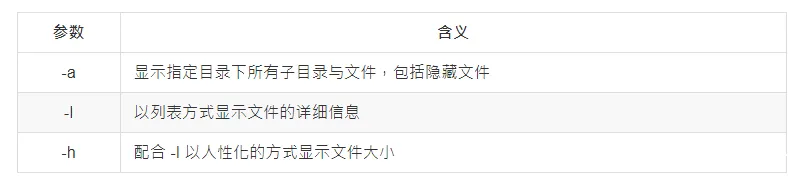
Linux常见基本命令与用法大全_Linux
这篇文章主要介绍了Linux常见基本命令与用法,总结分析了Linux各种常见的操作命令,包括文件、用户、系统等常见操作命令与使用技巧,需要的朋友可以参考下 本文实例讲述了Linux常见基本命令与用法...
2026年3月19日 11:45CVE-2023-0777: modoboa 2.0.4 – Admin TakeOver
漏洞标题 CVE-2023-0777: modoboa 2.0.4 - Admin TakeOver 漏洞描述 Authentication Bypass by Primary Weakness in GitHub repository modoboa/modoboa prior to 2.0.4. PoC代码
2023年8月17日 22:29CVE-2022-35405: Zoho ManageEngine – Remote Code Execution
漏洞标题 CVE-2022-35405: Zoho ManageEngine - Remote Code Execution 漏洞描述 Zoho ManageEngine Password Manager Pro, PAM 360, and Access Manager Plus are susceptible to unauthentica...
2022年10月18日 22:19CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
2019年12月28日 13:44CVE-2024-46986: Camaleon CMS < 2.8.1 Arbitrary File Write to RCE
漏洞标题 CVE-2024-46986: Camaleon CMS < 2.8.1 Arbitrary File Write to RCE 漏洞描述 An arbitrary file write vulnerability accessible via the upload method of the MediaController ...
2024年1月6日 18:10
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

