
最新发布第434页

CVE-2019-5127: YouPHPTube Encoder 2.3 – Remote Command Injection
漏洞标题 CVE-2019-5127: YouPHPTube Encoder 2.3 - Remote Command Injection 漏洞描述 YouPHPTube Encoder 2.3 is susceptible to a command injection vulnerability which could allow an a...
 2019年3月30日 14:38
CVE-2023-6389: WordPress Toolbar <= 2.2.6 - Open Redirect
漏洞标题 CVE-2023-6389: WordPress Toolbar <= 2.2.6 - Open Redirect 漏洞描述 The plugin redirects to any URL via the "wptbto" parameter. This makes it possible for unau...
2023年9月6日 12:09CVE-2023-2732: MStore API <= 3.9.2 - Authentication Bypass
漏洞标题 CVE-2023-2732: MStore API <= 3.9.2 - Authentication Bypass 漏洞描述 The MStore API plugin for WordPress is vulnerable to authentication bypass in versions up to, and in...
2023年10月22日 00:21CVE-2023-49105: OwnCloud – WebDAV API Authentication Bypass
漏洞标题 CVE-2023-49105: OwnCloud - WebDAV API Authentication Bypass 漏洞描述 An issue was discovered in ownCloud owncloud/core before 10.13.1. An attacker can access, modify, or d...
2023年8月10日 21:58CVE-2022-34049: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34049: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 Wavlink WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can downloa...
2022年4月7日 16:58CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年10月3日 19:08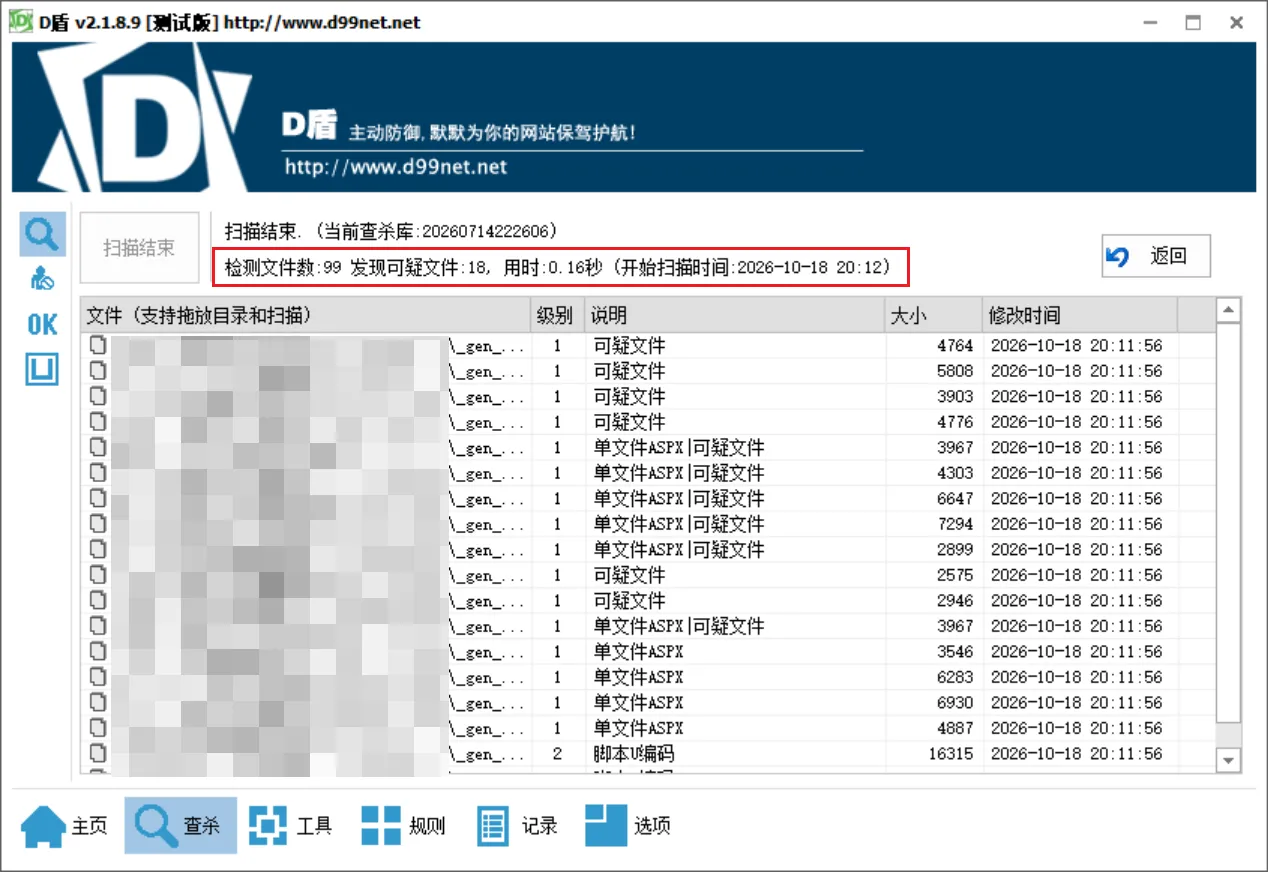
【工具更新】EasyShell v2.8.3 & MoreLian v1.2.4 & CyberStrickAI二开版1.0 全家桶终于是集齐了
前言 经过好一段时间的更新,总算是把CyberStrikeAI的一键信息收集调试的差不多了,虽然还是有点瑕疵,这个就逐步进行优化吧。 然后很长一段时间没有更新MoreLian(webshell)的原因是一直在磨洋...

 2026年10月19日 09:51
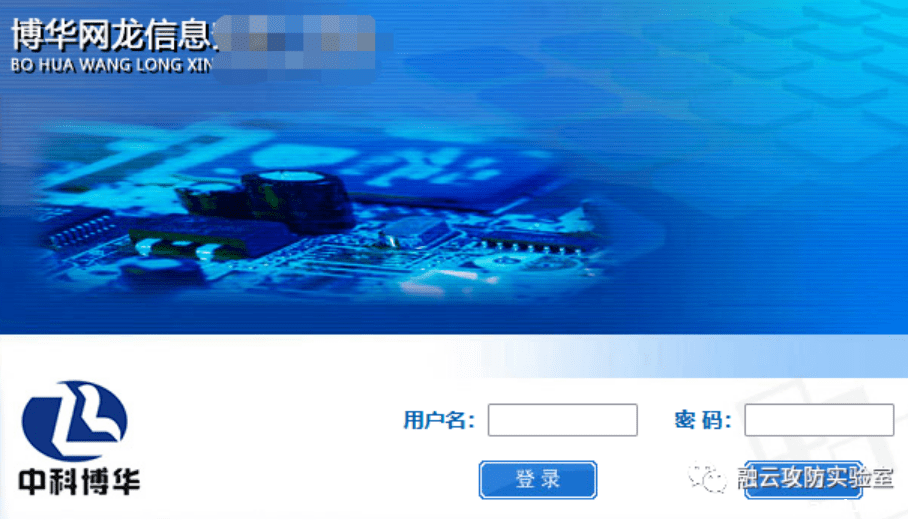
博华网龙安全设备 cmd.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 博华网龙安全设备 cmd.php 远程命令执行漏洞 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码...
2026年2月13日 12:53
bugbounty技巧聚合20211123
漏洞报告 【Shopify 1,600 USD】Staff who only have apps and channels permission can do a takeover account at the wholesale store (Bypass get invitation link) http://hackerone.com/re...
2022年3月10日 23:38CVE-2022-36553: Hytec Inter HWL-2511-SS – Remote Command Execution
漏洞标题 CVE-2022-36553: Hytec Inter HWL-2511-SS - Remote Command Execution 漏洞描述 Hytec Inter HWL-2511-SS v1.05 and below was discovered to contain a command injection vulnerabi...
2022年11月14日 05:33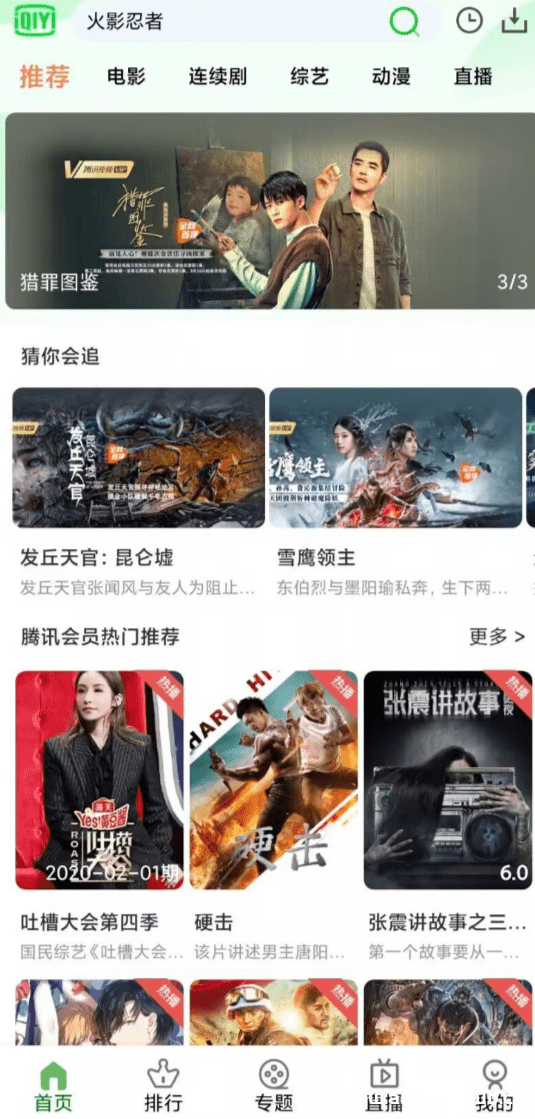
绿豆APP一键打包脚本开心版
前言 简介 后端是二开的苹果CMS系统,后台带采集插件,网页版手机电脑自适应,APP是安卓原生JAVA源码。 APP端带多个广告位,可以接入信天翁广告联盟,源码带有文本教程,根据教程修改可以成功搭...
2026年3月15日 12:27CVE-2017-0929: DotNetNuke (DNN) ImageHandler <9.2.0 - Server-Side Request Forgery
漏洞标题 CVE-2017-0929: DotNetNuke (DNN) ImageHandler <9.2.0 - Server-Side Request Forgery 漏洞描述 DotNetNuke (aka DNN) before 9.2.0 suffers from a server-side request forgery ...
2017年4月9日 15:47CVE-2023-47211: ManageEngine OpManager – Directory Traversal
漏洞标题 CVE-2023-47211: ManageEngine OpManager - Directory Traversal 漏洞描述 A directory traversal vulnerability exists in the uploadMib functionality of ManageEngine OpManager 1...
2023年6月9日 15:10
实战案例-sql注入到无绝对路径写shell
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 背景介绍:一个sql注入点进去,无绝对路径,写入webshel 操作 抓包 注入 sqlmap 的--os-shell 获取一个交互权限 查看...
2026年3月2日 20:39CVE-2019-0604: Microsoft SharePoint – Remote Code Execution
漏洞标题 CVE-2019-0604: Microsoft SharePoint - Remote Code Execution 漏洞描述 Microsoft SharePoint contains a remote code execution caused by failure to check the source markup of ...
2019年3月31日 07:34CVE-2023-39700: IceWarp Mail Server v10.4.5 – Cross-Site Scripting
漏洞标题 CVE-2023-39700: IceWarp Mail Server v10.4.5 - Cross-Site Scripting 漏洞描述 IceWarp Mail Server v10.4.5 was discovered to contain a reflected cross-site scripting (XSS) vu...
2023年10月26日 08:20
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

