
最新发布第436页

CVE-2025-2610: MagnusBilling Alarm Module – Cross-Site Scripting
漏洞标题 CVE-2025-2610: MagnusBilling Alarm Module - Cross-Site Scripting 漏洞描述 Improper neutralization of input during web page generation vulnerability in MagnusSolution Magnu...
 2025年3月15日 11:49
CVE-2022-0968: Microweber <1.2.12 - Integer Overflow
漏洞标题 CVE-2022-0968: Microweber <1.2.12 - Integer Overflow 漏洞描述 Microweber before 1.2.12 is susceptible to integer overflow. The application allows large characters to in...
2022年7月17日 04:00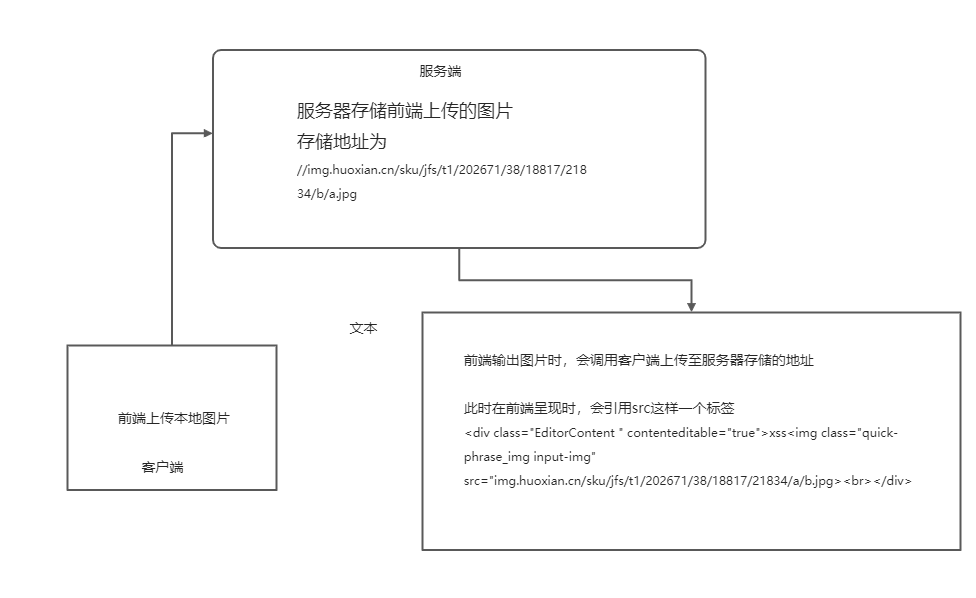
挖掘存储Xss时发现的小Tips
前言:一直以来在挖掘xss时总是被各种过滤,各种实体化转义。是真滴很难受,敢想连着几天兴冲冲奔着表单去,看着被过滤,转义的payload,用尽办法都过不去的心情。最后似乎有个声音在跟我说,能...
2022年3月10日 23:30CVE-2025-32429: XWiki Platform – SQL Injection
漏洞标题 CVE-2025-32429: XWiki Platform - SQL Injection 漏洞描述 XWiki Platform is a generic wiki platform offering runtime services for applications built on top of it. In version...
2025年9月13日 17:41CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 – Cross-Site Scripting
漏洞标题 CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 - Cross-Site Scripting 漏洞描述 The settings page of the plugin did not properly sanitise the tab parameter b...
2021年11月20日 10:39Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
2022年1月31日 15:46CVE-2016-1000138: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting
漏洞标题 CVE-2016-1000138: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting 漏洞描述 WordPress Admin Font Editor plugin indexisto 1.8 and before contains a cross-site sc...
2016年4月14日 13:59CVE-2016-1000127: WordPress AJAX Random Post <=2.00 - Cross-Site Scripting
漏洞标题 CVE-2016-1000127: WordPress AJAX Random Post <=2.00 - Cross-Site Scripting 漏洞描述 WordPress AJAX Random Post 2.00 is vulnerable to reflected cross-site scripting. PoC...
2016年3月18日 11:22CVE-2023-49103: OwnCloud – Phpinfo Configuration
漏洞标题 CVE-2023-49103: OwnCloud - Phpinfo Configuration 漏洞描述 An issue was discovered in ownCloud owncloud/graphapi 0.2.x before 0.2.1 and 0.3.x before 0.3.1. The graphapi app...
2023年6月24日 04:45CVE-2019-9874: Sitecore Experience Platform – Deserialization of Untrusted Data
漏洞标题 CVE-2019-9874: Sitecore Experience Platform - Deserialization of Untrusted Data 漏洞描述 Sitecore Experience Platform before 8.2 Update-7 and 9.0 before Update-2 is vulner...
2019年5月21日 16:49CVE-2024-9465: Palo Alto Expedition – SQL Injection
漏洞标题 CVE-2024-9465: Palo Alto Expedition - SQL Injection 漏洞描述 An SQL injection vulnerability in Palo Alto Networks Expedition allows an unauthenticated attacker to reveal E...
2024年2月4日 20:59CVE-2025-64095: DNN – Unrestricted Arbitrary File Upload
漏洞标题 CVE-2025-64095: DNN - Unrestricted Arbitrary File Upload 漏洞描述 DNN (formerly DotNetNuke) \u003C 10.1.1 contains an unrestricted file upload vulnerability caused by the ...
2025年7月29日 14:23CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
2023年12月25日 21:12Apache APISIX Dashboard命令执行漏洞(CVE-2022-24112)
漏洞标题 Apache APISIX Dashboard命令执行漏洞(CVE-2022-24112) 漏洞描述 Apache APISIX 是一个动态、实时、高性能的开源 API网关,提供负载均衡、动态上游、灰度发布、服务熔断、身份认证、可...
2022年7月14日 05:30CVE-2021-24335: WordPress Car Repair Services & Auto Mechanic Theme <4.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24335: WordPress Car Repair Services & Auto Mechanic Theme <4.0 - Cross-Site Scripting 漏洞描述 WordPress Car Repair Services & Auto Mechanic before 4....
2021年4月13日 09:55CVE-2023-22629: TitanFTP move-file Function ≤ 1.94.1205 – Path Traversal
漏洞标题 CVE-2023-22629: TitanFTP move-file Function ≤ 1.94.1205 - Path Traversal 漏洞描述 TitanFTP versions up to 1.94.1205 contain a path traversal vulnerability in the move-fil...
2023年4月17日 23:34
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

