
最新发布第437页

CVE-2022-36804: Atlassian Bitbucket – Remote Command Injection
漏洞标题 CVE-2022-36804: Atlassian Bitbucket - Remote Command Injection 漏洞描述 Atlassian Bitbucket Server and Data Center is susceptible to remote command injection. Multiple API...
 2022年9月18日 16:20
CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
2022年9月18日 11:44
拯救xmlrpc.php让WordPress瘫痪的的六种办法
我们都知道xmlrpc.php文件位于网站根目录下,其实我对这个文件一直没有放在心上,认为我的网站放在了阿里云,又加了服务器安全防护,况且WP团队早就解决了漏洞,不过确实存在一种另类的wordpres...

 2022年9月18日 10:51
CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年9月18日 00:24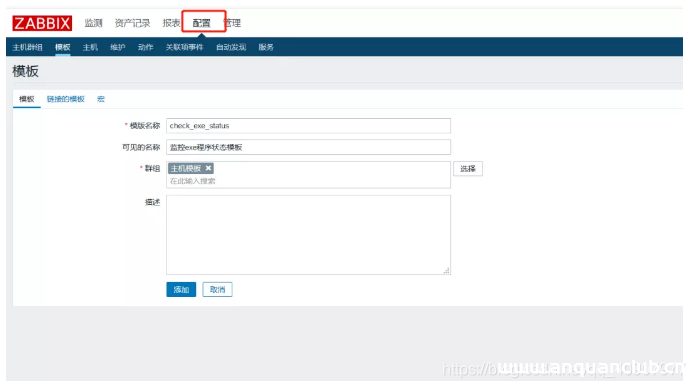
Zabbix 结合 bat 脚本实现多个应用程序状态监控的方法_zabbix
这篇文章主要介绍了Zabbix 结合 bat 脚本实现多个应用程序状态监控,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 场景模拟: 国内有部分企业需...
2022年9月17日 20:54CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection
漏洞标题 CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection 漏洞描述 The Multiple Shipping Address Woocommerce plugin before 2.0 does not properly saniti...
2022年9月17日 16:13CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
2022年9月17日 14:31解决nginx报错: [warn] conflicting server name “localhost“ on 0.0.0.0:80, ignored
分析原因 修改nginx配置参数后,使用nginx -t检查配置. 提示successfull后就可以使用 nginx -s reload来重新加载配置 我配置的过程中遇到这样的问题,就是绑定了主机名后,重新加载配置时会出现...
2022年9月17日 10:59为什么 Nginx 比 Apache 更牛逼_nginx
为什么Nginx在处理高并发方面要优于httpd,我们先从两种web服务器的工作原理以及工作模式说起。对Nginx对比 Apache的相关知识感兴趣的朋友跟随小编一起看看吧 Nginx才短短几年,就拿下了Web服务...
2022年9月17日 10:40Docker安装FastDFS的方法步骤_docker
这篇文章主要介绍了Docker安装FastDFS的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 拉取镜像 docker p...
2022年9月17日 10:40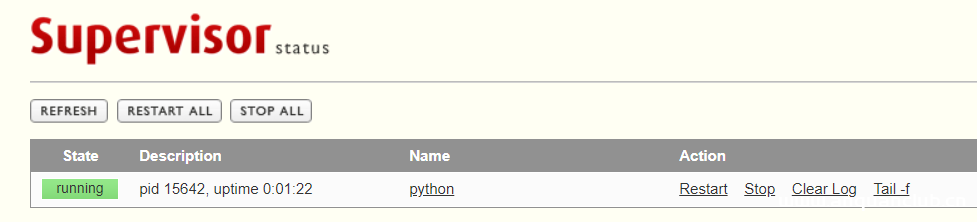
3分钟学会如何上手supervisor看门狗_Linux
这篇文章主要介绍了3分钟学会如何上手supervisor看门狗,文章中操作步骤讲解的很清楚,有需要的同学可以研究下 软硬件环境 centos7.6.1810 64bit cat /etc/redhat-release #查看系统版本 supervi...
2022年9月17日 10:40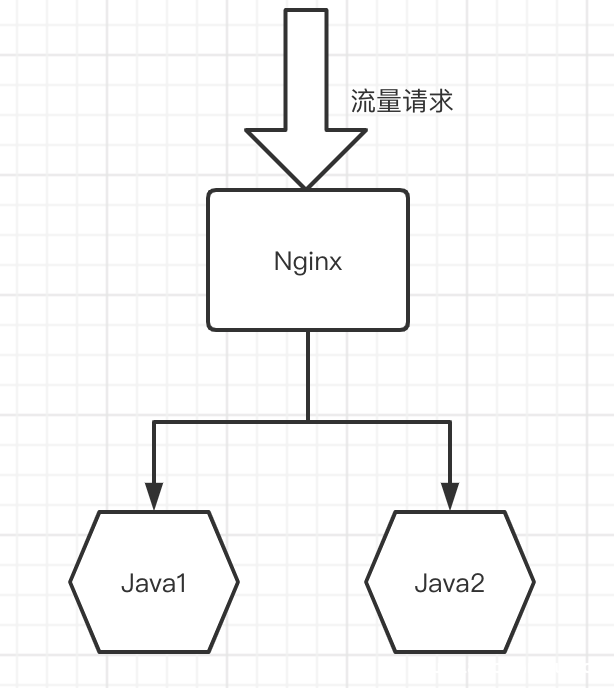
基于nginx实现上游服务器动态自动上下线无需reload的实现方法_nginx
这篇文章主要介绍了基于nginx实现上游服务器动态自动上下线无需reload,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、部署consul集群1. ...
2022年9月17日 10:40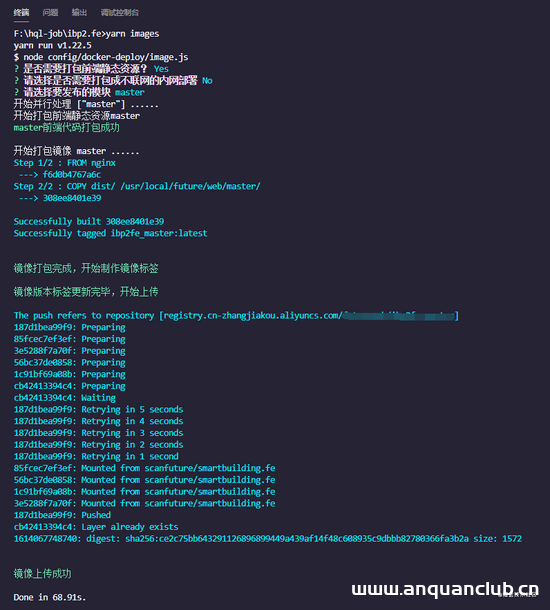
使用脚本一键打包并上传docker镜像的实现代码_docker
这篇文章主要介绍了使用脚本一键打包并上传docker镜像的实现代码,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 笔者搞了一年多微前端项目,一个...
2022年9月17日 10:40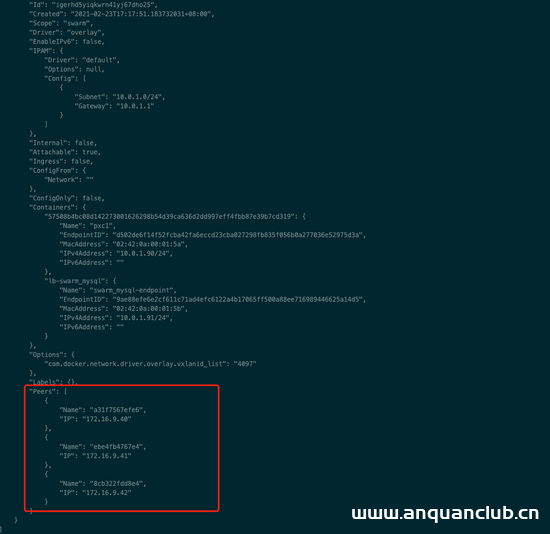
docker安装pxc集群的详细教程_docker
这篇文章主要介绍了docker安装pxc集群的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录前言前期准备创建目录创建custom.cnf创建cer...
2022年9月17日 10:40CVE-2022-46934: kkFileView 4.1.0 – Cross-Site Scripting
漏洞标题 CVE-2022-46934: kkFileView 4.1.0 - Cross-Site Scripting 漏洞描述 kkFileView 4.1.0 is susceptible to cross-site scripting via the url parameter at /controller/OnlinePreview...
2022年9月17日 10:14CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient ...
2022年9月17日 09:02
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

