
最新发布第444页

Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
 2023年9月4日 06:38
CVE-2013-2251: Apache Struts 2 – DefaultActionMapper Prefixes OGNL Code Execution (S2-016)
漏洞标题 CVE-2013-2251: Apache Struts 2 - DefaultActionMapper Prefixes OGNL Code Execution (S2-016) 漏洞描述 In Struts 2 before 2.3.15.1 the information following "action:&quo...
2013年6月15日 17:54CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 – Authentication Bypass
漏洞标题 CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 - Authentication Bypass 漏洞描述 TOTOLINK EX1200T 4.1.2cu.5215 is susceptible to authentication bypass. An attacker can bypas...
2021年6月9日 17:15
使用Apache ab进行http性能测试_Linux
这篇文章主要为大家详细介绍了使用Apache ab进行http性能测试,文中示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 Mac自带了Apache环境 打开“终端(terminal)”,...
2024年7月15日 20:24
解决tomcat 静态页面(html)中文乱码的解决终极篇_Tomcat
这篇文章主要介绍了解决tomcat 静态页面(html)中文乱码的解决终极篇,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习...
2022年10月24日 20:00CVE-2017-12635: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - Remote Privilege Escalation
漏洞标题 CVE-2017-12635: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - Remote Privilege Escalation 漏洞描述 Due to differences in the Erlang-based JSON parser and JavaScript-based JSON p...
2017年7月18日 13:52CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple Map (com_multimap...
2010年10月16日 16:58
扫描与检测 – 关键信息基础安全保护 – hvv面试题
IP资源 真实IP获取 CDN技术:内容分发网络 为了保证网络的稳定和快速传输,网站服务商会在网络的不同位置设置节点服务器,通过CDN技术,将网络请求分发到最优的节点服务器上面。 判断CDN 站长工...

 2022年7月7日 20:29
Apache APISIX Dashboard命令执行漏洞(CVE-2022-24112)
漏洞标题 Apache APISIX Dashboard命令执行漏洞(CVE-2022-24112) 漏洞描述 Apache APISIX 是一个动态、实时、高性能的开源 API网关,提供负载均衡、动态上游、灰度发布、服务熔断、身份认证、可...
2022年11月23日 07:13
docker文件存放路径, 获取容器启动命令操作_docker
这篇文章主要介绍了docker文件存放路径, 获取容器启动命令操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 容器早已创建好,如何得知它的启动参数(数据挂载到哪) #假...
2023年1月27日 20:11
在VMware虚拟机中安装windowsserver2016步骤详解(附激活教程及激活码)
前言 去msdn上面找了一下这个资源,给了一个种子链接,明明记得以前百度网盘可以下载的,结果这次就是不行,无奈下载一个迅雷,结果告诉我没会员不能下载,我都去搜索资源了,怎么可能还去付费...
2026年3月27日 14:57
PhpStorm + Phpstudy 设置xdebug详细教程(避开大部分的坑)
前言 其实这篇教程本来是不准备出的,网上已经有很多很多类似的了(真的很烦把同一个东西抄过来抄过去,搜的人半天解决不了问题,很浪费精力的) 可是为什么有准备写这篇重复文章呢,昨天十分钟...
2024年2月16日 18:55CVE-2023-2986: Abandoned Cart Lite for WooCommerce – Authentication Bypass
漏洞标题 CVE-2023-2986: Abandoned Cart Lite for WooCommerce - Authentication Bypass 漏洞描述 The Abandoned Cart Lite for WooCommerce plugin for WordPress is vulnerable to authentic...
2023年10月12日 02:40
在docker容器中调用和执行宿主机的docker操作_docker
这篇文章主要介绍了在docker容器中调用和执行宿主机的docker操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先这个帖子,献给docker新手。当然如果你是一个老手,文...
2023年2月12日 20:42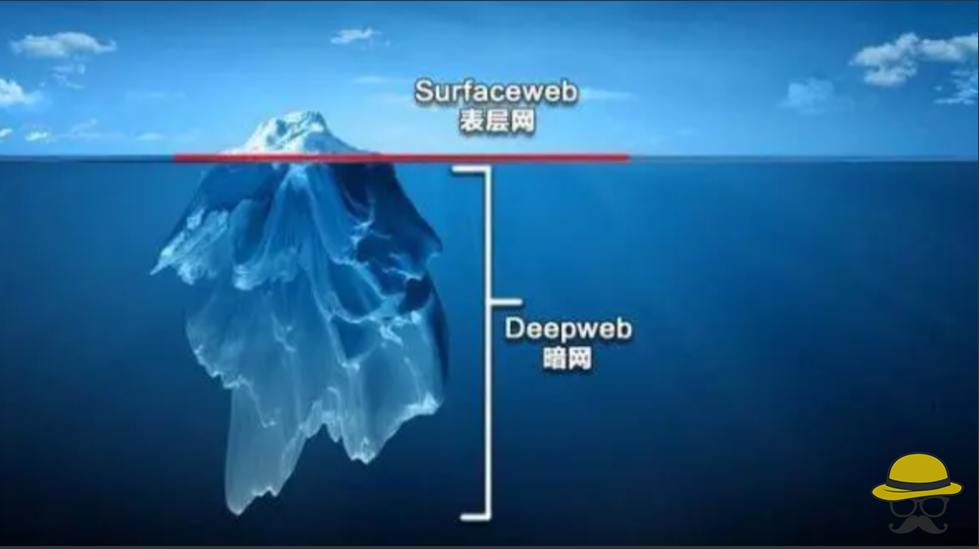
关于暗网的知识科普
本文仅用于教育和科普目的,阅读以下内容代表您愿意承担由此可能带来的一切法律责任 什么是暗网 我们正常情况访问的都是表层网,暗网藏在了表层网更深入的地方 暗网的来历 暗网一开始是美国海军...
2022年3月5日 20:39CVE-2021-4374: WordPress Automatic Plugin – Unauthenticated Options Change
漏洞标题 CVE-2021-4374: WordPress Automatic Plugin - Unauthenticated Options Change 漏洞描述 WordPress Automatic Plugin (versions 3.53.2 and below) contains a critical vulnerabilit...
2021年6月4日 15:05
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

