
最新发布第445页

Jenkins+Docker持续集成的实现_docker
Jenkins是基于Java开发的一种持续集成工具,用于监控持续重复的工作,旨在提供一个开放易用的软件平台,使软件的持续集成变成可能。本文介绍了Jenkins Docker持续集成,分享给大家 目录 一、Jen...
 2022年6月15日 09:45

CVE-2024-21645: pyload – Log Injection
漏洞标题 CVE-2024-21645: pyload - Log Injection 漏洞描述 A log injection vulnerability was identified in pyload. This vulnerability allows any unauthenticated actor to inject arbit...
2024年9月5日 14:03Apache OFBiz CVE-2024-32113 目录遍历漏洞
漏洞标题 Apache OFBiz CVE-2024-32113 目录遍历漏洞 漏洞描述 Apache OFBiz 存在目录遍历漏洞,此漏洞是由于未充分验证用户输入的url所导致的。 PoC代码 暂无
2024年4月13日 19:21CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年5月1日 17:27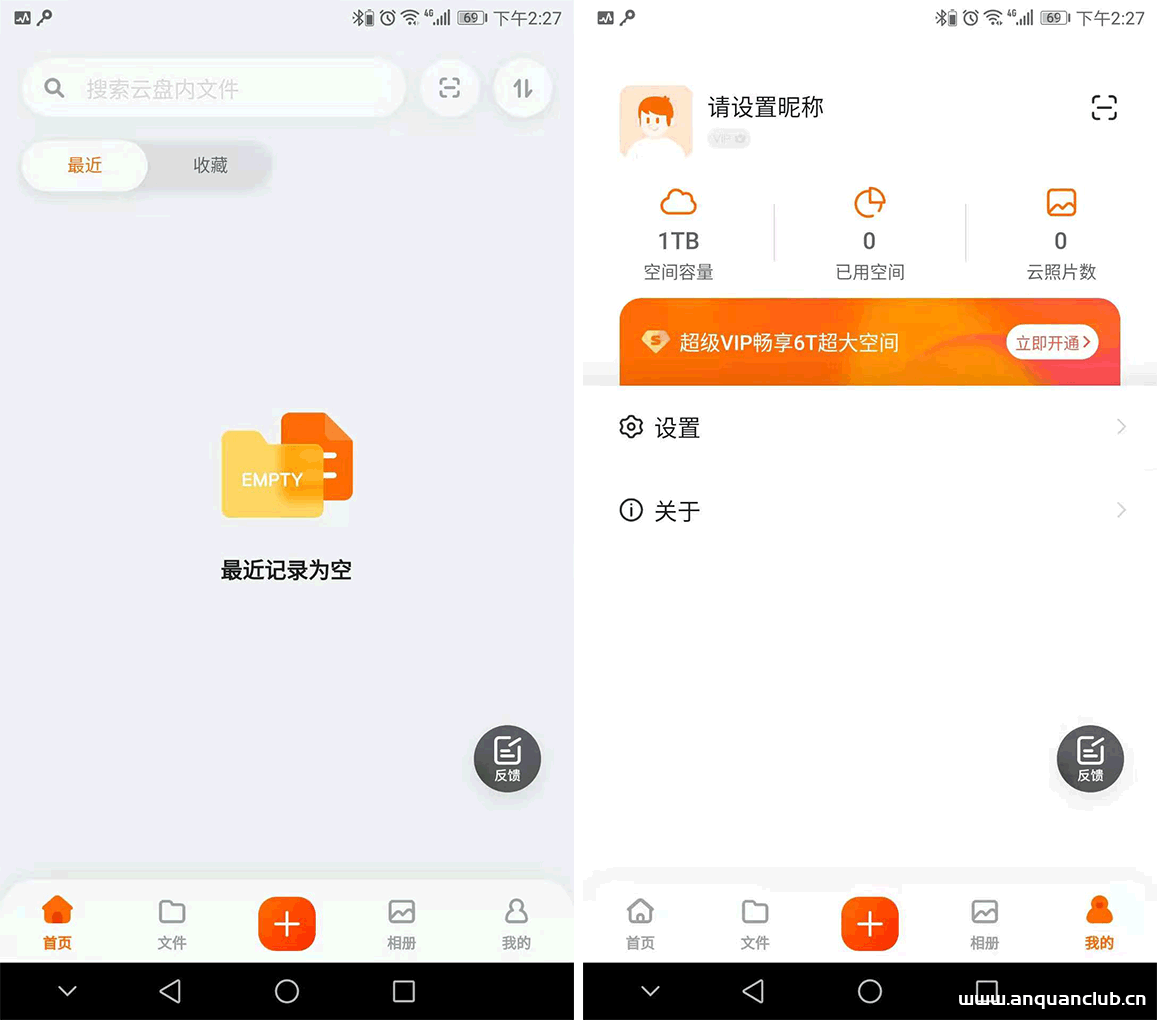
再分享6个可无限激活阿里云盘邀请码,不信你不能激活阿里云盘_云其它
这篇文章主要分享6个可无限激活的阿里云盘邀请码,不信你不能激活阿里云盘,需要的朋友可以参考下 阿里云盘距离上次更新已过去不少时间了,据网友反应已经有部分前期参加“个人种子”活动的用户...
2023年1月31日 20:05Atlassian Jira信息泄露漏洞(CVE-2019-8449)
漏洞标题 Atlassian Jira信息泄露漏洞(CVE-2019-8449) 漏洞描述 Atlassian Jira 8.4.0之前版本/rest/api/latest/groupuserpicker接口允许远程攻击者枚举用户名,导致信息泄露。 PoC代码 暂无
2019年2月2日 16:42CVE-2022-0201: WordPress Permalink Manager <2.2.15 - Cross-Site Scripting
漏洞标题 CVE-2022-0201: WordPress Permalink Manager <2.2.15 - Cross-Site Scripting 漏洞描述 WordPress Permalink Manager Lite and Pro plugins before 2.2.15 contain a reflected cr...
2022年9月26日 23:23CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure
漏洞标题 CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure 漏洞描述 WordPress Visual Form Builder plugin before 3.0.8 contains a information disclosur...
2022年11月10日 04:26CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
2022年2月9日 09:01
bugbounty技巧聚合20211028
漏洞报告 【Reddit 500刀】第三方应用程序可以使用 inAppBrowser 窃取访问令牌以及受保护的文件 http://hackerone.com/reports/1122177 【Reddit 500刀】在端点 http://oauth.reddit.com/api/v2...
2022年3月10日 23:39CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年5月3日 17:13CVE-2020-26217: XStream <1.4.14 - Remote Code Execution
漏洞标题 CVE-2020-26217: XStream <1.4.14 - Remote Code Execution 漏洞描述 XStream before 1.4.14 is susceptible to remote code execution. An attacker can run arbitrary shell comm...
2020年10月22日 13:45CVE-2024-33605: Sharp Multifunction Printers – Directory Listing
漏洞标题 CVE-2024-33605: Sharp Multifunction Printers - Directory Listing 漏洞描述 It was observed that Sharp printers are vulnerable to an arbitrary directory listing without auth...
2024年2月29日 16:41CVE-2022-32771: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32771: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年7月9日 21:35(CVE-2025-48827) vBulletin未认证API方法调用漏洞
漏洞标题 (CVE-2025-48827) vBulletin未认证API方法调用漏洞 漏洞描述 (CVE-2025-48827) vBulletin未认证API方法调用漏洞 PoC代码 暂无
2025年11月4日 18:07使用Shell脚本批量启停Docker服务_docker
最近日常测试中经常需要手动启动或停止docker,于是决定写一个Shell脚本来代替人工操作,下面小编把我实现过程分享到安全小天地平台,需要的朋友参考下 目录启动docker停止dockerPython调用脚本...
2026年11月5日 11:45
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

