
最新发布第447页

CVE-2014-4550: Shortcode Ninja <= 1.4 - Cross-Site Scripting
漏洞标题 CVE-2014-4550: Shortcode Ninja <= 1.4 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in preview-shortcode-external.php in the Shortcode Ninja plug...
 2014年2月9日 11:34
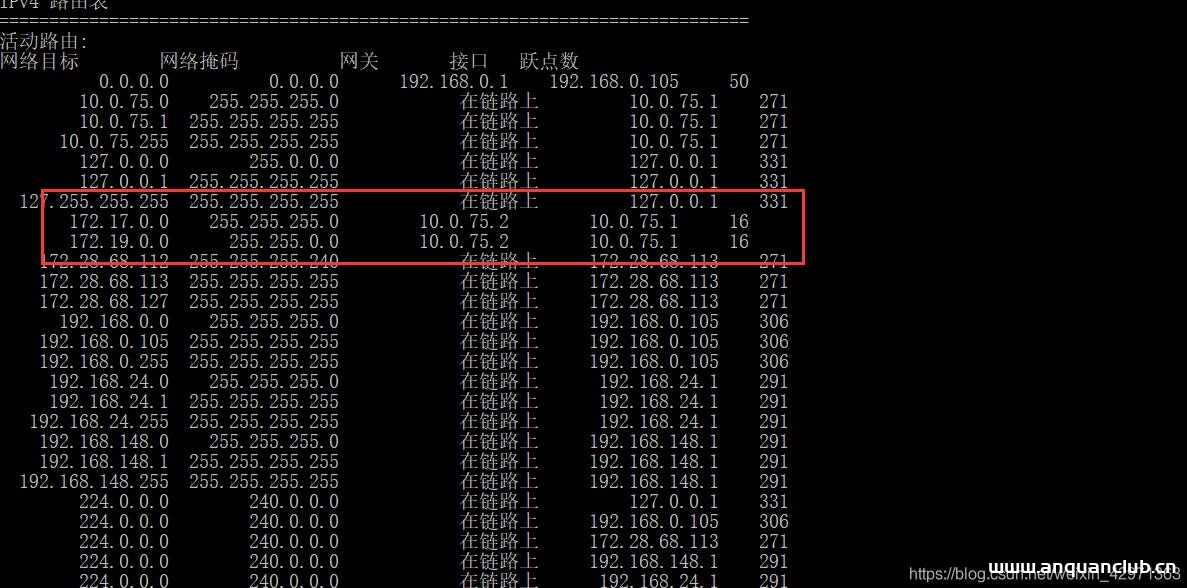
docker win ping 不通容器 避坑指南_docker
这篇文章主要介绍了docker win ping 不通容器 避坑指南,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用win docker-desktop,想连接容器开发,尝试了各种网络上的路子。...
2022年7月13日 20:28CVE-2020-0796: Microsoft SMBv3 – Remote Code Execution
漏洞标题 CVE-2020-0796: Microsoft SMBv3 - Remote Code Execution 漏洞描述 A remote code execution vulnerability exists in the way that the Microsoft Server Message Block 3.1.1 (SMBv...
2020年8月18日 17:40CVE-2023-0947: Flatpress < 1.3 - Path Traversal
漏洞标题 CVE-2023-0947: Flatpress < 1.3 - Path Traversal 漏洞描述 Path Traversal in GitHub repository flatpressblog/flatpress prior to 1.3. PoC代码
2023年6月28日 12:25Citrix System SDWAN WAN-OP 权限绕过漏洞(CVE-2020-8193)
漏洞标题 Citrix System SDWAN WAN-OP 权限绕过漏洞(CVE-2020-8193) 漏洞描述 Citrix Systems Citrix System SDWAN WAN-OP是美国思杰系统(Citrix Systems)公司的一款SD-WAN(虚拟软件定义的...
2020年3月14日 06:12
-Struts2-008 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-008 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月3日 17:42
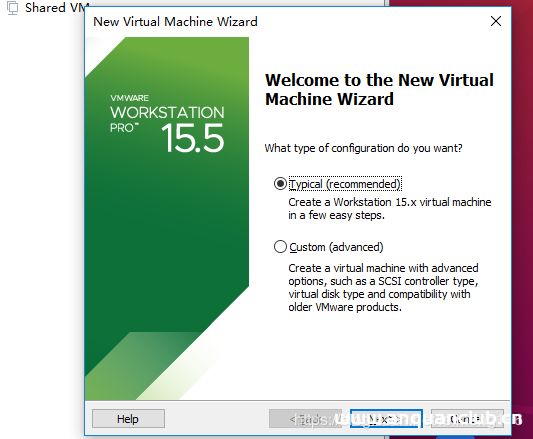
使用虚拟机VMware安装Ubuntu 20.04的全教程_VMware
这篇文章主要介绍了使用虚拟机VMware安装Ubuntu 20.04的全教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Ubuntu是一个比...
2024年1月30日 20:28
CentOS SVN服务器如何管理多个项目_服务器其它
这篇文章主要介绍了CentOS SVN服务器如何管理多个项目,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一 需求 一般来说,公司有多个项目...
2023年2月17日 20:42CVE-2023-3368: Chamilo LMS <= v1.11.20 Unauthenticated Command Injection
漏洞标题 CVE-2023-3368: Chamilo LMS <= v1.11.20 Unauthenticated Command Injection 漏洞描述 Command injection in `/main/webservices/additional_webservices.php` in Chamilo LMS <...
2023年7月16日 14:18CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668)
漏洞标题 CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年7月31日 14:08linux网络配置工具的使用_Linux
这篇文章主要介绍了linux网络配置工具的使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 本文介绍了RHEL8网络...
2024年6月24日 20:11CVE-2013-5528: Cisco Unified Communications Manager 7/8/9 – Directory Traversal
漏洞标题 CVE-2013-5528: Cisco Unified Communications Manager 7/8/9 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Tomcat administrative web interface in ...
2013年6月26日 23:41CVE-2023-38950: ZKTeco BioTime v8.5.5 – Path Traversal
漏洞标题 CVE-2023-38950: ZKTeco BioTime v8.5.5 - Path Traversal 漏洞描述 A path traversal vulnerability in the iclock API of ZKTeco BioTime v8.5.5 allows unauthenticated attackers ...
2023年12月3日 21:23CVE-2023-33629: H3C Magic R300-2100M – Remote Code Execution
漏洞标题 CVE-2023-33629: H3C Magic R300-2100M - Remote Code Execution 漏洞描述 H3C Magic R300 version R300-2100MV100R004 was discovered to contain a stack overflow via the Deltrigg...
2023年7月12日 02:18超详细讲解Linux C++多线程同步的方式_Linux
这篇文章主要介绍了Linux C++多线程同步的方式,文中通过示例和代码讲解的非常详细,对正在学习该内容的朋友有很大的帮助,感兴趣的小伙伴可以参考参考 目录一.互斥锁1.互斥锁的初始化2.互斥锁...
2022年6月15日 22:47CVE-2020-15568: TerraMaster TOS v4.1.24 RCE
漏洞标题 CVE-2020-15568: TerraMaster TOS v4.1.24 RCE 漏洞描述 TerraMaster TOS before 4.1.29 has Invalid Parameter Checking that leads to code injection as root. This is a dynamic c...
2020年8月20日 23:54
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

