
最新发布第466页

CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass
漏洞标题 CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass 漏洞描述 A sandbox bypass vulnerability exists in the Jenkins Script Security Plugin (versions ...
 2019年5月7日 07:44
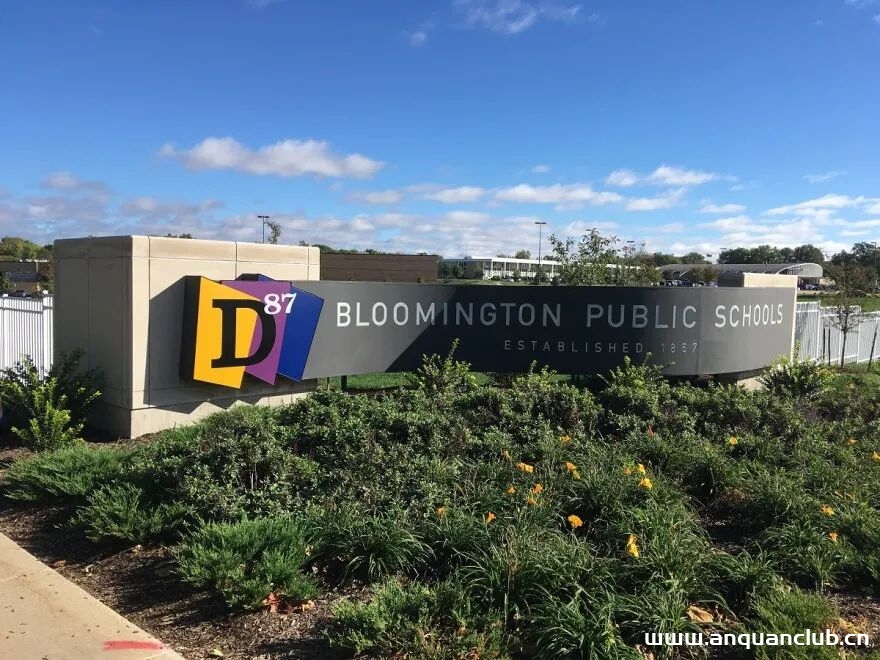
美国学区网络保险费用上涨至去年三倍多
根据伊利诺伊州布卢明顿87学区公布的责任保险费用明细表,其网络保险续保费用从2021年的6661美元跃升至今年的22229美元,增幅约为234%。学区:由州立法机关创设、组织的准市政法人,负责该州公...
2022年3月10日 23:40CVE-2025-31486: Vite server.fs.deny Bypass – Local File Inclusion
漏洞标题 CVE-2025-31486: Vite server.fs.deny Bypass - Local File Inclusion 漏洞描述 Vite is a frontend tooling framework for javascript. The contents of arbitrary files can be retu...
2025年9月18日 06:55CVE-2022-30489: Wavlink WN-535G3 – Cross-Site Scripting
漏洞标题 CVE-2022-30489: Wavlink WN-535G3 - Cross-Site Scripting 漏洞描述 Wavlink WN-535G3 contains a POST cross-site scripting vulnerability via the hostname parameter at /cgi-bin...
2022年12月3日 22:12CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation
漏洞标题 CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation 漏洞描述 The InstaWP Connect – 1-click WP Staging & Migration plugin for WordP...
2024年6月11日 08:42(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
2020年3月9日 16:22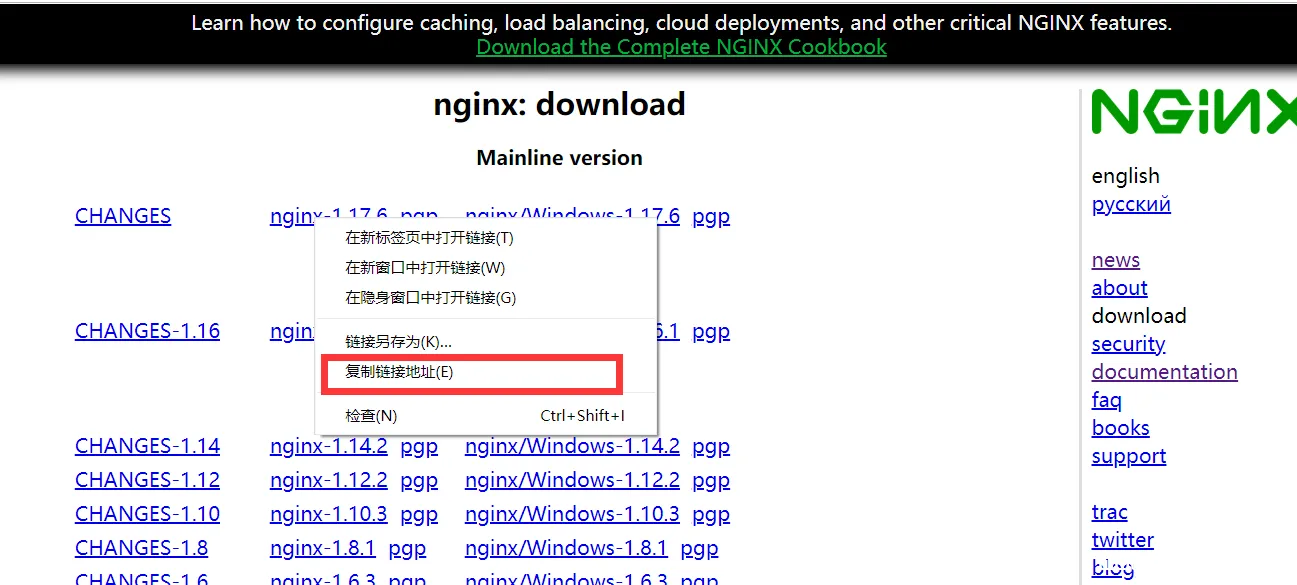
centos8 安装 nginx的详细教程(图文)_Linux
Nginx是一个web服务器也可以用来做负载均衡及反向代理使用,目前使用最多的就是负载均衡,这篇文章主要介绍了centos8 安装 nginx ,需要的朋友可以参考下 Nginx发音为“ engine x”,是一种开源...
2026年6月14日 11:45CVE-2018-8024: Apache Spark UI – Cross-Site Scripting
漏洞标题 CVE-2018-8024: Apache Spark UI - Cross-Site Scripting 漏洞描述 Apache Spark UI before 2.3.2 is vulnerable to XSS via unsanitized query string parameters in the /jobs/ endp...
2018年1月4日 18:45CVE-2020-2036: Palo Alto Networks PAN-OS Web Interface – Cross Site-Scripting
漏洞标题 CVE-2020-2036: Palo Alto Networks PAN-OS Web Interface - Cross Site-Scripting 漏洞描述 PAN-OS management web interface is vulnerable to reflected cross-site scripting. A r...
2020年7月15日 18:30CVE-2022-25082: TOTOLink – Unauthenticated Command Injection
漏洞标题 CVE-2022-25082: TOTOLink - Unauthenticated Command Injection 漏洞描述 TOTOLink A950RG V5.9c.4050_B20190424 and V4.1.2cu.5204_B20210112 were discovered to contain a command...
2022年6月7日 08:12CVE-2016-1000128: WordPress anti-plagiarism <=3.60 - Cross-Site Scripting
漏洞标题 CVE-2016-1000128: WordPress anti-plagiarism <=3.60 - Cross-Site Scripting 漏洞描述 WordPress anti-plagiarism 3.6.0 and prior are vulnerable to reflected cross-site scri...
2016年11月21日 20:17CVE-2023-45375: PrestaShop PireosPay – SQL Injection
漏洞标题 CVE-2023-45375: PrestaShop PireosPay - SQL Injection 漏洞描述 In the module “PireosPay” (pireospay) up to version 1.7.9 from 01generator.com for PrestaShop, a guest can ...
2023年9月18日 06:57CVE-2018-19326: Zyxel VMG1312-B10D 5.13AAXA.8 – Local File Inclusion
漏洞标题 CVE-2018-19326: Zyxel VMG1312-B10D 5.13AAXA.8 - Local File Inclusion 漏洞描述 Zyxel VMG1312-B10D 5.13AAXA.8 is susceptible to local file inclusion. A remote unauthenticate...
2018年5月19日 16:12CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection
漏洞标题 CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection 漏洞描述 WordPress Master Elements plugin through 8.0 contains a SQL injection vulnerability. The plugin ...
2022年5月5日 22:29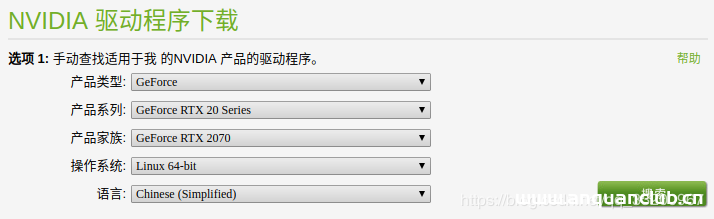
Ubuntu安装和卸载CUDA和CUDNN的实现_Linux
这篇文章主要介绍了Ubuntu安装和卸载CUDA和CUDNN的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录前言安...
2023年8月12日 20:02CVE-2024-9047: WordPress File Upload <= 4.24.11 - Arbitrary File Read
漏洞标题 CVE-2024-9047: WordPress File Upload <= 4.24.11 - Arbitrary File Read 漏洞描述 The WordPress File Upload plugin for WordPress is vulnerable to Path Traversal in all ver...
2024年10月7日 15:41
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

