
最新发布第476页

linux服务器显卡崩溃解决方案_Linux
这篇文章主要介绍了linux服务器显卡崩溃解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 在登录界面出现分辨率特别大,整个图形界...
 2023年9月9日 21:13

CVE-2023-40751: PHPJabbers Fundraising Script v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40751: PHPJabbers Fundraising Script v1.0 - Cross-Site Scripting 漏洞描述 PHPJabbers Fundraising Script v1.0 is vulnerable to Cross Site Scripting (XSS) via the &...
2023年7月16日 03:31CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年11月10日 22:13CVE-2023-0261: WordPress WP TripAdvisor Review Slider <10.8 - Authenticated SQL Injection
漏洞标题 CVE-2023-0261: WordPress WP TripAdvisor Review Slider <10.8 - Authenticated SQL Injection 漏洞描述 WordPress WP TripAdvisor Review Slider plugin before 10.8 is suscepti...
2023年6月4日 21:50CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...
2011年3月1日 04:53CVE-2020-35987: Rukovoditel <= 2.7.2 - Cross-Site Scripting
漏洞标题 CVE-2020-35987: Rukovoditel <= 2.7.2 - Cross-Site Scripting 漏洞描述 A stored cross site scripting (XSS) vulnerability in the 'Entities List' feature of Rukov...
2020年9月6日 06:41(CVE-2020-1956) Apache Kylin RESTful API 命令注入漏洞
漏洞标题 (CVE-2020-1956) Apache Kylin RESTful API 命令注入漏洞 漏洞描述 (CVE-2020-1956) Apache Kylin RESTful API 命令注入漏洞 PoC代码 暂无
2020年1月21日 22:59CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass
漏洞标题 CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass 漏洞描述 A sandbox bypass vulnerability exists in the Jenkins Script Security Plugin (versions ...
2019年9月23日 15:54CVE-2019-13101: D-Link DIR-600M – Authentication Bypass
漏洞标题 CVE-2019-13101: D-Link DIR-600M - Authentication Bypass 漏洞描述 D-Link DIR-600M 3.02, 3.03, 3.04, and 3.06 devices can be accessed directly without authentication and lea...
2019年3月28日 05:56CVE-2015-6544: Combodo iTop <2.2.0-2459 - Cross-Site Scripting
漏洞标题 CVE-2015-6544: Combodo iTop <2.2.0-2459 - Cross-Site Scripting 漏洞描述 Combodo iTop before 2.2.0-2459 contains a cross-site scripting vulnerability in application/dash...
2015年2月27日 08:38Docker默认网段修改实现方法解析_docker
这篇文章主要介绍了Docker默认网段修改实现方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 背景 公司的服务器全部都是购买的阿里...
2023年1月2日 21:22Atlassian Jira SSRF漏洞 (CVE-2019-8451)
漏洞标题 Atlassian Jira SSRF漏洞 (CVE-2019-8451) 漏洞描述 Atlassian Jira SSRF漏洞 (CVE-2019-8451) PoC代码 暂无
2019年11月1日 13:32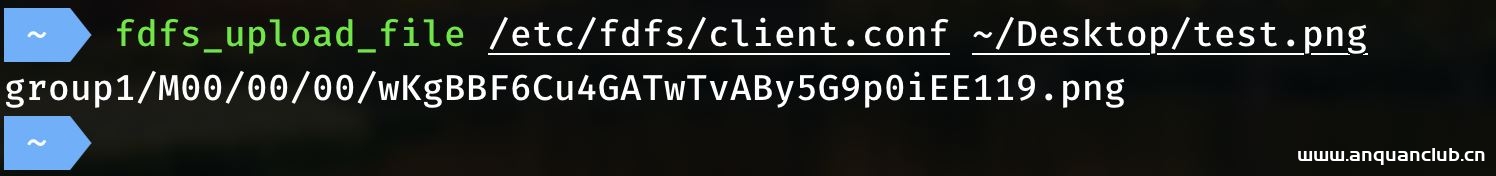
Nginx+FastDFS搭建图片服务器的方法实现_nginx
这篇文章主要介绍了Nginx+FastDFS搭建图片服务器的方法实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 安装环...
2024年2月21日 21:11docker 在容器外执行某个容器内的某个命令操作_docker
这篇文章主要介绍了docker 在容器外执行某个容器内的某个命令操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 有时候我们想执行某个容器的某条命令,但又不想进入容器内...
2023年1月23日 20:37CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload
漏洞标题 CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload 漏洞描述 WordPress Booking Calendar plugin before 3.2.2 is susceptible to arbitrary file upload...
2022年6月12日 02:26CVE-2022-29272: Nagios XI <5.8.5 - Open Redirect
漏洞标题 CVE-2022-29272: Nagios XI <5.8.5 - Open Redirect 漏洞描述 Nagios XI through 5.8.5 contains an open redirect vulnerability in the login function. An attacker can redirec...
2022年1月21日 06:48
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

