
最新发布第478页

CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
 2021年11月20日 02:32
CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年6月15日 23:07
docker 安装 php-fpm 服务 / 扩展 / 配置的示例教程详解_docker
这篇文章主要介绍了docker 安装 php-fpm 服务 / 扩展 / 配置,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在 mac 上用 brew 装 ph...
2024年1月26日 20:19CVE-2025-4302: Stop User Enumeration WordPress plugin – Authentication Bypass
漏洞标题 CVE-2025-4302: Stop User Enumeration WordPress plugin - Authentication Bypass 漏洞描述 Stop User Enumeration WordPress plugin < 1.7.3 contains an authentication bypass ...
2025年1月15日 18:05Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759)
漏洞标题 Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759) 漏洞描述 【漏洞描述】 Apache Tomcat JK(mod_jk) 【涉及版本】1.2.0,1.2.4 【漏洞描述】 由于Apache TomcatWeb服务器(...
2018年10月18日 07:45CVE-2022-42149: kkFileView 4.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-42149: kkFileView 4.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.0 contains a server-side request forgery caused by improper validation in OnlinePreviewC...
2022年6月18日 19:45CVE-2021-22122: FortiWeb – Cross Site Scripting
漏洞标题 CVE-2021-22122: FortiWeb - Cross Site Scripting 漏洞描述 FortiWeb 6.3.0 through 6.3.7 and versions before 6.2.4 contain an unauthenticated cross-site scripting vulnerabili...
2021年10月17日 12:31
WAF Bypass小技巧
WAF Bypass小技巧 /actuator/env ---> 403 Forbidden /actuator;/env ---> 200 OK //actuator/env ---> 200 OK #火线Zone Tips# 本文迁移自知识星球“火线Zone” 文字来源于- 火线 Z...
2022年3月10日 23:32CVE-2023-29922: PowerJob V4.3.1 – Authentication Bypass
漏洞标题 CVE-2023-29922: PowerJob V4.3.1 - Authentication Bypass 漏洞描述 PowerJob V4.3.1 is vulnerable to Incorrect Access Control via the create user/save interface. PoC代码
2023年12月15日 02:02CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure
漏洞标题 CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure 漏洞描述 mndpsingh287 WP File Manager v6.4 and lower fails to restrict external access to...
2020年11月13日 07:35Docker+DockerCompose封装web应用的方法步骤_docker
这篇文章会介绍如何将后端、前端和网关通通使用 Docker 容器进行运行,并最终使用 DockerCompose 进行容器编排,感兴趣的可以了解一下 目录技术栈后端构建 api前端构建 web网关构建 gatewayNgin...
2022年6月15日 22:48Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
2023年7月21日 23:49CVE-2024-36991: Splunk Enterprise – Local File Inclusion
漏洞标题 CVE-2024-36991: Splunk Enterprise - Local File Inclusion 漏洞描述 In Splunk Enterprise on Windows versions below 9.2.2, 9.1.5, and 9.0.10, an attacker could perform a path...
2024年7月29日 15:25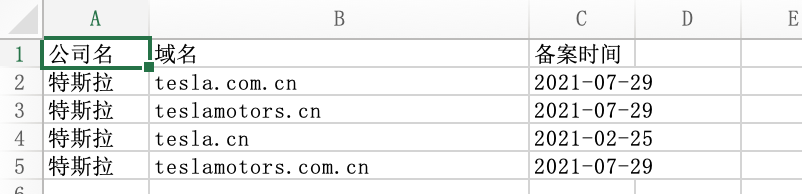
信息收集系列之自动化工具ShuiZe_0x727
0x01 前言 最近0x727团队开源了一款信息收集自动化工具-水泽。可以说是一见钟情,使用很丝滑,代码清晰适合二次开发。skr~skr~ 0x02 体验一条龙服务 以我们的老朋友tesla.cn为例子,跑一下脚...
2022年3月10日 23:34CVE-2022-38840: Güralp MAN-EAM-0003 3.2.4 – XML External Entity (XXE)
漏洞标题 CVE-2022-38840: Güralp MAN-EAM-0003 3.2.4 - XML External Entity (XXE) 漏洞描述 cgi-bin/xmlstatus.cgi in Güralp MAN-EAM-0003 3.2.4 is vulnerable to an XML External Entity...
2022年10月25日 11:26
记手工SQL数字报错型注入
前言 上篇已经发了一篇回显型SQL注入,SQL剩下的还有报错型、盲注,今天再记一下报错型的流程,仅做参考 正文 1.先通过引号 判断该网站为数字型,payload直接拼接,无需引号闭合,当网站后直接...
2022年3月10日 23:39
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

