
最新发布第493页
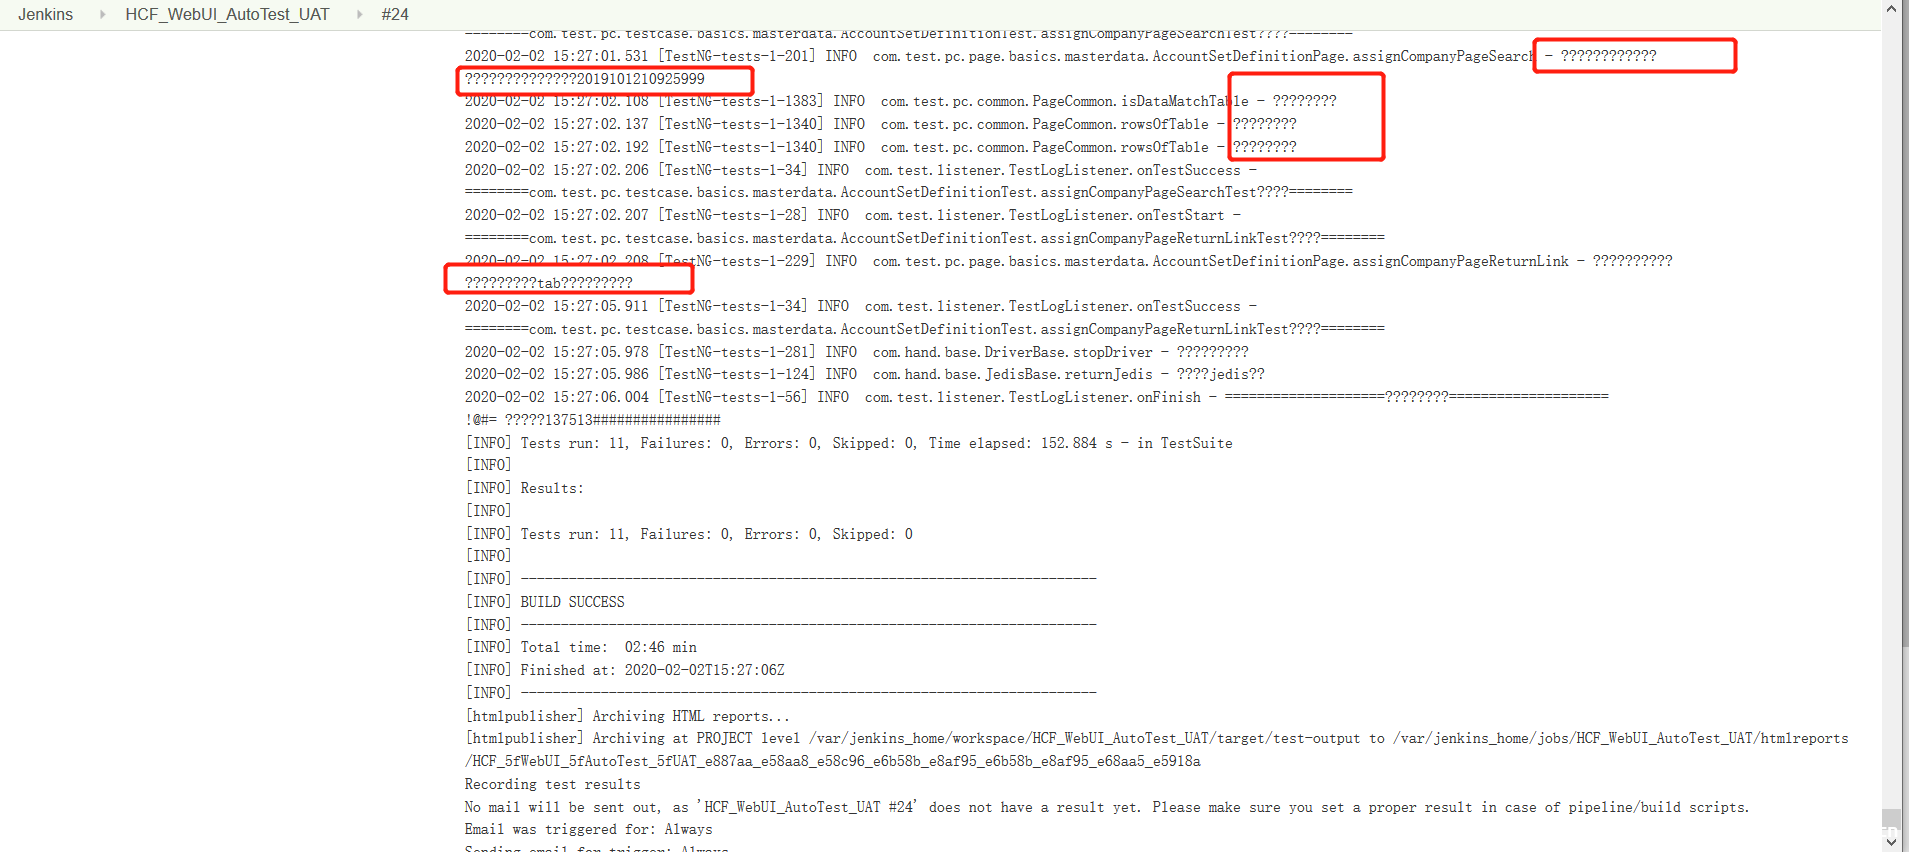
Docker环境搭建Jenkins在构建任务时控制台日志出现中文乱码的问题_docker
这篇文章主要介绍了Docker环境搭建Jenkins在构建任务时控制台日志出现中文乱码的问题,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、问...
 2024年5月10日 20:39

CVE-2016-1555: NETGEAR WNAP320 Access Point Firmware – Remote Command Injection
漏洞标题 CVE-2016-1555: NETGEAR WNAP320 Access Point Firmware - Remote Command Injection 漏洞描述 NETGEAR WNAP320 Access Point Firmware version 2.0.3 could allow an unauthenticated...
2016年11月13日 04:11
bugbounty技巧聚合20211112
漏洞报告 【Judge.me 】The response shows the nginx version http://hackerone.com/reports/1395068 【Slack 250刀】Cross-site leak allows attacker to de-anonymize members of his team f...
2022年3月10日 23:39CVE-2024-30188: Apache DolphinScheduler >= 3.1.0, < 3.2.2 Resource File Read And Write
漏洞标题 CVE-2024-30188: Apache DolphinScheduler >= 3.1.0, < 3.2.2 Resource File Read And Write 漏洞描述 File read and write vulnerability in Apache DolphinScheduler, authent...
2024年3月11日 07:45CVE-2021-41460: ECShop 4.1.0 – SQL Injection
漏洞标题 CVE-2021-41460: ECShop 4.1.0 - SQL Injection 漏洞描述 ECShop 4.1.0 has SQL injection vulnerability, which can be exploited by attackers to obtain sensitive information. Po...
2021年9月25日 10:40CVE-2021-29622: Prometheus – Open Redirect
漏洞标题 CVE-2021-29622: Prometheus - Open Redirect 漏洞描述 Prometheus 2.23.0 through 2.26.0 and 2.27.0 contains an open redirect vulnerability. To ensure a seamless transition to...
2021年9月27日 18:08CVE-2018-18264: Kubernetes Dashboard <1.10.1 - Authentication Bypass
漏洞标题 CVE-2018-18264: Kubernetes Dashboard <1.10.1 - Authentication Bypass 漏洞描述 Kubernetes Dashboard before 1.10.1 allows attackers to bypass authentication and use Dashb...
2018年8月31日 13:00CVE-2025-27817: Apache Kafka 客户端任意文件读取
漏洞标题 CVE-2025-27817: Apache Kafka 客户端任意文件读取 漏洞描述 允许未经身份验证的攻击者利用该漏洞实现任意文件读取,大多数据处理中间件或流式处理框架,如:Apache Spark Structured ...
2025年5月29日 22:11CVE-2010-1602: Joomla! Component ZiMB Comment 0.8.1 – Local File Inclusion
漏洞标题 CVE-2010-1602: Joomla! Component ZiMB Comment 0.8.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the ZiMB Comment (com_zimbcomment) component 0.8...
2010年3月14日 14:40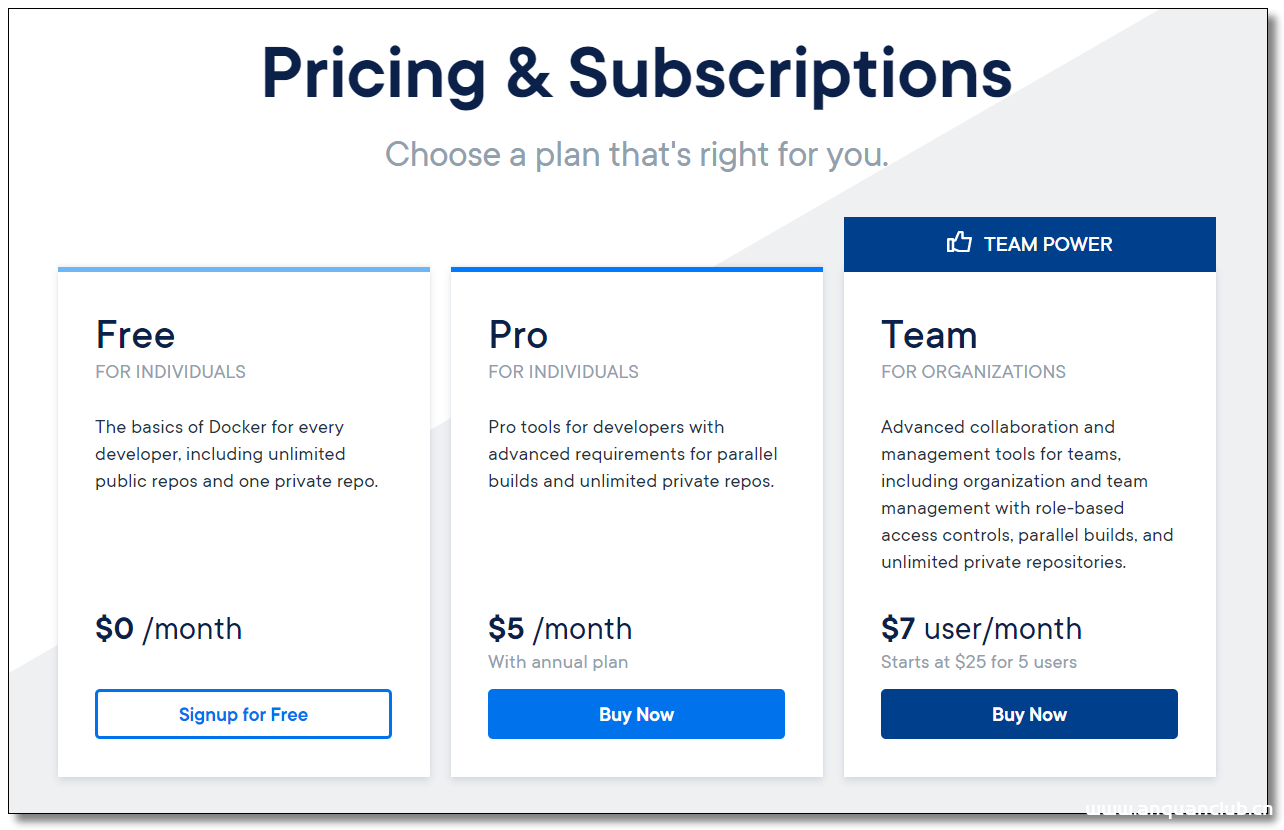
Docker 安装及配置镜像加速的实现_docker
这篇文章主要介绍了Docker 安装及配置镜像加速的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录Docker ...
2022年10月8日 20:08CVE-2010-1878: Joomla! Component OrgChart 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1878: Joomla! Component OrgChart 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the OrgChart (com_orgchart) component 1.0.0 for Joom...
2010年5月1日 11:16
研究人员在Google Play商店发现新的银行木马
移动威胁检测与预防公司ThreatFabric新近发现了一种新的Android银行木马Xenomorph,该木马通过官方Google Play商店分发,目前安装量已超过50000次。该银行木马针对56家欧洲银行,目的是从其客户...
2022年3月10日 23:40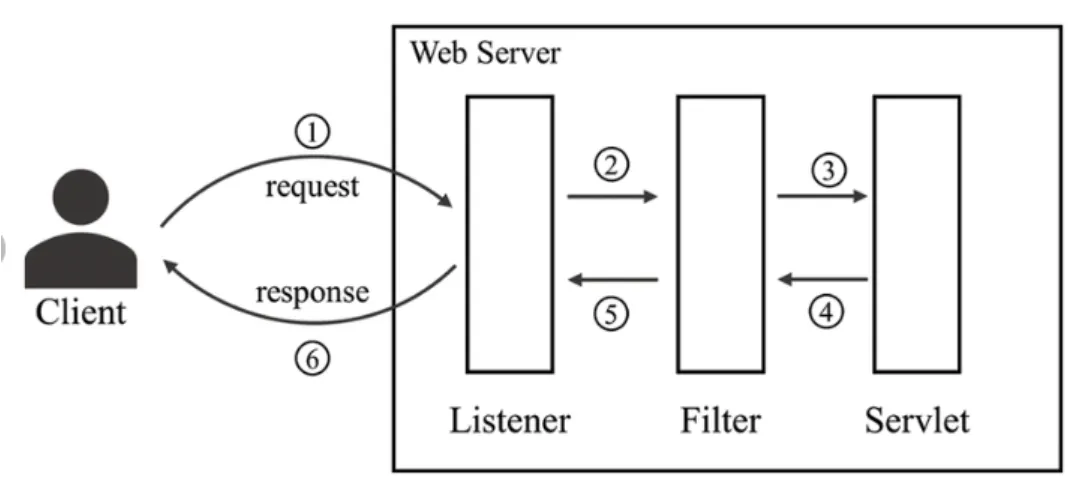
JAVA内存马简介及查杀方法
简介 利用Java Web组件:动态添加恶意组件,如Servlet、Filter、Listener等。在Spring框架下就是Controller、Intercepter。 修改字节码:利用Java的Instrument机制,动态注入Agent,在Java内存...

 2026年3月1日 15:46
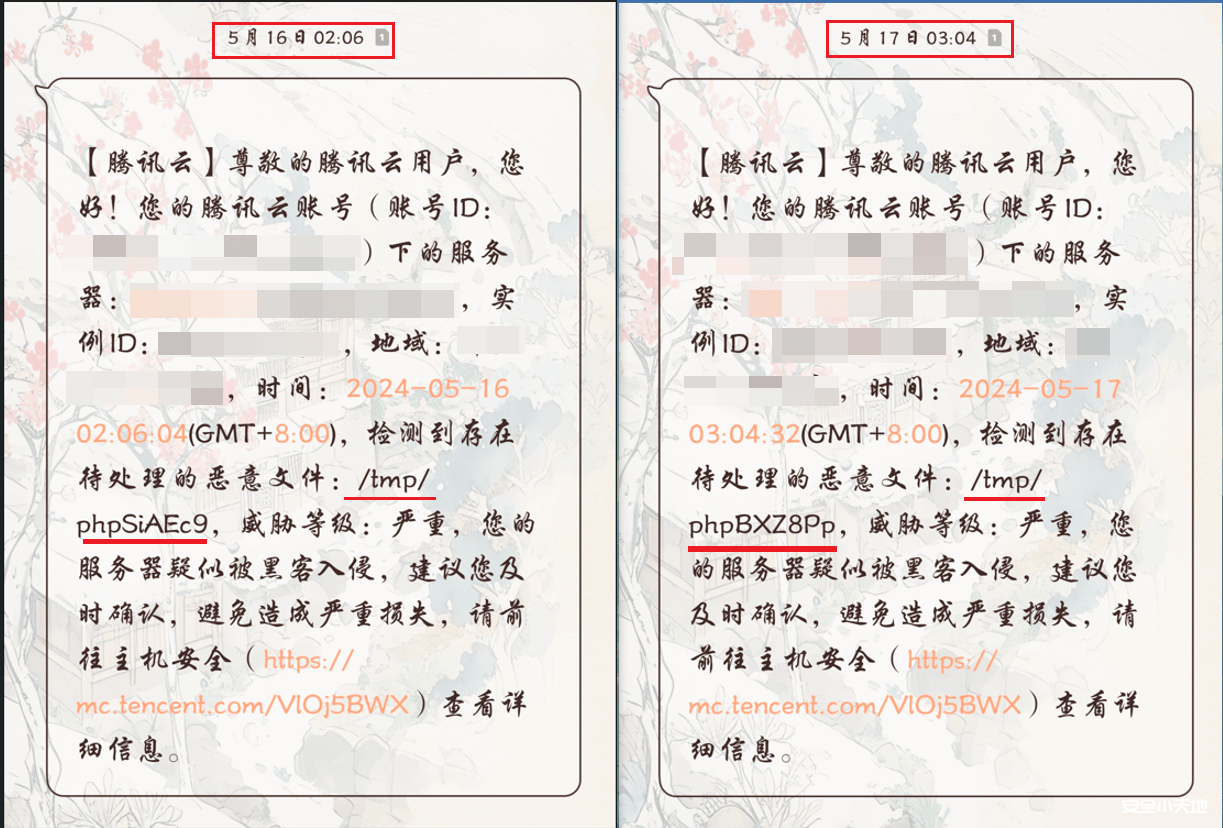
实战 | 关于安全小天地博客网站的两次应急响应
前言 安全小天地(anquanclub.cn)是鄙人用来记录平时学习到的琐碎内容,比较繁杂,多数是一些小知识点,没有进行总结。主要目的是方便自己后续如果再遇到相同的问题,避免再次需要经过多次百度...
2024年5月21日 23:15CVE-2018-13379: Fortinet FortiOS – Credentials Disclosure
漏洞标题 CVE-2018-13379: Fortinet FortiOS - Credentials Disclosure 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.3 to 5.6.7 and 5.4.6 to 5.4.12 and FortiProxy 2.0.0, 1.2.0 to 1.2.8...
2018年2月14日 09:02
docker 连接宿主Mysql操作_docker
这篇文章主要介绍了docker 连接宿主Mysql操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 今天公司项目要配置docker,顺利在windows上装完了之后,发现连接不上本地的mys...
2023年1月22日 21:29
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

