
最新发布第4页
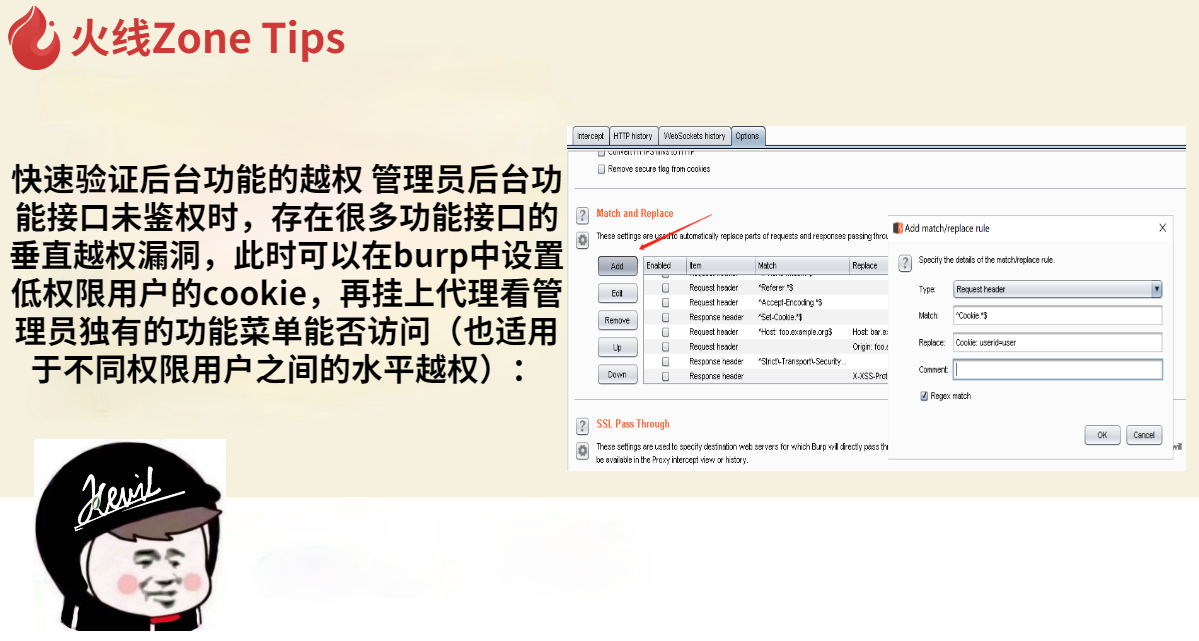
快速验证后台功能的越权
管理员后台功能接口未鉴权时,存在很多功能接口的垂直越权漏洞,此时可以在burp中设置低权限用户的cookie,再挂上代理看管理员独有的功能菜单能否访问(也适用于不同权限用户之间的水平越权):...
 2022年3月10日 23:37

CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年10月14日 19:10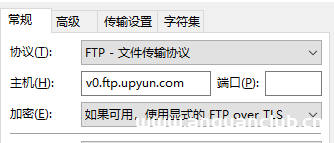
浅谈 FTP、FTPS 与 SFTP的区别_FTP服务器
无论是网盘还是云存储,上传都是一项很简单的操作。那些便捷好用的上传整理工具所用的 FTP 协议到底是什么意义,繁杂的模式又有何区别 目录FTP、FTPS 与 SFTP 简介FTPFTPSSFTPFTP 软件的主动模...
2023年4月21日 21:26CVE-2024-7029: AVTECH IP Camera – Command Injection
漏洞标题 CVE-2024-7029: AVTECH IP Camera - Command Injection 漏洞描述 The endpoint `/cgi-bin/supervisor/Factory.cgi` is vulnerable to command injection via the `action` parameter, ...
2024年7月11日 16:06CVE-2016-1000136: WordPress heat-trackr 1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000136: WordPress heat-trackr 1.0 - Cross-Site Scripting 漏洞描述 WordPress heat-trackr 1.0 contains a cross-site scripting vulnerability via heat-trackr_abtest_...
2016年7月21日 13:02CVE-2021-21402: Jellyfin prior to 10.7.0 Unauthenticated Arbitrary File Read
漏洞标题 CVE-2021-21402: Jellyfin prior to 10.7.0 Unauthenticated Arbitrary File Read 漏洞描述 Jellyfin is a Free Software Media System. In Jellyfin before version 10.7.1, with cer...
2021年4月13日 07:25CVE-2019-6793: GitLab Enterprise Edition – Server-Side Request Forgery
漏洞标题 CVE-2019-6793: GitLab Enterprise Edition - Server-Side Request Forgery 漏洞描述 An issue was discovered in GitLab Enterprise Edition before 11.5.8, 11.6.x before 11.6.6, a...
2019年11月7日 23:36CVE-2019-7238: Sonatype Nexus Repository Manager <3.15.0 - Remote Code Execution
漏洞标题 CVE-2019-7238: Sonatype Nexus Repository Manager <3.15.0 - Remote Code Execution 漏洞描述 Sonatype Nexus Repository Manager before 3.15.0 is susceptible to remote code ...
2019年9月18日 17:00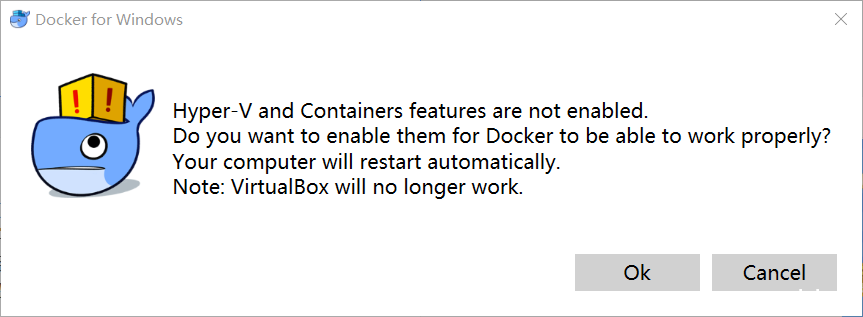
Docker for Windows 使用 VMware WorkStation的详细教程_VMware
这篇文章主要介绍了Docker for Windows 使用 VMware WorkStation,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一.前言二.安装Docker for W...
2022年6月15日 09:08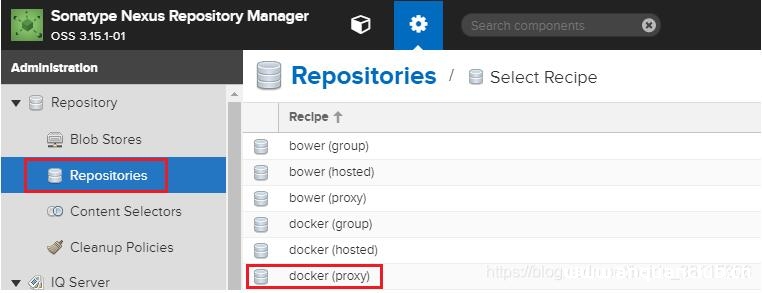
利用nexus作为私库进行代理docker,进行上传和下载镜像操作_docker
这篇文章主要介绍了利用nexus作为私库进行代理docker,进行上传和下载镜像操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、nexus的配置 1.创建docker proxy 用于从外...
2023年1月22日 21:29CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion
漏洞标题 CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion 漏洞描述 WordPress Simple Image Manipulator 1.0 is vulnerable to local file inclusion ...
2015年4月24日 17:38CVE-2023-48241: XWiki < 4.10.15 - Information Disclosure
漏洞标题 CVE-2023-48241: XWiki < 4.10.15 - Information Disclosure 漏洞描述 The Solr-based search suggestion provider that also duplicates as generic JavaScript API for search re...
2023年11月7日 21:36CVE-2023-0669: Fortra GoAnywhere MFT – Remote Code Execution
漏洞标题 CVE-2023-0669: Fortra GoAnywhere MFT - Remote Code Execution 漏洞描述 Fortra GoAnywhere MFT is susceptible to remote code execution via unsafe deserialization of an arbitr...
2023年7月9日 11:35CVE-2019-9762: PHPSHE 1.7 – SQL Injection
漏洞标题 CVE-2019-9762: PHPSHE 1.7 - SQL Injection 漏洞描述 A SQL Injection was discovered in PHPSHE 1.7 in include/plugin/payment/alipay/pay.php with the parameter id. The vulnera...
2019年9月1日 02:14CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls
漏洞标题 CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls 漏洞描述 The plugin lacks sufficient access controls allowing an unauthenticated u...
2024年9月1日 09:47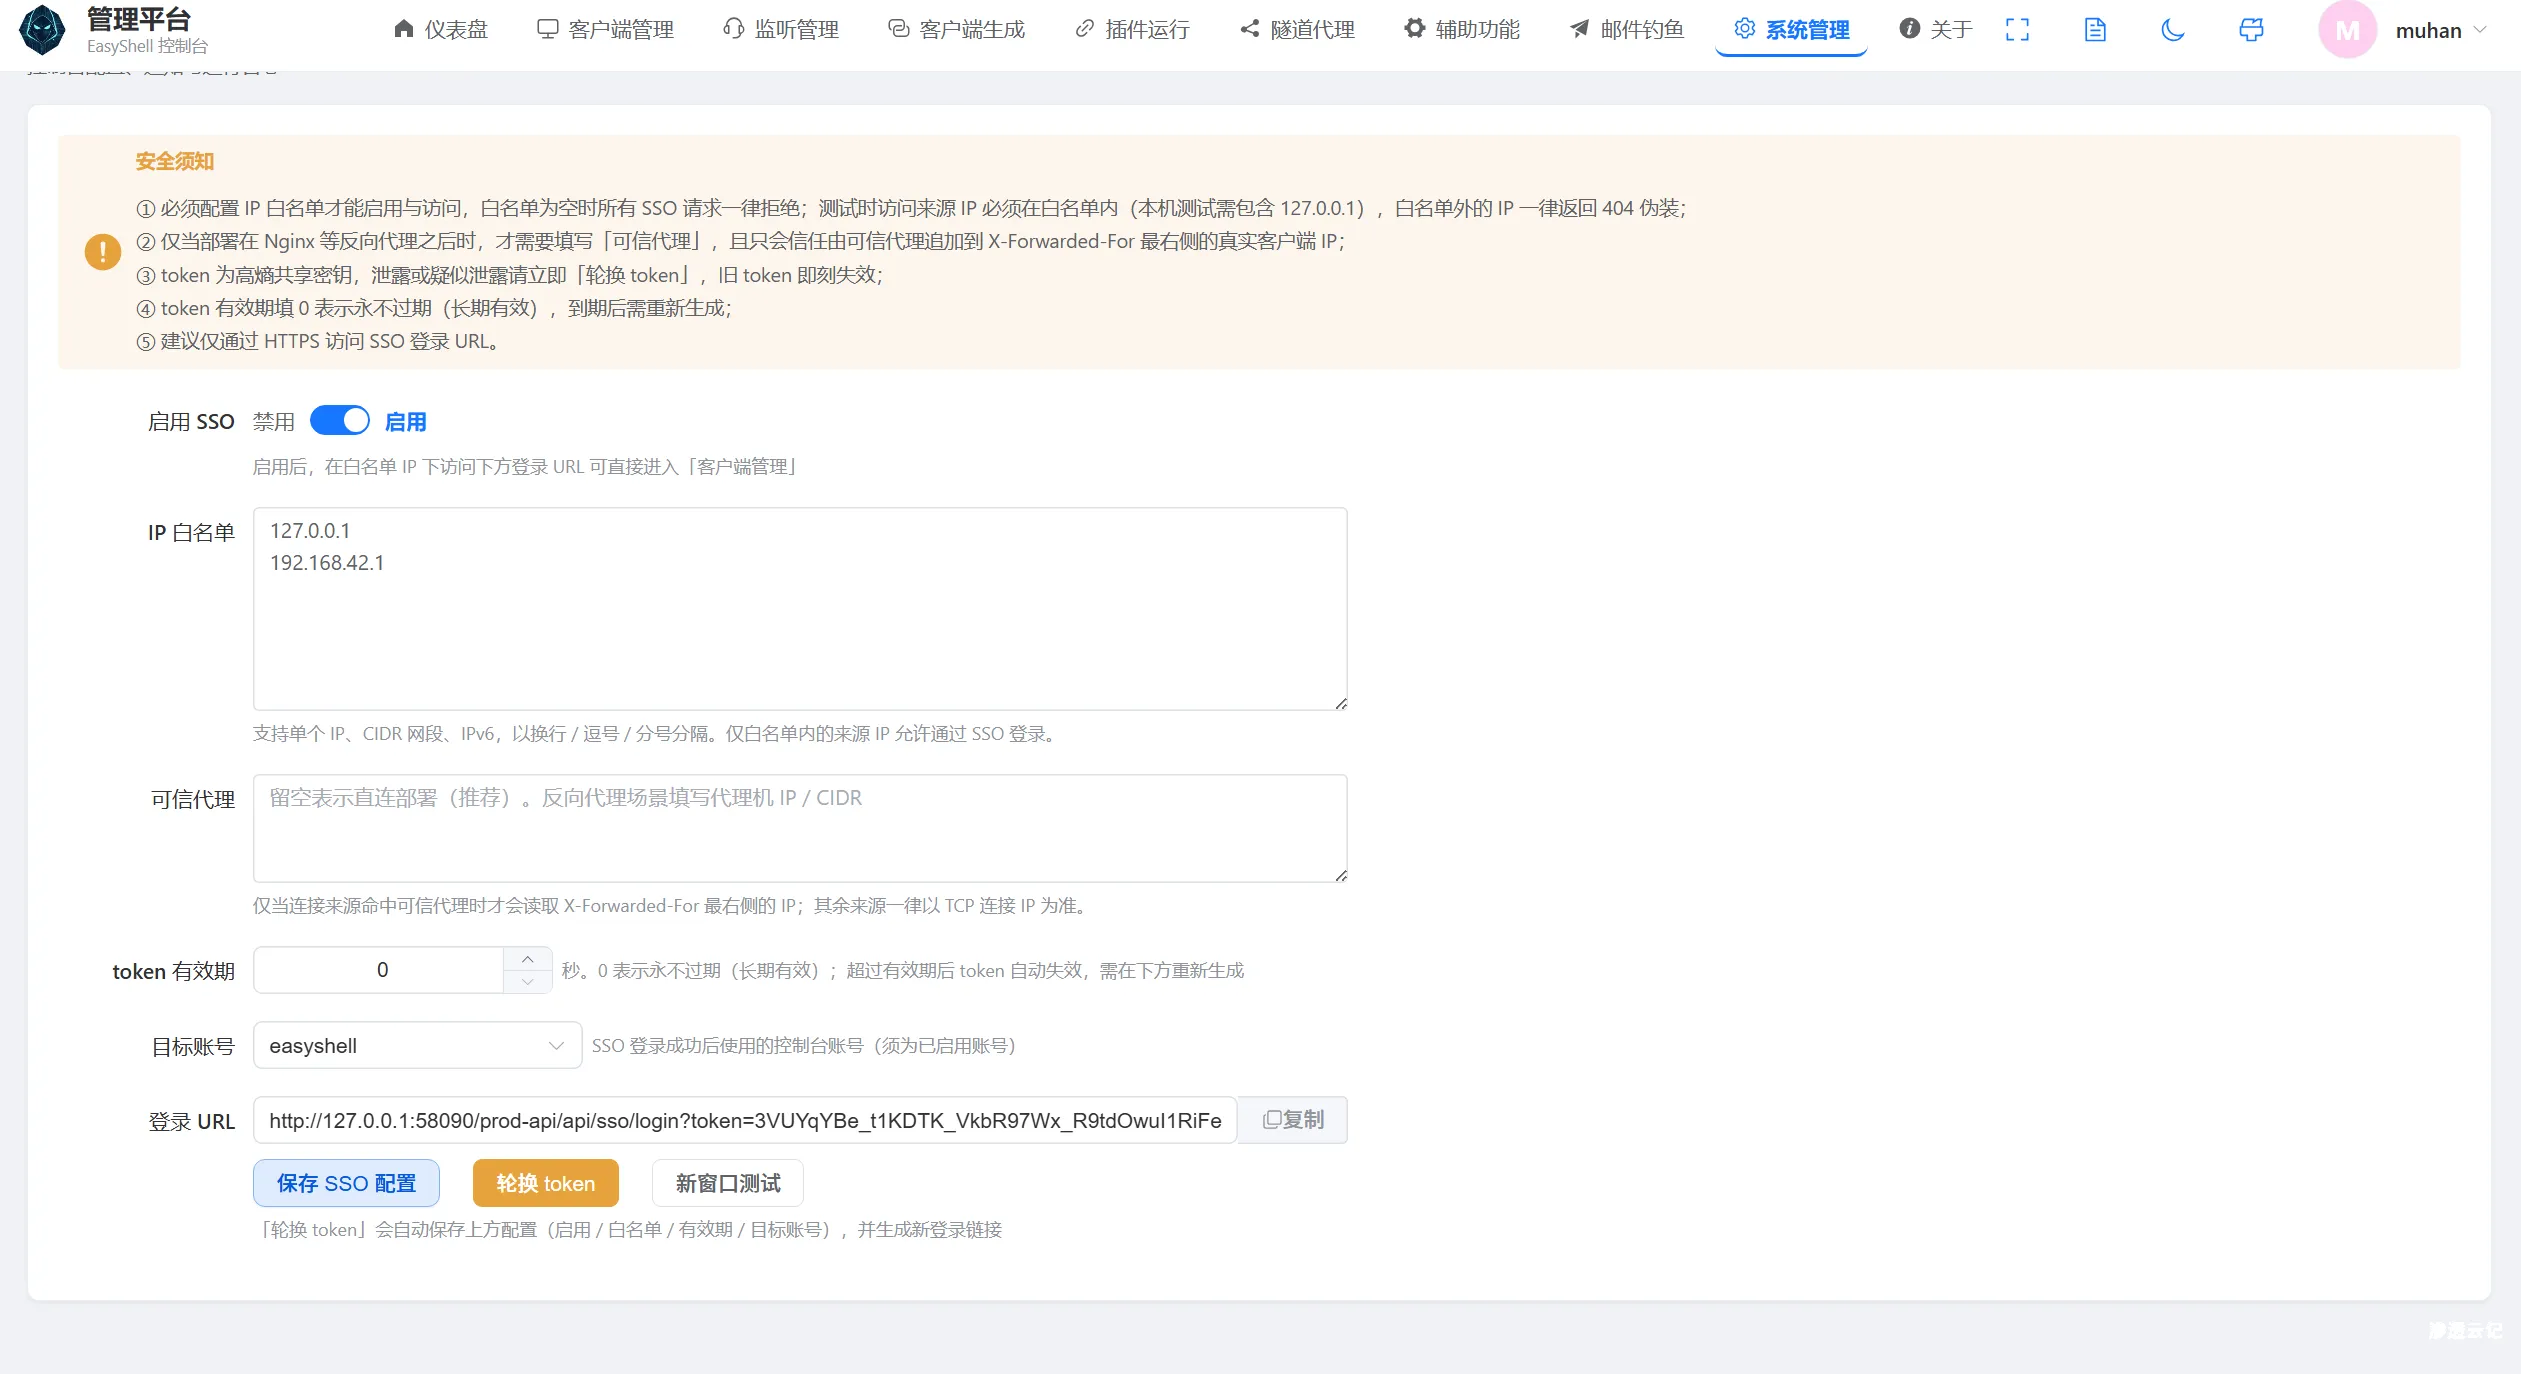
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...

 2026年8月29日 19:12

2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

