
最新发布第507页

CVE-2022-44290: WebTareas 2.4p5 – SQL Injection
漏洞标题 CVE-2022-44290: WebTareas 2.4p5 - SQL Injection 漏洞描述 webTareas 2.4p5 was discovered to contain a SQL injection vulnerability via the id parameter in deleteapprovalstag...
 2022年2月19日 19:00
红蓝对抗之企业对外根域名资产收集
#原创文章# 前言 上次听了火器的线上分享会议有提到火器的资产关联大概的思路,真的是收获了很多。再夸夸火器,在挖一些项目中的确能省掉很多资产收集的时间。本文主要参考上次会议中提交的一些...
2022年3月10日 23:37CVE-2017-18556: Google Analytics by BestWebSoft < 1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18556: Google Analytics by BestWebSoft < 1.7.1 - Cross-Site Scripting 漏洞描述 The bws-google-analytics plugin before 1.7.1 for WordPress has multiple XSS issu...
2017年8月29日 08:43CVE-2018-16159: WordPress Gift Voucher <4.1.8 - Blind SQL Injection
漏洞标题 CVE-2018-16159: WordPress Gift Voucher <4.1.8 - Blind SQL Injection 漏洞描述 WordPress Gift Vouchers plugin before 4.1.8 contains a blind SQL injection vulnerability vi...
2018年7月23日 19:15
Ubuntu 20.04 apt 更换国内源的实现方法_Linux
这篇文章主要介绍了Ubuntu 20.04 apt 更换国内源的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 UPD 20...
2023年12月15日 21:25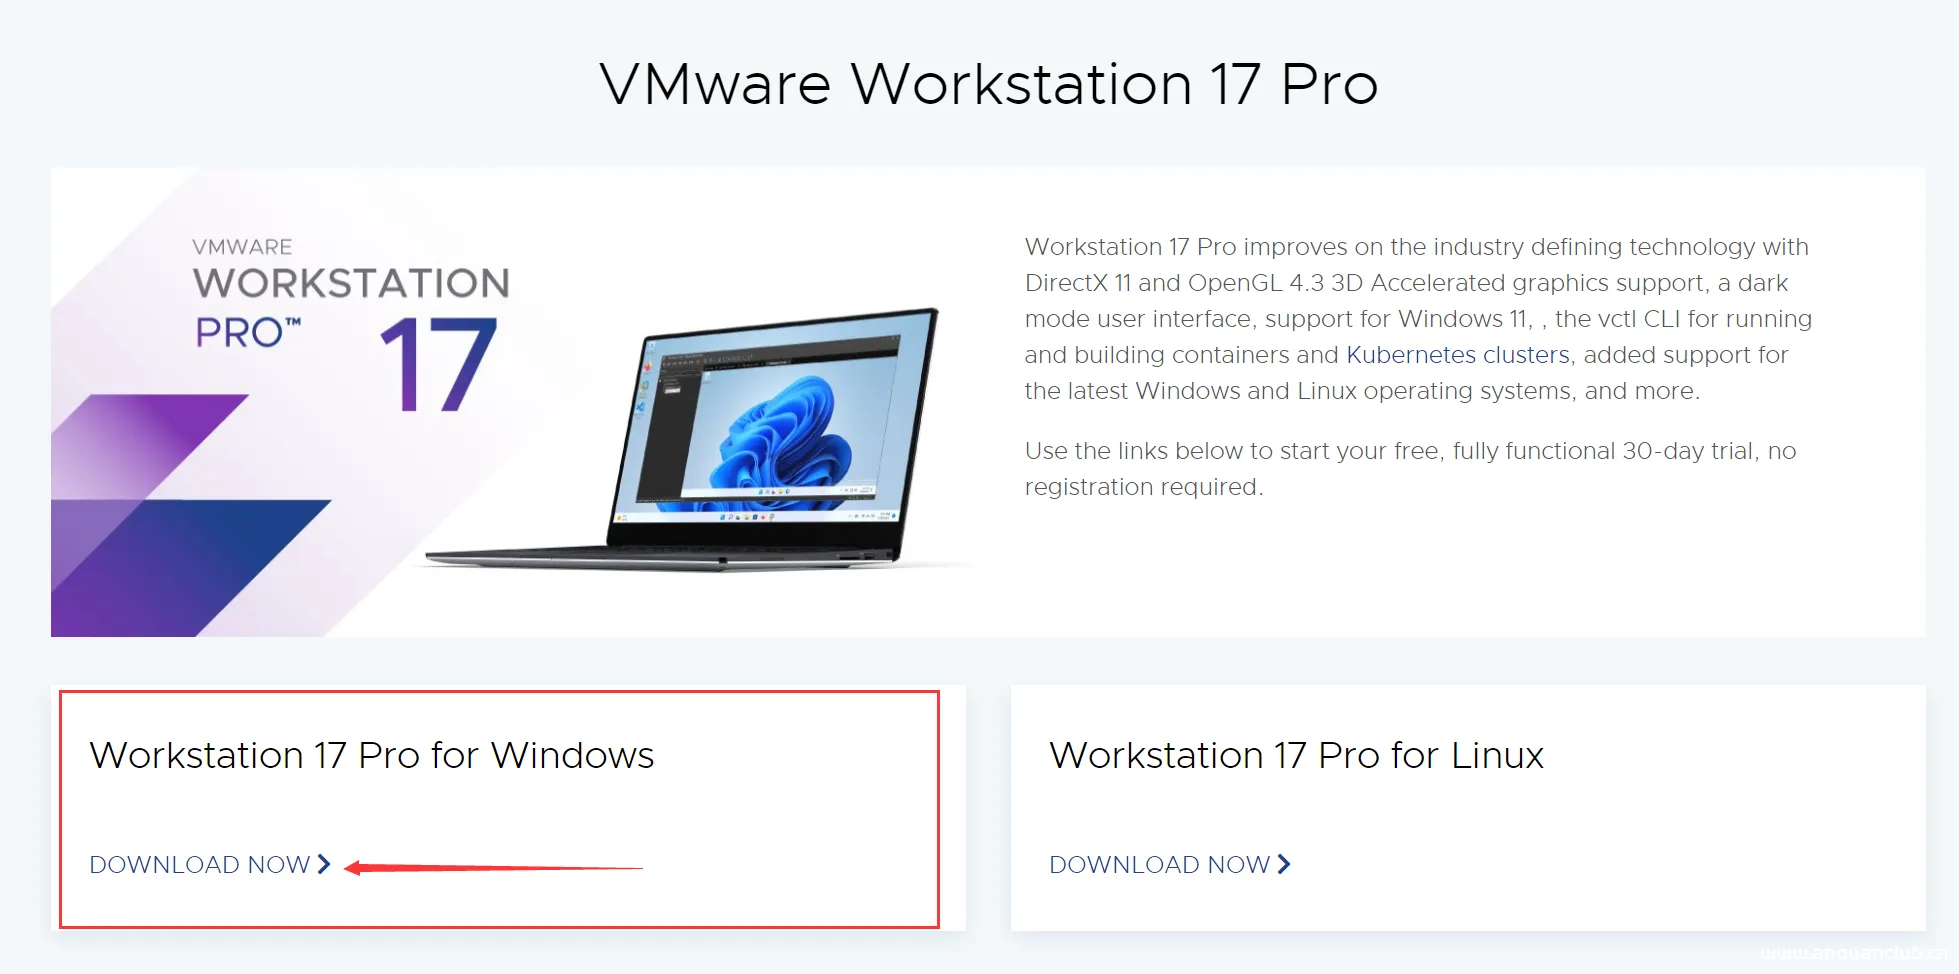
VMware Workstation 17 Pro最新版/新功能、安装升级教程(附激活码)
相关阅读 VMware Workstation 17Pro的升级/安装 安装包下载 官网安装包下载 安装/升级教程 运行VMware-workstation-full-17.0.0-20800274.exe(2022-11-23教程,之后肯定会有新版本,建议官网下...

 2023年1月13日 19:26
CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting 漏洞描述 WordPress Raygun4WP 1.8.0 contains a reflected cross-site scripting vulnerability via sendtes...
2017年1月31日 05:17CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
2015年9月4日 15:53CVE-2025-30406: Gladinet CentreStack < 16.4.10315.56368 Use of Hard-coded Key Leads to Unauthenticated RCE
漏洞标题 CVE-2025-30406: Gladinet CentreStack < 16.4.10315.56368 Use of Hard-coded Key Leads to Unauthenticated RCE 漏洞描述 Gladinet CentreStack through 16.1.10296.56315 (fixed...
2025年9月19日 14:31CVE-2020-29597: IncomCMS 2.0 – Arbitrary File Upload
漏洞标题 CVE-2020-29597: IncomCMS 2.0 - Arbitrary File Upload 漏洞描述 IncomCMS 2.0 has a an insecure file upload vulnerability in modules/uploader/showcase/script.php. This allows...
2020年9月10日 22:29
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
2022年3月10日 23:40CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年11月14日 05:08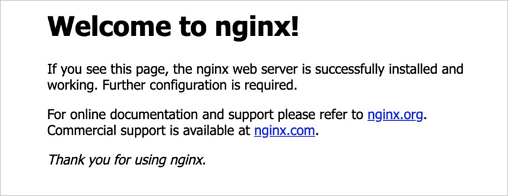
Centos系统中如何在指定位置下安装Nginx_nginx
这篇文章主要介绍了Centos系统中如何在指定位置下安装Nginx,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Centos系统中如何在指定位置下安装Ngi...
2023年10月2日 20:43
docker安装并持久化postgresql数据库的操作步骤_docker
这篇文章主要介绍了docker安装并持久化postgresql数据库的操作步骤,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 安装docker步骤略过 1、拉取po...
2022年11月12日 20:21Apache APISIX 默认密钥漏洞(CVE-2020-13945)
漏洞标题 Apache APISIX 默认密钥漏洞(CVE-2020-13945) 漏洞描述 Apache APISIX是一个高性能API网关。在用户未指定管理员Token或使用了默认配置文件的情况下,ApacheAPISIX将使用默认的管理员...
2020年8月1日 23:23CVE-2019-6793: GitLab Enterprise Edition – Server-Side Request Forgery
漏洞标题 CVE-2019-6793: GitLab Enterprise Edition - Server-Side Request Forgery 漏洞描述 An issue was discovered in GitLab Enterprise Edition before 11.5.8, 11.6.x before 11.6.6, a...
2019年6月16日 03:28
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

