
最新发布第51页

CVE-2021-4448: Kaswara Modern VC Addons <= 3.0.1 - Missing Authorization
漏洞标题 CVE-2021-4448: Kaswara Modern VC Addons <= 3.0.1 - Missing Authorization 漏洞描述 The Kaswara Modern VC Addons plugin for WordPress is vulnerable to authorization bypas...
 2021年6月14日 10:10
一次任意密码重置漏洞挖洞剖析
前言: 之前参加一家企业SRC挖洞,正赶上厂商搞活动,秉着有活动我就参加,有漏洞我就捡的良好心态,就去看了一下该企业的一些资产,因为活动是按漏洞危害等级给奖励,所以找一些边缘资产参加活...
2022年3月10日 23:32CVE-2021-46419: Telesquare TLR-2855KS6 – Arbitrary File Deletion
漏洞标题 CVE-2021-46419: Telesquare TLR-2855KS6 - Arbitrary File Deletion 漏洞描述 An unauthorized file deletion vulnerability in Telesquare TLR-2855KS6 via DELETE method can allow...
2021年8月11日 00:49
(8)docker仓库搭建(Harbor)
上一篇介绍了一下docke dockerfile文件编写,方便构造镜像,这一篇我们来介绍一下docker仓库搭建。 Harbor介绍 就像我们有了本地git代码工具还需要代码托管平台gerrit,gitlab一样,Harbor是由V...

 2023年1月13日 18:54
CVE-2023-34039: VMWare Aria Operations – Remote Code Execution
漏洞标题 CVE-2023-34039: VMWare Aria Operations - Remote Code Execution 漏洞描述 VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039) ...
2023年8月11日 16:00CVE-2022-0271: LearnPress <4.1.6 - Cross-Site Scripting
漏洞标题 CVE-2022-0271: LearnPress <4.1.6 - Cross-Site Scripting 漏洞描述 WordPress LearnPress plugin before 4.1.6 contains a cross-site scripting vulnerability. It does not san...
2022年1月30日 20:20CVE-2025-44177: White Star Software ProTop – Directory Traversal
漏洞标题 CVE-2025-44177: White Star Software ProTop - Directory Traversal 漏洞描述 A directory traversal vulnerability was discovered in White Star Software Protop version 4.4.2-20...
2025年2月1日 01:29Atlassian Jira 信息泄露(CVE-2019-3401)
漏洞标题 Atlassian Jira 信息泄露(CVE-2019-3401) 漏洞描述 Jira 7.13.3之前版本和8.1.1之前版本8.0.0中的ManageFilters.jspa资源允许远程攻击者通过不正确的授权检查枚举用户名。 PoC代码 暂...
2019年1月21日 18:26Apache Solr CVE-2019-0193 DataImportHandler 代码执行漏洞
漏洞标题 Apache Solr CVE-2019-0193 DataImportHandler 代码执行漏洞 漏洞描述 Apache Solr 中存在代码执行漏洞。该漏洞是由于DataImportHandler模块对用户输入的数据验证不足导致的。 PoC代码...
2019年12月7日 09:48CVE-2023-47643: SuiteCRM Unauthenticated Graphql Introspection
漏洞标题 CVE-2023-47643: SuiteCRM Unauthenticated Graphql Introspection 漏洞描述 Graphql Introspection is enabled without authentication, exposing the scheme defining all object ty...
2023年6月25日 16:22CVE-2022-34590: Hospital Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-34590: Hospital Management System 1.0 - SQL Injection 漏洞描述 Hospital Management System 1.0 contains a SQL injection vulnerability via the editid parameter in /...
2022年6月16日 20:46CVE-2024-3656: Keycloak < 24.0.5 - Broken Access Control
漏洞标题 CVE-2024-3656: Keycloak < 24.0.5 - Broken Access Control 漏洞描述 A flaw was found in Keycloak. Certain endpoints in Keycloak's admin REST API allow low-privilege ...
2024年12月3日 17:36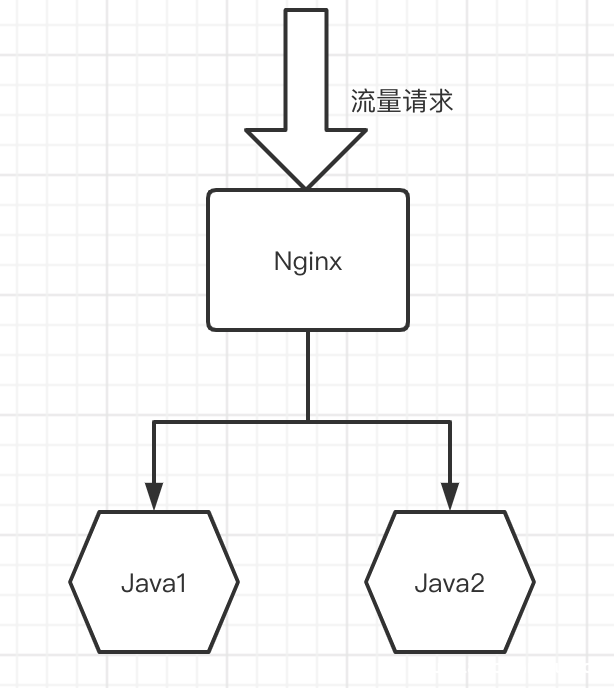
基于nginx实现上游服务器动态自动上下线无需reload的实现方法_nginx
这篇文章主要介绍了基于nginx实现上游服务器动态自动上下线无需reload,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、部署consul集群1. ...
2022年9月17日 10:40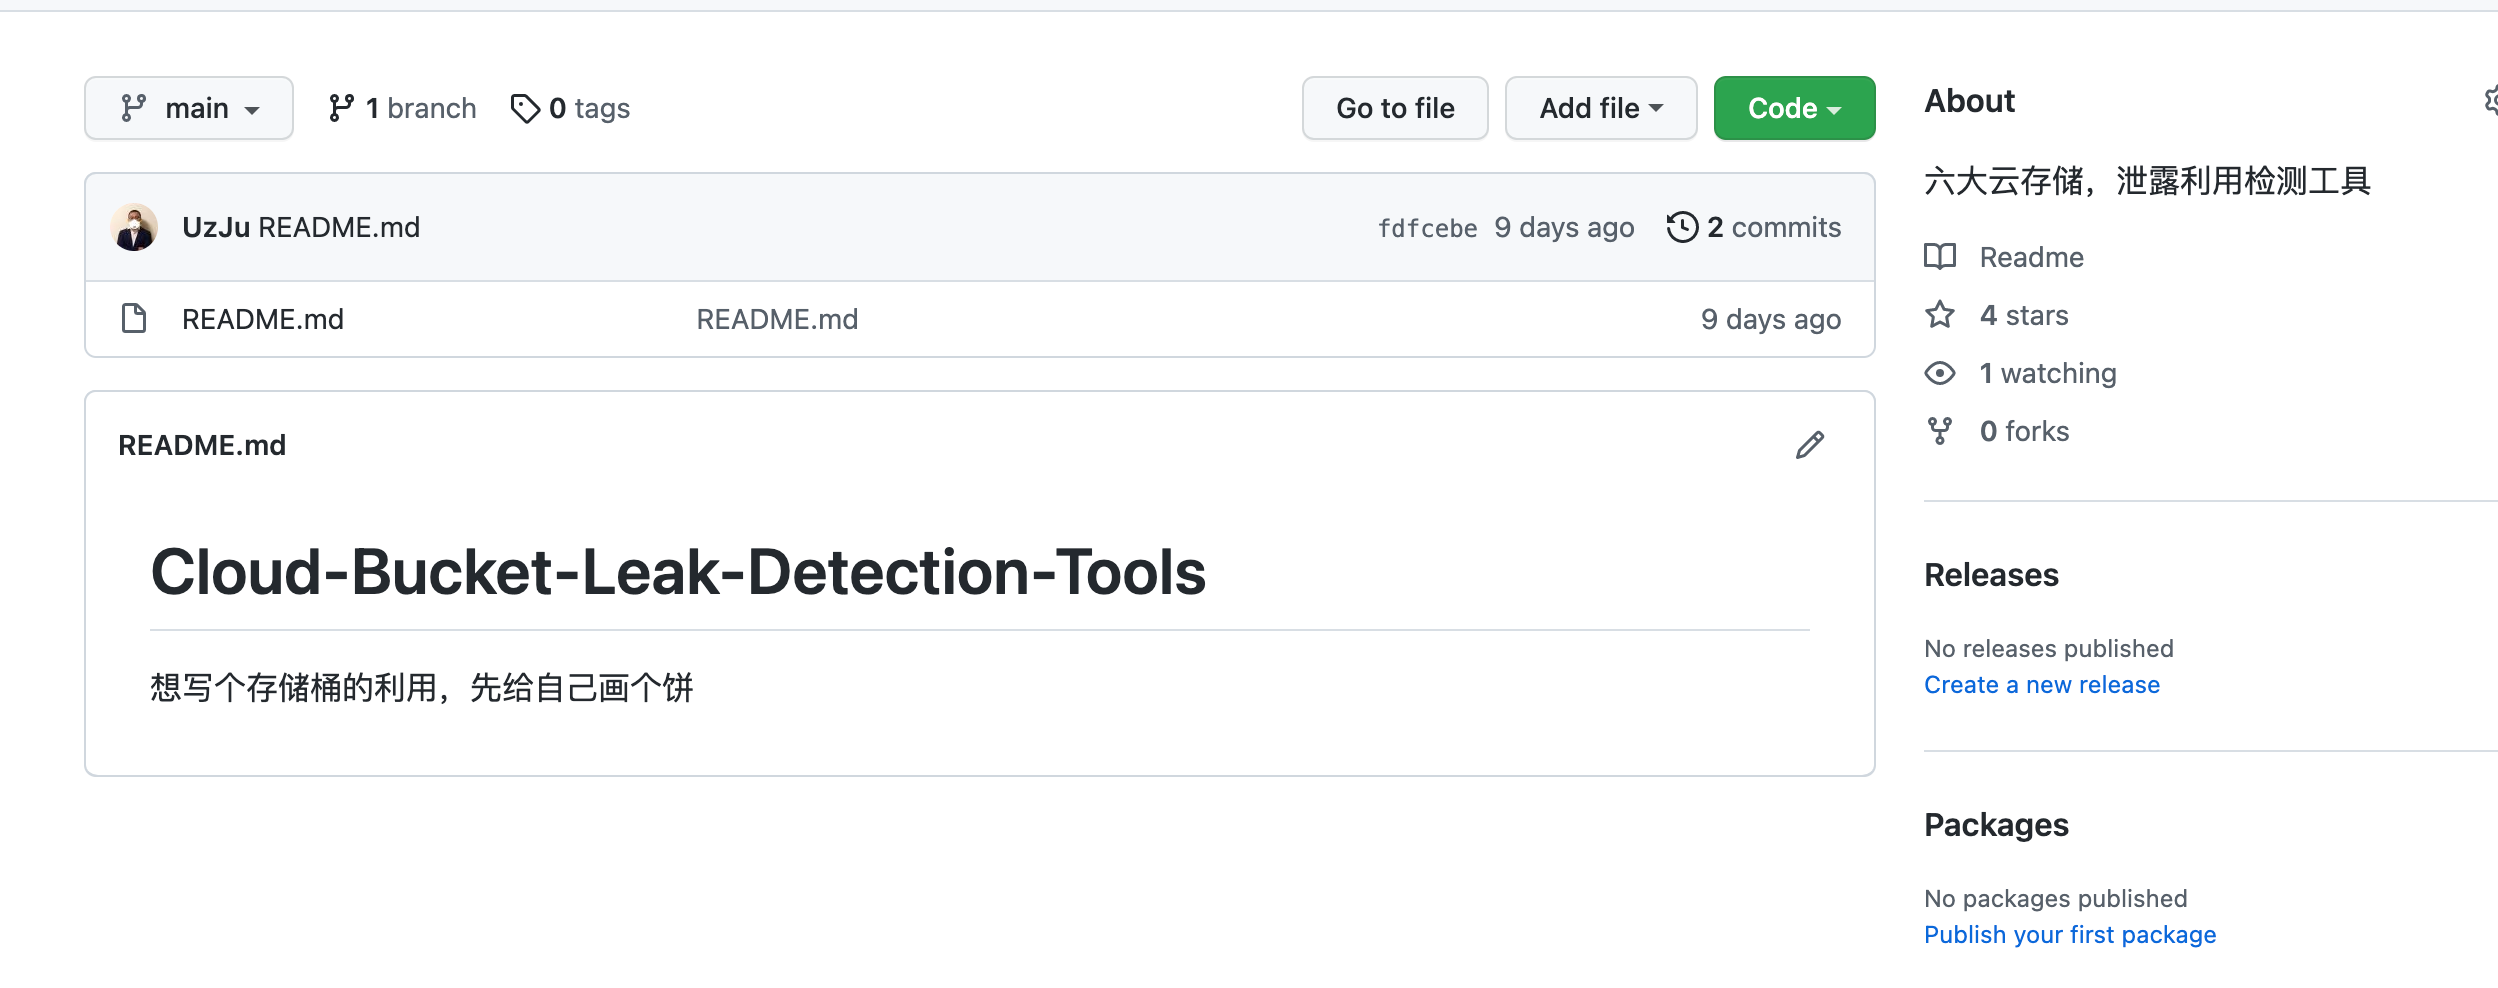
深夜写自己给自己画的饼(不介意的大佬可以点个star)
http://github.com/UzJu/Cloud-Bucket-Leak-Detection-Tools 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:38Apache Tomcat CVE-2023-46589 请求走私漏洞
漏洞标题 Apache Tomcat CVE-2023-46589 请求走私漏洞 漏洞描述 Apache Tomcat存在请求走私漏洞,该漏洞是由于应用程序对chunck传输的异常数据缺乏验证导致的。 PoC代码 暂无
2023年7月20日 16:21Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞
漏洞标题 Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞 漏洞描述 Adobe ColdFusion中存在不正当访问控制漏洞,可绕过认证功能。该漏洞是由于IPFilterUtils类对URL路径的验证不...
2023年6月30日 13:42
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

