
最新发布第522页

CVE-2021-33044: Dahua IPC/VTH/VTO devices Authentication Bypass
漏洞标题 CVE-2021-33044: Dahua IPC/VTH/VTO devices Authentication Bypass 漏洞描述 The identity authentication bypass vulnerability found in some Dahua products during the login pro...
 2021年11月1日 07:48
CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年6月15日 22:57CVE-2019-19824: TOTOLINK Realtek SD Routers – Remote Command Injection
漏洞标题 CVE-2019-19824: TOTOLINK Realtek SD Routers - Remote Command Injection 漏洞描述 TOTOLINK Realtek SDK based routers may allow an authenticated attacker to execute arbitrary...
2019年9月15日 16:34
Docker批量容器编排的实现_docker
这篇文章主要介绍了Docker批量容器编排的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 简介 Dockerfile bui...
2023年5月14日 20:21CVE-2015-7450: IBM WebSphere Java Object Deserialization – Remote Code Execution
漏洞标题 CVE-2015-7450: IBM WebSphere Java Object Deserialization - Remote Code Execution 漏洞描述 IBM Websphere Application Server 7, 8, and 8.5 have a deserialization vulnerabili...
2015年6月3日 07:11CVE-2019-9881: WPEngine WPGraphQL 0.2.3 – Unauthenticated Comment Posting
漏洞标题 CVE-2019-9881: WPEngine WPGraphQL 0.2.3 - Unauthenticated Comment Posting 漏洞描述 The createComment mutation in the WPGraphQL 0.2.3 plugin for WordPress allows unauthenti...
2019年5月5日 15:55CVE-2023-36346: POS Codekop v2.0 – Cross Site Scripting
漏洞标题 CVE-2023-36346: POS Codekop v2.0 - Cross Site Scripting 漏洞描述 POS Codekop v2.0 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via the nm...
2023年4月11日 21:22CVE-2024-1209: LearnDash LMS < 4.10.2 - Sensitive Information Exposure via assignments
漏洞标题 CVE-2024-1209: LearnDash LMS < 4.10.2 - Sensitive Information Exposure via assignments 漏洞描述 The LearnDash LMS plugin for WordPress is vulnerable to Sensitive Inform...
2024年11月12日 03:19CVE-2017-1000028: GlassFish LFI
漏洞标题 CVE-2017-1000028: GlassFish LFI 漏洞描述 GlassFish是一款强健的商业兼容应用服务器,达到产品级质量,可免费用于开发、部署和重新分发。开发者可以免费获得源代码,还可以对代码进...
2017年1月5日 07:07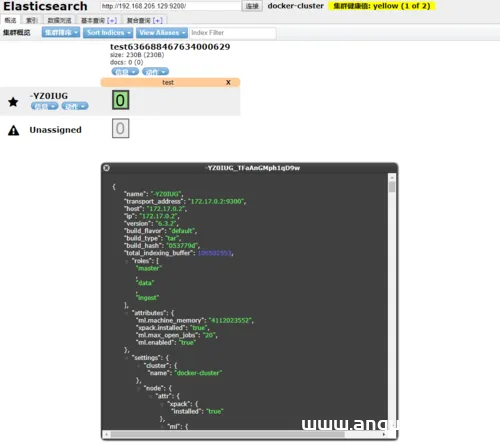
Docker部署ElasticSearch和ElasticSearch-Head的实现_docker
这篇文章主要介绍了Docker部署ElasticSearch和ElasticSearch-Head的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习...
2026年3月17日 11:45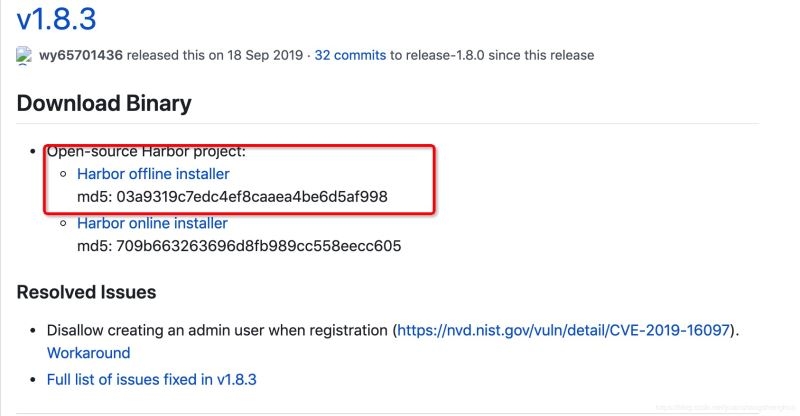
docker私有仓库harbor搭建过程_docker
这篇文章主要介绍了docker私有仓库harbor搭建过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.准备 1.1 harbor下载 harbor下载地址:链接添...
2023年11月14日 20:27Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞
漏洞标题 Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞 漏洞描述 Arcserve Unified Data Protection存在拒绝服务漏洞,此漏洞是由于EdgeServiceConsoleImpl接口对用户的请求验...
2024年2月7日 18:07CVE-2024-34061: Changedetection.io <=v0.45.21 - Cross-Site Scripting
漏洞标题 CVE-2024-34061: Changedetection.io <=v0.45.21 - Cross-Site Scripting 漏洞描述 Changedetection.io is a free open source web page change detection, website watcher, resto...
2024年5月25日 23:32CVE-2019-18371: Xiaomi Mi WiFi R3G Routers – Local file Inclusion
漏洞标题 CVE-2019-18371: Xiaomi Mi WiFi R3G Routers - Local file Inclusion 漏洞描述 Xiaomi Mi WiFi R3G devices before 2.28.23-stable are susceptible to local file inclusion vulnera...
2019年12月17日 05:01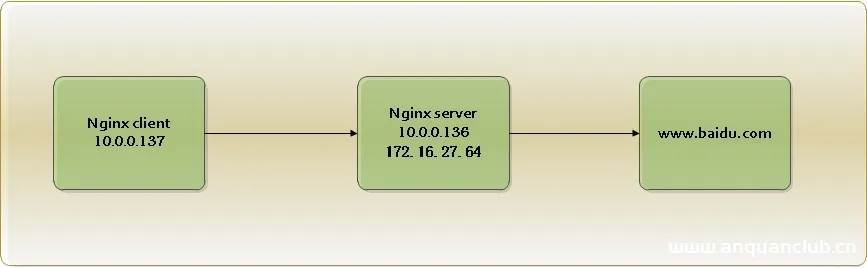
Nginx正反向代理及负载均衡等功能实现配置代码实例_nginx
这篇文章主要介绍了Nginx正反向代理及负载均衡等功能实现配置代码实例,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 这篇文章主要介绍了...
2026年6月13日 11:45CVE-2025-34031: Moodle Jmol Filter 6.1 – Local File Inclusion
漏洞标题 CVE-2025-34031: Moodle Jmol Filter 6.1 - Local File Inclusion 漏洞描述 Moodle Jmol Filter 6.1 is vulnerable to local file inclusion through the jsmol.php file, allowing at...
2025年11月22日 02:42
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

