
最新发布第531页

CVE-2024-9007: 123Solar 1.8.4.5 – Cross-Site Scripting
漏洞标题 CVE-2024-9007: 123Solar 1.8.4.5 - Cross-Site Scripting 漏洞描述 123Solar 1.8.4.5 is vulnerable to reflected cross-site scripting (XSS) via the date1 parameter in detailed....
 2024年10月1日 13:06
CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年11月8日 20:28Apache Tomcat CVE-2023-46589 请求走私漏洞
漏洞标题 Apache Tomcat CVE-2023-46589 请求走私漏洞 漏洞描述 Apache Tomcat存在请求走私漏洞,该漏洞是由于应用程序对chunck传输的异常数据缺乏验证导致的。 PoC代码 暂无
2023年2月28日 02:03CVE-2019-11886: Yellow Pencil Visual Theme Customizer < 7.2.1 - Privilege Escalation
漏洞标题 CVE-2019-11886: Yellow Pencil Visual Theme Customizer < 7.2.1 - Privilege Escalation 漏洞描述 The WaspThemes Visual CSS Style Editor (aka yellow-pencil-visual-theme-cus...
2019年1月19日 10:32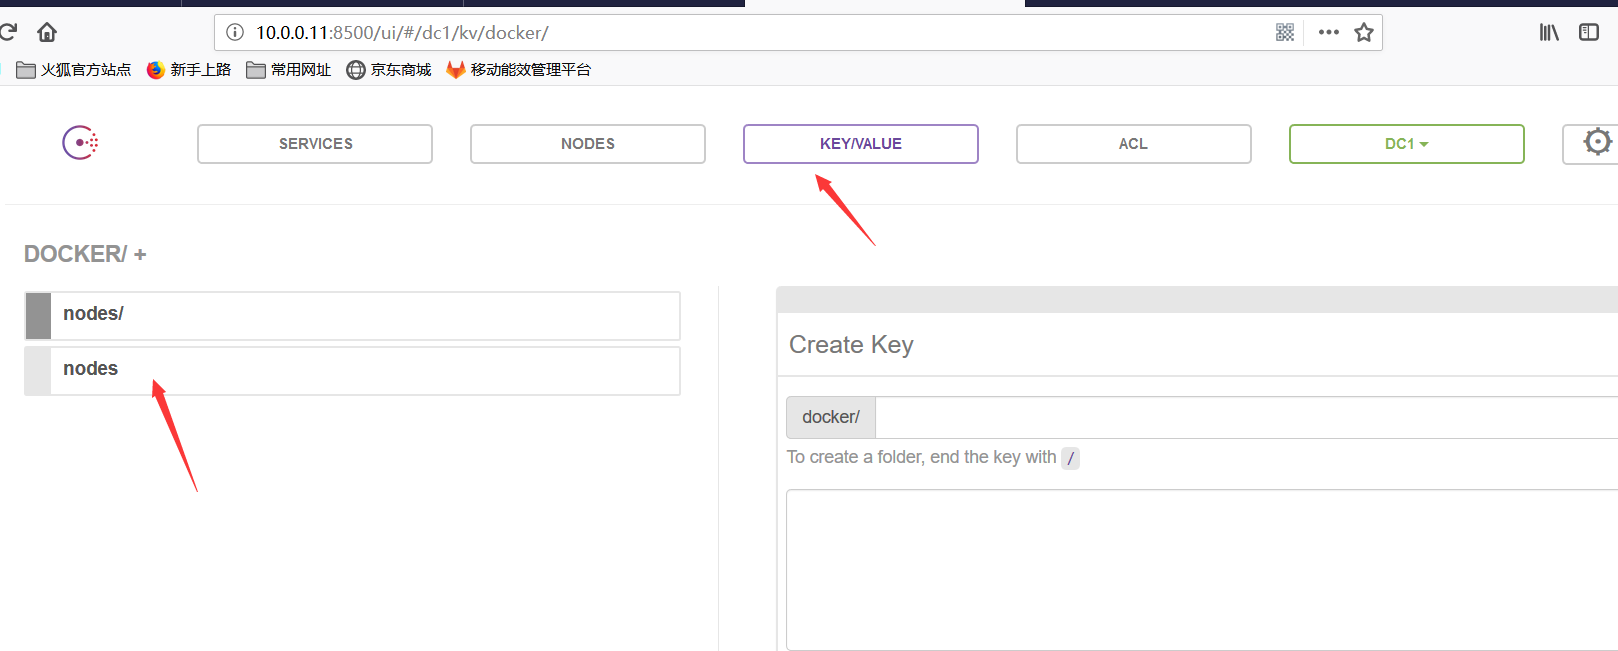
Docker跨主机容器通信overlay实现过程详解_docker
这篇文章主要介绍了Docker跨主机容器通信overlay实现过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 同样是两台服务器: 准备工...
2024年1月9日 20:27CVE-2017-14622: WordPress 2kb Amazon Affiliates Store <2.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-14622: WordPress 2kb Amazon Affiliates Store <2.1.1 - Cross-Site Scripting 漏洞描述 WordPress 2kb Amazon Affiliates Store plugin before 2.1.1 contains multiple...
2017年3月18日 14:00CVE-2020-24903: Cute Editor for ASP.NET 6.4 – Cross-Site Scripting
漏洞标题 CVE-2020-24903: Cute Editor for ASP.NET 6.4 - Cross-Site Scripting 漏洞描述 Cute Editor for ASP.NET 6.4 contains a cross-site scripting vulnerability. An attacker can inje...
2020年5月4日 16:17Citrix ADC and Citrix Gateway CVE-2023-3519未授权远程代码执行漏洞
漏洞标题 Citrix ADC and Citrix Gateway CVE-2023-3519未授权远程代码执行漏洞 漏洞描述 Citrix ADC and Citrix Gateway存在远程代码执行漏洞,此漏洞是由于缺乏有效的校验导致的。 PoC代码 暂...
2023年3月7日 18:42CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection
漏洞标题 CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection 漏洞描述 WordPress Order Listener for WooCommerce plugin before 3.2.2 contains a SQL inje...
2022年10月30日 06:02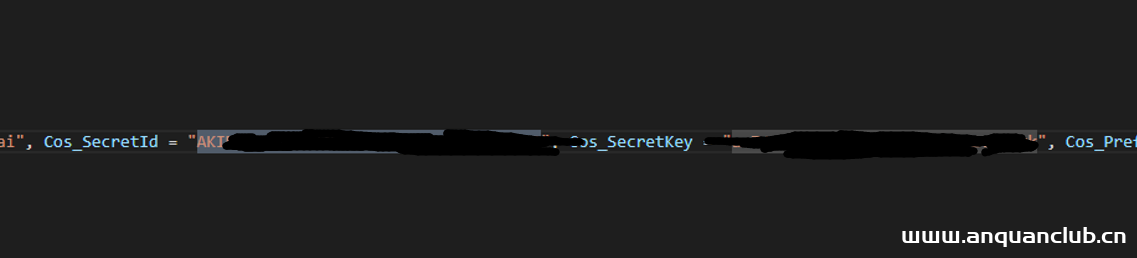
某鹅一次AK /SK 泄露导致拿下存储桶
第一次写文章师傅们 轻喷~ 起因 大二学生上课摸鱼,然后正常在测一些东西,emm 偶然在前端发现 发现了 AK 等字样~ 心里窃喜 洞要来了 ? !! 直接用现成的工具 就好 然后进一步利用的话 可以做...
2022年3月10日 23:37CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
2015年12月20日 08:32CVE-2024-6753: Social Auto Poster <= 5.3.14 - Stored Cross-Site Scripting
漏洞标题 CVE-2024-6753: Social Auto Poster <= 5.3.14 - Stored Cross-Site Scripting 漏洞描述 Social Auto Poster plugin for WordPress versions up to 5.3.14 contains a stored cross...
2024年5月10日 11:44
在Docker中跑Hadoop与镜像制作方法_docker
这篇文章主要介绍了在Docker中跑Hadoop与镜像制作方法,本文通过实例代码和截图的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 重复造轮子,这里使用重新打包生成一...
2026年8月26日 11:45CVE-2017-5487: WordPress<4.7.1 Exist Username Enumeration
漏洞标题 CVE-2017-5487: Wordpress<4.7.1 Exist Username Enumeration 漏洞描述 WordPress (是一种使用PHP语言开发的博客平台)WordPress 在4.7.0版本之后将REST API插件集成到默认功能之...
2017年3月4日 10:03Apache Nifi 信息泄露漏洞(CVE-2024-56512)
漏洞标题 Apache Nifi 信息泄露漏洞(CVE-2024-56512) 漏洞描述 ApacheNiFi是一款用于提取、转换和加载数据的软件工具。NiFi通过内置处理器集成了许多不同的数据类型和文件格式。通过集成FTL、S...
2024年1月13日 04:05CVE-2019-18371: Xiaomi Mi WiFi R3G Routers – Local file Inclusion
漏洞标题 CVE-2019-18371: Xiaomi Mi WiFi R3G Routers - Local file Inclusion 漏洞描述 Xiaomi Mi WiFi R3G devices before 2.28.23-stable are susceptible to local file inclusion vulnera...
2019年8月13日 06:50
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

