
最新发布第535页

CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect
漏洞标题 CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect 漏洞描述 WordPress Event Tickets < 5.2.2 is susceptible to an open redirect vulnerability. The plugin...
 2021年9月22日 11:27

Docker遇到Intellij IDEA,Java开发提升了十倍生产力_docker
这篇文章主要介绍了Docker遇到Intellij IDEA,Java开发提升了十倍生产力,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、开发前准备 ...
2023年4月6日 21:05
bugbounty技巧聚合20210918
漏洞报告 Mattermost 错误配置导致的账户劫持 http://hackerone.com/reports/1114347 Zomato fr1.vpn.zomans.com 子域名劫持 http://hackerone.com/reports/1182864 Basecamp Basecamp子域名劫...
2022年3月10日 23:30CVE-2022-0535: WordPress E2Pdf <1.16.45 - Cross-Site Scripting
漏洞标题 CVE-2022-0535: WordPress E2Pdf <1.16.45 - Cross-Site Scripting 漏洞描述 WordPress E2Pdf plugin before 1.16.45 contains a cross-site scripting vulnerability. The plugin ...
2022年4月14日 00:11CVE-2024-6587: LiteLLM – Server-Side Request Forgery
漏洞标题 CVE-2024-6587: LiteLLM - Server-Side Request Forgery 漏洞描述 LiteLLM vulnerable to Server-Side Request Forgery (SSRF) vulnerability Exposes OpenAI API Keys. PoC代码
2024年10月1日 08:00CVE-2022-0234: WordPress WOOCS < 1.3.7.5 - Cross-Site Scripting
漏洞标题 CVE-2022-0234: WordPress WOOCS < 1.3.7.5 - Cross-Site Scripting 漏洞描述 WordPress WOOCS plugin before 1.3.7.5 is susceptible to cross-site scripting. The plugin does n...
2022年7月2日 05:18CVE-2021-34622: WordPress ProfilePress <= 3.1.3 - Privilege Escalation
漏洞标题 CVE-2021-34622: WordPress ProfilePress <= 3.1.3 - Privilege Escalation 漏洞描述 ProfilePress plugin before 3.1.4 allows privilege escalation. Due to insufficient valida...
2021年10月13日 02:57CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery
漏洞标题 CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery 漏洞描述 There is a security vulnerability in Rebuild 3.5.5, which is due to a server-side request forgery...
2024年1月13日 05:52CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin before 3.1.4 contains a DOM cross-...
2021年9月25日 01:27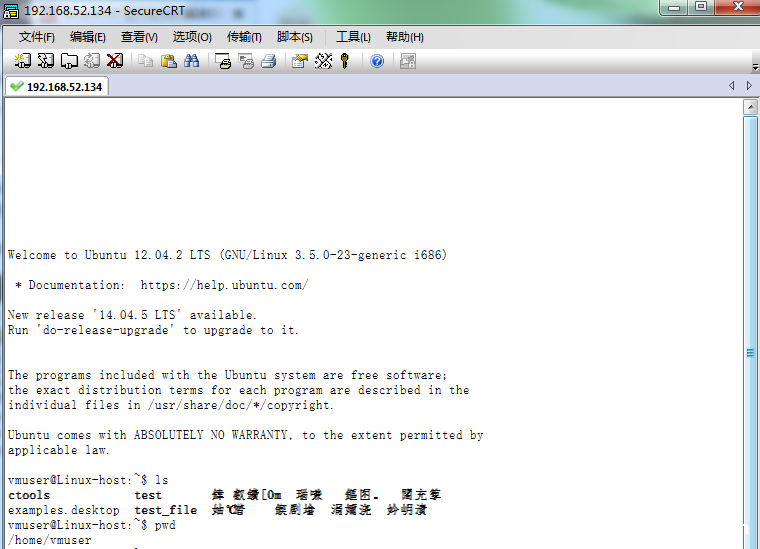
Linux SecureCRT显示乱码解决方案_Linux
这篇文章主要介绍了Linux SecureCRT显示乱码解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 下面来看看SecureCRT的显示出现乱码...
2023年5月17日 21:44CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE
漏洞标题 CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE 漏洞描述 The Import XML and RSS Feeds WordPress plugin before 2.1.5 allows unauthenticated attacke...
2023年10月22日 13:26CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
2024年12月11日 15:24CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting
漏洞标题 CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting 漏洞描述 Advanced Custom Fields beofre 6.1.6 is susceptible to cross-site scripting via the post_s...
2023年11月3日 18:14(CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞
漏洞标题 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 漏洞描述 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 PoC代码 暂无
2025年3月19日 04:15Linux ln 命令的使用_Linux
这篇文章主要介绍了Linux ln 命令的使用,帮助大家更好的理解和使用Linux,感兴趣的朋友可以了解下 1.命令简介 ln 命令用来为文件创建链接,分为硬链接(hard link)和软链接(符号链接,symbol...
2023年7月29日 21:15Apache Spark-未授权命令执行(CVE-2022-33891)
漏洞标题 Apache Spark-未授权命令执行(CVE-2022-33891) 漏洞描述 Apache Spark UI 可以设置选项 spark.acls.enable 启用 ACL,使用身份验证过滤器。用以检查用户是否具有查看或修改应用程序的...
2022年1月12日 12:17
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

