
最新发布第538页

CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read
漏洞标题 CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read 漏洞描述 Jenkins 2.441 and earlier, LTS 2.426.2 and earlier does not disable a feature of its CLI command parser t...
 2024年5月20日 18:38
cPanel低于11.109.9999.116存在XSS漏洞(CVE-2023-29489)
漏洞标题 cPanel低于11.109.9999.116存在XSS漏洞(CVE-2023-29489) 漏洞描述 cPanel 是一套在网页寄存业中最享负盛名的商业软件,是基于于 Linux 和 BSD 系统及以 PHP开发且性质为闭源软件;提供...
2023年4月5日 14:12CVE-2024-9617: Danswer – Insecure Direct Object Reference
漏洞标题 CVE-2024-9617: Danswer - Insecure Direct Object Reference 漏洞描述 The application does not verify whether the attacker is the creator of the file, allowing the attacker t...
2024年2月28日 12:52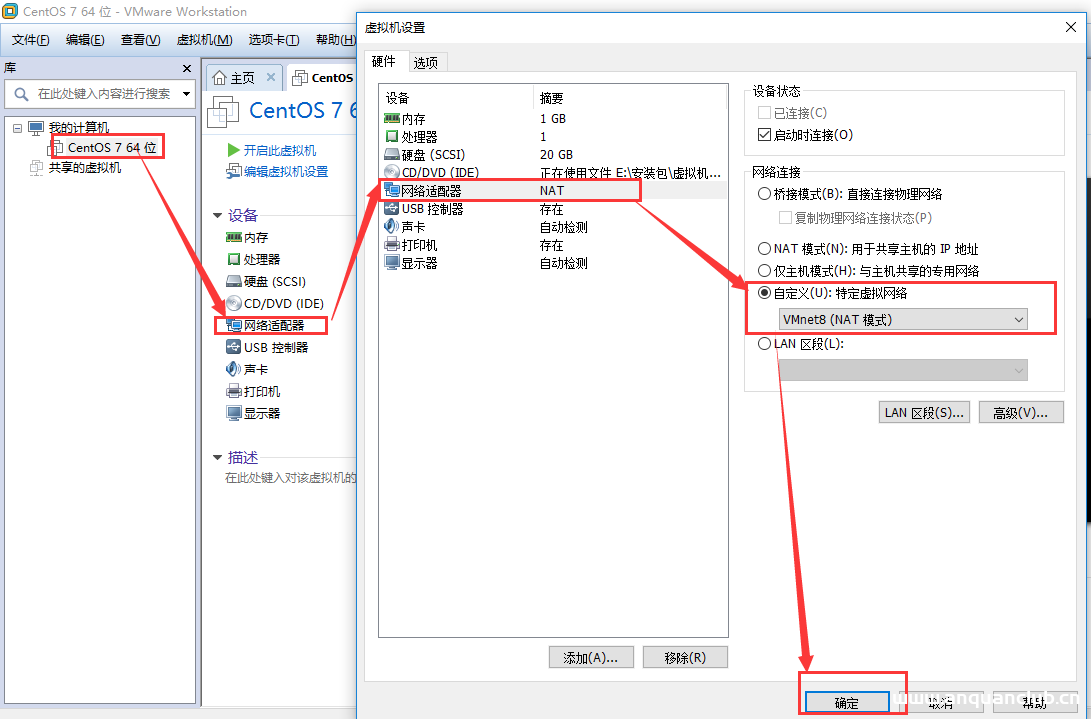
用xshell连接VMware中的Linux的方法步骤(2种)_VMware
这篇文章主要介绍了用xshell连接VMware中的Linux的方法步骤(2种),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2023年10月22日 21:34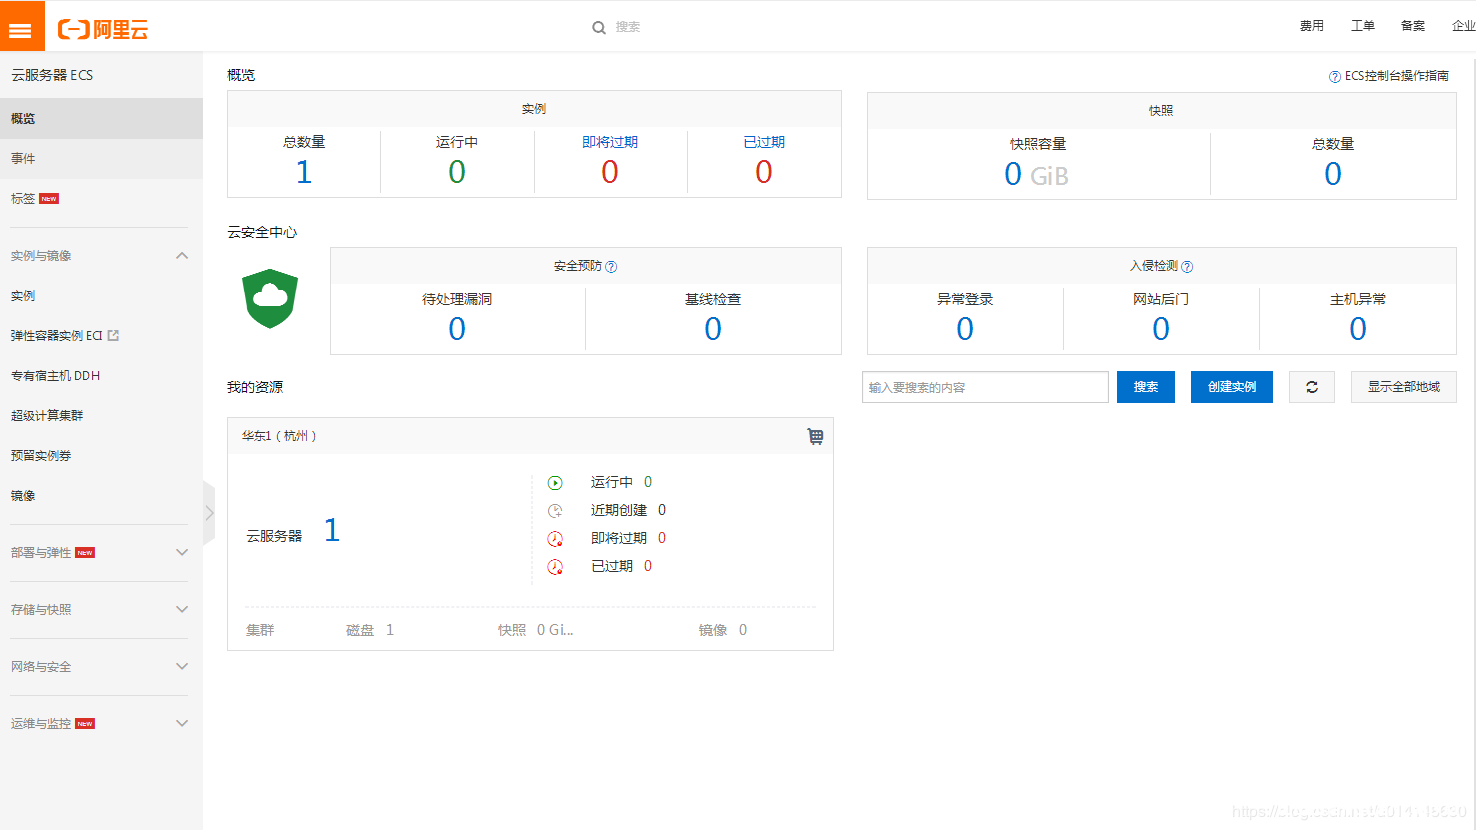
阿里云ECS服务器入门使用流程(新手必看教程)_Linux
这篇文章主要介绍了阿里云ECS服务器入门使用流程(新手必看教程),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一...
2023年10月1日 20:06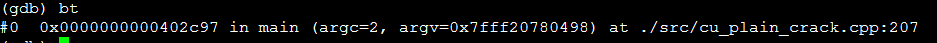
Linux下如何使用gdb调试core文件_Linux
这篇文章主要介绍了Linux下如何使用gdb调试core文件,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.core文件 当程序运行过程中出现Segmentation fault (core dumped)错误时,程序...
2023年6月17日 20:13CVE-2020-8512: IceWarp WebMail Server <=11.4.4.1 - Cross-Site Scripting
漏洞标题 CVE-2020-8512: IceWarp WebMail Server <=11.4.4.1 - Cross-Site Scripting 漏洞描述 IceWarp Webmail Server through 11.4.4.1 contains a cross-site scripting vulnerability i...
2020年9月13日 21:29CVE-2024-2876: WordPress Email Subscribers by Icegram Express – SQL Injection
漏洞标题 CVE-2024-2876: Wordpress Email Subscribers by Icegram Express - SQL Injection 漏洞描述 The Email Subscribers by Icegram Express - Email Marketing, Newsletters, Automation ...
2024年2月26日 13:02CVE-2022-0342: Zyxel – Authentication Bypass
漏洞标题 CVE-2022-0342: Zyxel - Authentication Bypass 漏洞描述 An authentication bypass vulnerability in the CGI program of Zyxel USG/ZyWALL series firmware versions 4.20 through 4...
2022年12月19日 09:35CVE-2021-41291: ECOA Building Automation System – Directory Traversal Content Disclosure
漏洞标题 CVE-2021-41291: ECOA Building Automation System - Directory Traversal Content Disclosure 漏洞描述 The ECOA BAS controller suffers from a directory traversal content disclo...
2021年4月5日 07:33
Linux通用java程序启动脚本代码实例_Linux
这篇文章主要介绍了Linux通用java程序启动脚本代码实例,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 虽然写起动shell的频率非常不高。...
2023年12月31日 20:41Apache Druid 远程代码执行 (CVE-2021-25646)
漏洞标题 Apache Druid 远程代码执行 (CVE-2021-25646) 漏洞描述 Apache Druid 包括执行用户提供的 JavaScript 的功能嵌入在各种类型请求中的代码。此功能在用于高信任度环境中,默认已被禁用。...
2021年8月30日 20:59CVE-2018-7193: osTicket < 1.10.2 - Cross-Site Scripting
漏洞标题 CVE-2018-7193: osTicket < 1.10.2 - Cross-Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in /scp/directory.php in Enhancesoft osTicket before 1.10.2 al...
2018年4月6日 21:57CVE-2010-4282: phpShowtime 2.0 – Directory Traversal
漏洞标题 CVE-2010-4282: phpShowtime 2.0 - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in Pandora FMS before 3.1.1 allow remote attackers to include an...
2010年6月25日 22:00CVE-2024-28200: N-able N-central < 2024.2 - Authentication Bypass Detection
漏洞标题 CVE-2024-28200: N-able N-central < 2024.2 - Authentication Bypass Detection 漏洞描述 N-central server versions prior to 2024.2 contain an authentication bypass in the u...
2024年11月4日 13:41CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal
漏洞标题 CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal 漏洞描述 WordPress Core is vulnerable to Directory Traversal in versions up to, and including, 6.2, via the ‘...
2023年1月11日 18:23
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

