
最新发布第539页

CVE-2023-6634: LearnPress < 4.2.5.8 - Remote Code Execution
漏洞标题 CVE-2023-6634: LearnPress < 4.2.5.8 - Remote Code Execution 漏洞描述 The LearnPress plugin for WordPress is vulnerable to Command Injection in all versions up to, and i...
 2023年12月11日 22:56
CVE-2024-27954: WordPress Automatic Plugin <3.92.1 - Arbitrary File Download and SSRF
漏洞标题 CVE-2024-27954: WordPress Automatic Plugin <3.92.1 - Arbitrary File Download and SSRF 漏洞描述 WordPress Automatic plugin <3.92.1 is vulnerable to unauthenticated Ar...
2024年11月8日 17:19CVE-2025-0868: DocsGPT – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-0868: DocsGPT - Unauthenticated Remote Code Execution 漏洞描述 A vulnerability, that could result in Remote Code Execution (RCE), has been found in DocsGPT. Due t...
2025年7月31日 22:15
-Struts2-012 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-012 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月4日 14:54
Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
2020年5月21日 04:28CVE-2009-0347: Autonomy Ultraseek – Open Redirect
漏洞标题 CVE-2009-0347: Autonomy Ultraseek - Open Redirect 漏洞描述 Open redirect vulnerability in cs.html in the Autonomy (formerly Verity) Ultraseek search engine allows remote a...
2009年5月16日 10:03CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion
漏洞标题 CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion 漏洞描述 WordPress 99 Robots WP Background Takeover Advertisemen...
2018年8月20日 20:18
使用Apache ab进行http性能测试_Linux
这篇文章主要为大家详细介绍了使用Apache ab进行http性能测试,文中示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 Mac自带了Apache环境 打开“终端(terminal)”,...
2024年7月15日 20:24CVE-2012-4032: WebsitePanel before v1.2.2.1 – Open Redirect
漏洞标题 CVE-2012-4032: WebsitePanel before v1.2.2.1 - Open Redirect 漏洞描述 Open redirect vulnerability in the login page in WebsitePanel before 1.2.2.1 allows remote attackers t...
2012年2月25日 09:28CVE-2021-32682: elFinder 2.1.58 – Remote Code Execution
漏洞标题 CVE-2021-32682: elFinder 2.1.58 - Remote Code Execution 漏洞描述 elFinder 2.1.58 is impacted by multiple remote code execution vulnerabilities that could allow an attacker...
2021年4月29日 12:29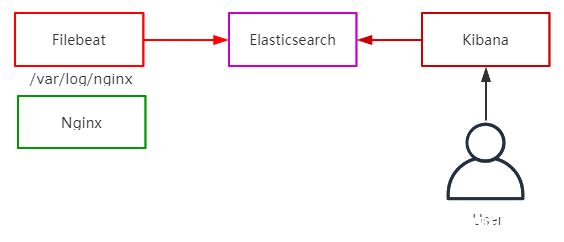
Filebeat 采集 Nginx 日志的方法_nginx
这篇文章主要介绍了Filebeat 采集 Nginx 日志的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Nginx 日志可用于分析用户地址位置,行为画像...
2023年3月26日 21:17
[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...
2022年4月14日 15:39
从连接器组件看Tomcat的线程模型——BIO模式(推荐)_Tomcat
这篇文章主要介绍了从连接器组件看Tomcat的线程模型——BIO模式,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在高版本的Tomcat中,默认的模式...
2023年9月24日 20:29CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation
漏洞标题 CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation 漏洞描述 The InstaWP Connect – 1-click WP Staging & Migration plugin for WordP...
2024年11月4日 18:43CVE-2017-18349: Fastjson Insecure Deserialization – Remote Code Execution
漏洞标题 CVE-2017-18349: Fastjson Insecure Deserialization - Remote Code Execution 漏洞描述 parseObject in Fastjson before 1.2.25, as used in FastjsonEngine in Pippo 1.11.0 and oth...
2017年3月13日 16:17CVE-2022-1054: WordPress RSVP and Event Management <2.7.8 - Missing Authorization
漏洞标题 CVE-2022-1054: WordPress RSVP and Event Management <2.7.8 - Missing Authorization 漏洞描述 WordPress RSVP and Event Management plugin before 2.7.8 is susceptible to mis...
2022年8月12日 18:58
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

