
最新发布第544页

CVE-2021-25118: Yoast SEO 16.7-17.2 – Information Disclosure
漏洞标题 CVE-2021-25118: Yoast SEO 16.7-17.2 - Information Disclosure 漏洞描述 Yoast SEO plugin 16.7 to 17.2 is susceptible to information disclosure, The plugin discloses the full...
 2021年6月20日 19:55
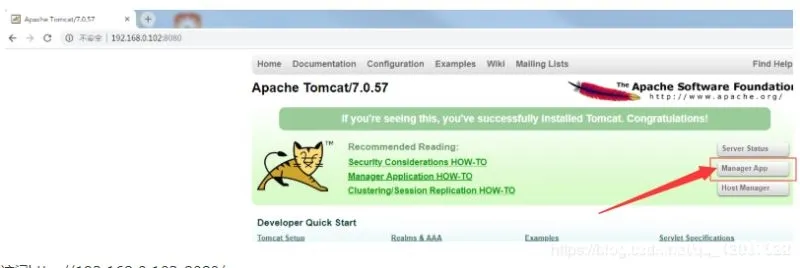
SSM项目频繁打成war包部署,使用tomcat和maven实现热部署配置_Linux
这篇文章主要介绍了SSM项目频繁打成war包部署操作频繁?使用tomcat和maven实现热部署配置,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 背景 众所周知,我们平时...
2026年6月5日 11:45CVE-2023-45038: QNAP Music Station < 5.4.0 - Authentication Bypass
漏洞标题 CVE-2023-45038: QNAP Music Station < 5.4.0 - Authentication Bypass 漏洞描述 An improper authentication vulnerability has been reported to affect Music Station. If explo...
2023年10月11日 15:09CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash
漏洞标题 CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash 漏洞描述 Email Subscribers by Icegram Express <= 5.7.20 contai...
2024年4月18日 22:32Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759)
漏洞标题 Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759) 漏洞描述 【漏洞描述】 Apache Tomcat JK(mod_jk) 【涉及版本】1.2.0,1.2.4 【漏洞描述】 由于Apache TomcatWeb服务器(...
2018年2月15日 04:26CVE-2023-3843: mooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3843: mooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been classified as problematic. Affected is an un...
2023年2月3日 09:56CVE-2021-24214: WordPress OpenID Connect Generic Client 3.8.0-3.8.1 – Cross-Site Scripting
漏洞标题 CVE-2021-24214: WordPress OpenID Connect Generic Client 3.8.0-3.8.1 - Cross-Site Scripting 漏洞描述 WordPress OpenID Connect Generic Client plugin 3.8.0 and 3.8.1 contains...
2021年3月11日 01:18CVE-2021-34429: Eclipse Jetty – Information Disclosure
漏洞标题 CVE-2021-34429: Eclipse Jetty - Information Disclosure 漏洞描述 Eclipse Jetty 9.4.37-9.4.42, 10.0.1-10.0.5 and 11.0.1-11.0.5 are susceptible to improper authorization. URI...
2021年1月29日 22:55CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
2025年3月9日 10:51confluence 远程代码执行漏洞(CVE-2019-3396)
漏洞标题 confluence 远程代码执行漏洞(CVE-2019-3396) 漏洞描述 Confluence是一个专业的企业知识管理与协同软件,常用于构建企业wiki。它强大的编辑和站点管理特征能够帮助团队成员之间共享信...
2019年12月3日 16:05CVE-2025-57789: Commvault Initial Administrator Login Process Vulnerability
漏洞标题 CVE-2025-57789: Commvault Initial Administrator Login Process Vulnerability 漏洞描述 An issue was discovered in Commvault before 11.36.60.During the brief window between i...
2025年5月26日 21:02CVE-2017-12149: Java/Jboss Deserialization [RCE]
漏洞标题 CVE-2017-12149: Java/Jboss Deserialization [RCE] 漏洞描述 In Jboss Application Server as shipped with Red Hat Enterprise Application Platform 5.2, it was found that the do...
2017年12月25日 23:13CVE-2025-14611: Gladinet CentreStack & Triofox – Hardcoded Credentials
漏洞标题 CVE-2025-14611: Gladinet CentreStack & Triofox - Hardcoded Credentials 漏洞描述 Gladinet CentreStack and Triofox < 16.12.10420.56791 contain a hardcoded credentials...
2025年1月16日 09:27
蓝凌OA treexml.tmpl 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA treexml.tmpl 远程命令执行漏洞 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。...
2026年2月13日 12:53
多地疫情再起,健康码的“健康大考”如何过关?
自疫情伊始,健康码就成为了出行必需品。健康码能保障疫情防控工作的高效开展,让技术应用更好地为社会“加码”护航。在关键时期,若健康码出现访问慢或者无法访问,有可能影响整个城市的生产生...

 2022年3月10日 16:02
CVE-2022-48253: Nostromo nhttpd path traversal
漏洞标题 CVE-2022-48253: Nostromo nhttpd path traversal 漏洞描述 nhttpd in Nostromo before 2.1 is vulnerable to a path traversal that may allow an attacker to execute arbitrary com...
2022年9月28日 05:53
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

