
最新发布第545页

CVE-2021-37704: phpfastcache – phpinfo Resource Exposure
漏洞标题 CVE-2021-37704: phpfastcache - phpinfo Resource Exposure 漏洞描述 phpinfo() is susceptible to resource exposure in unprotected composer vendor folders via phpfastcache/php...
 2021年7月5日 05:05
CVE-2023-25157: GeoServer OGC Filter – SQL Injection
漏洞标题 CVE-2023-25157: GeoServer OGC Filter - SQL Injection 漏洞描述 GeoServer is an open source software server written in Java that allows users to share and edit geospatial da...
2023年6月20日 07:01
安全小天地携手渗透云记祝大家龙年快乐
您有一份新年红包请注意查收(✪ω✪) 龙游天下,锦绣前程,安全小天地祝您龙年一帆风顺,神采飞扬,收获满满。 欢迎大家关注公众号:渗透云记 回复关键词领取支付宝口令红包:龙年吉祥 先到先得,数...

 2024年2月9日 20:53
CVE-2025-53770: Microsoft SharePoint Server – Remote Code Execution (ToolShell)
漏洞标题 CVE-2025-53770: Microsoft SharePoint Server - Remote Code Execution (ToolShell) 漏洞描述 Deserialization of untrusted data in on-premises Microsoft SharePoint Server allow...
2025年2月25日 19:5274cms – ajax_street.php ‘key’ SQL注入(CVE-2020-22211)
漏洞标题 74cms - ajax_street.php 'key' SQL注入(CVE-2020-22211) 漏洞描述 SQL注入在74cms 3.2.0通过关键参数加/ajax_street.php PoC代码 暂无
2020年7月30日 06:20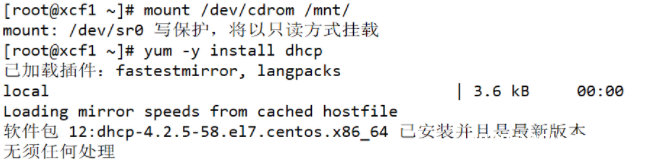
超详细讲解Linux DHCP服务_Linux
这篇文章主要介绍了Linux DHCP 服务,它可以避免IP地址冲突,提高了IP地址的利用率等优点。感兴趣的小伙伴一起来学习吧 目录一、DHCP服务(动态主机配置协议)1.背景2.概述3.优点4.DHCP报文类型...
2022年6月15日 22:46CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection
漏洞标题 CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection 漏洞描述 The HTML5 Video Player WordPress plugin before 2.5.27 does not sanitize and escape a param...
2024年11月9日 18:38Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年10月11日 08:53Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞
漏洞标题 Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞 漏洞描述 Apache OFBiz存在XML外部实体注入漏洞,此漏洞是由于httpService接口对用户的请求验证不当导致的。 PoC代码 暂无
2018年3月13日 14:38CVE-2023-6655: Hongjing e-HR 2020 – SQL Injection
漏洞标题 CVE-2023-6655: Hongjing e-HR 2020 - SQL Injection 漏洞描述 A vulnerability, which was classified as critical, has been found in Hongjing e-HR 2020. Affected by this issue ...
2023年7月22日 22:36CVE-2021-24284: WordPress Kaswara Modern VC Addons <=3.0.1 - Arbitrary File Upload
漏洞标题 CVE-2021-24284: WordPress Kaswara Modern VC Addons <=3.0.1 - Arbitrary File Upload 漏洞描述 WordPress Kaswara Modern VC Addons plugin through 3.0.1 is susceptible to an...
2021年1月9日 23:42CVE-2021-22214: Gitlab CE/EE 10.5 – Server-Side Request Forgery
漏洞标题 CVE-2021-22214: Gitlab CE/EE 10.5 - Server-Side Request Forgery 漏洞描述 GitLab CE/EE versions starting from 10.5 are susceptible to a server-side request forgery vulnerab...
2021年5月13日 07:14CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass
漏洞标题 CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass 漏洞描述 One Identity Safeguard for Privileged Passwords before 7.5.2 allows unauthor...
2024年11月18日 03:01
在Docker中跑Hadoop与镜像制作方法_docker
这篇文章主要介绍了在Docker中跑Hadoop与镜像制作方法,本文通过实例代码和截图的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 重复造轮子,这里使用重新打包生成一...
2026年8月26日 11:45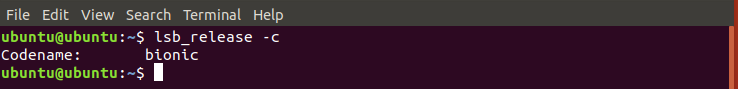
Ubuntu18.04更改apt源为阿里云源的详细过程_Linux
目录前言:Ubuntu18.04更改apt源为阿里云源ubuntu sudo update与upgrade的作用及区别总结前言: 看见Ubuntu新出了18.04版本感觉不错,装一个玩玩,虽然有很多教程可以参考,但我也给出一个不是...
2022年6月14日 23:03CVE-2020-22208: 74cms – ajax_street.php ‘x’ SQL Injection
漏洞标题 CVE-2020-22208: 74cms - ajax_street.php 'x' SQL Injection 漏洞描述 SQL Injection in 74cms 3.2.0 via the x parameter to plus/ajax_street.php. PoC代码
2020年8月13日 01:04
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

