
最新发布第545页

CVE-2019-11253: Kubernetes API Server – YAML Parsing DoS (Billion Laughs)
漏洞标题 CVE-2019-11253: Kubernetes API Server - YAML Parsing DoS (Billion Laughs) 漏洞描述 The Kubernetes API server is vulnerable to a denial of service attack via YAML/JSON pars...
 2019年1月12日 20:40
CVE-2022-31846: WAVLINK WN535 G3 – Information Disclosure
漏洞标题 CVE-2022-31846: WAVLINK WN535 G3 - Information Disclosure 漏洞描述 WAVLINK WN535 G3 M35G3R.V5030.180927 is susceptible to information disclosure in the live_mfg.shtml page...
2022年9月10日 01:30CVE-2018-10093: AudioCodes 420HD – Remote Code Execution
漏洞标题 CVE-2018-10093: AudioCodes 420HD - Remote Code Execution 漏洞描述 AudioCodes IP phone 420HD devices using firmware version 2.2.12.126 allow remote code execution. PoC代码
2018年7月12日 13:28CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
2023年2月24日 22:26CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting 漏洞描述 The WordPress Download Manager plugin before version 3.2.44 does not pr...
2022年10月18日 10:09CVE-2016-10368: Opsview Monitor Pro – Open Redirect
漏洞标题 CVE-2016-10368: Opsview Monitor Pro - Open Redirect 漏洞描述 Opsview Monitor Pro before 5.1.0.162300841, before 5.0.2.27475, before 4.6.4.162391051, and 4.5.x without a ce...
2016年6月26日 20:33CVE-2022-25061: TP-Link TL-WR840N – Command Injection
漏洞标题 CVE-2022-25061: TP-Link TL-WR840N - Command Injection 漏洞描述 The TP-Link TL-WR840N(ES)_V6.20_180709 router contains a command injection vulnerability in the oal_setIp6De...
2022年9月5日 19:39CVE-2021-23241: MERCUSYS Mercury X18G 1.0.5 Router – Local File Inclusion
漏洞标题 CVE-2021-23241: MERCUSYS Mercury X18G 1.0.5 Router - Local File Inclusion 漏洞描述 MERCUSYS Mercury X18G 1.0.5 devices are vulnerable to local file inclusion via ../ in co...
2021年9月4日 23:22
Nginx的location的常见规则优先级问题_nginx
Nginx是反向代理和负载均衡的首选工具,nginx的location配置有许多细节内容在网上不容易找到资料,或者解释不清。本文对Nginx location规则优先级介绍,需要的朋友参考下吧 目录一、Location / ...
2022年6月15日 09:45CVE-2018-11784: Apache Tomcat – Open Redirect
漏洞标题 CVE-2018-11784: Apache Tomcat - Open Redirect 漏洞描述 Apache Tomcat versions prior to 9.0.12, 8.5.34, and 7.0.91 are prone to an open-redirection vulnerability because it...
2018年3月17日 17:02CVE-2018-19207: WP GDPR Compliance < 1.4.3 - Unauthenticated Call Any Action or Update Any Option
漏洞标题 CVE-2018-19207: WP GDPR Compliance < 1.4.3 - Unauthenticated Call Any Action or Update Any Option 漏洞描述 The WP GDPR Compliance plugin allows unauthenticated users to...
2018年1月31日 20:26CVE-2014-2962: Belkin N150 Router 1.00.08/1.00.09 – Path Traversal
漏洞标题 CVE-2014-2962: Belkin N150 Router 1.00.08/1.00.09 - Path Traversal 漏洞描述 A path traversal vulnerability in the webproc cgi module on the Belkin N150 F9K1009 v1 router w...
2014年8月11日 15:19
微厦培训在线教育系统源码V2.1.5开源版支持点播直播录播+考试测试
微厦在线学习系统源码v2.1.5开源版,支持个性化定制,快速搭建部署线上教育独立品牌。多终端网校授课系统,支持网校搭建,企业内训,党建培训,学校,等各行各业都有在线培训在线考试的需求。学...
 2024年1月27日 15:56
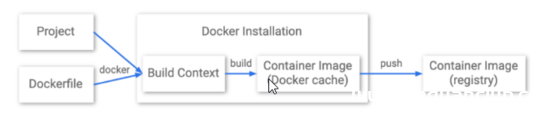
Docker镜像构建原理解析(不装docker也能构建镜像)_docker
这篇文章主要介绍了Docker镜像构建原理解析(不装docker也能构建镜像),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在devops流程里面 构建镜像...
2022年9月5日 21:39CVE-2018-6910: DedeCMS 5.7 – Path Disclosure
漏洞标题 CVE-2018-6910: DedeCMS 5.7 - Path Disclosure 漏洞描述 DedeCMS 5.7 allows remote attackers to discover the full path via a direct request for include/downmix.inc.php or inc...
2018年7月19日 22:33Apache Struts2(S2-061)远程代码执行漏洞(CVE-2020-17530)
漏洞标题 Apache Struts2(S2-061)远程代码执行漏洞(CVE-2020-17530) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Struts2 会对某些标签属性(比如 id,其他属性有...
2020年5月6日 13:05
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

