
最新发布第545页
实战小tips (y4师傅传授)
实战小tips (y4师傅传授) 如非php java 写的站如何分辨例如 node.js Flask Django 如果目标机使用了nginx反代 查看js文件 doodoo.js 就是node.js 的框架 查看缓存标识符等等 本文迁移自知识星球...
 2022年3月10日 23:34
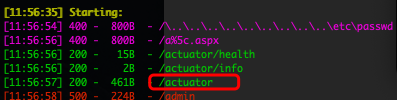
dirsearch+ fuzzDicts 目录fuzz大法
最近在研究目录fuzz,有时候我们在扫描网站目录的时候常常只是对网站根目录进行了扫描,从而所发现的问题点不太全面,这里就跟大家分享下我的目录fuzz大法~~ 工具 1)dirsearch 常用的参数有 ...
2022年3月10日 23:34
bugbounty技巧聚合20220217
漏洞报告 Cookie不失效 http://hackerone.com/reports/948345 缺少 SPF 记录 http://hackerone.com/reports/1416701 挖洞技巧 Bypass WAF http://hadess.io/waf-bypass-methods/ 零点击账号接管...
2022年3月10日 23:34一些tips
Add something like 127.0.0.1, localhost, 192.168.1.2, target.com or /admin, /console Client-IP: Connection: Contact: Forwarded: From: Host: Origin: Referer: True-Client-IP: X-Clien...
2022年3月10日 23:34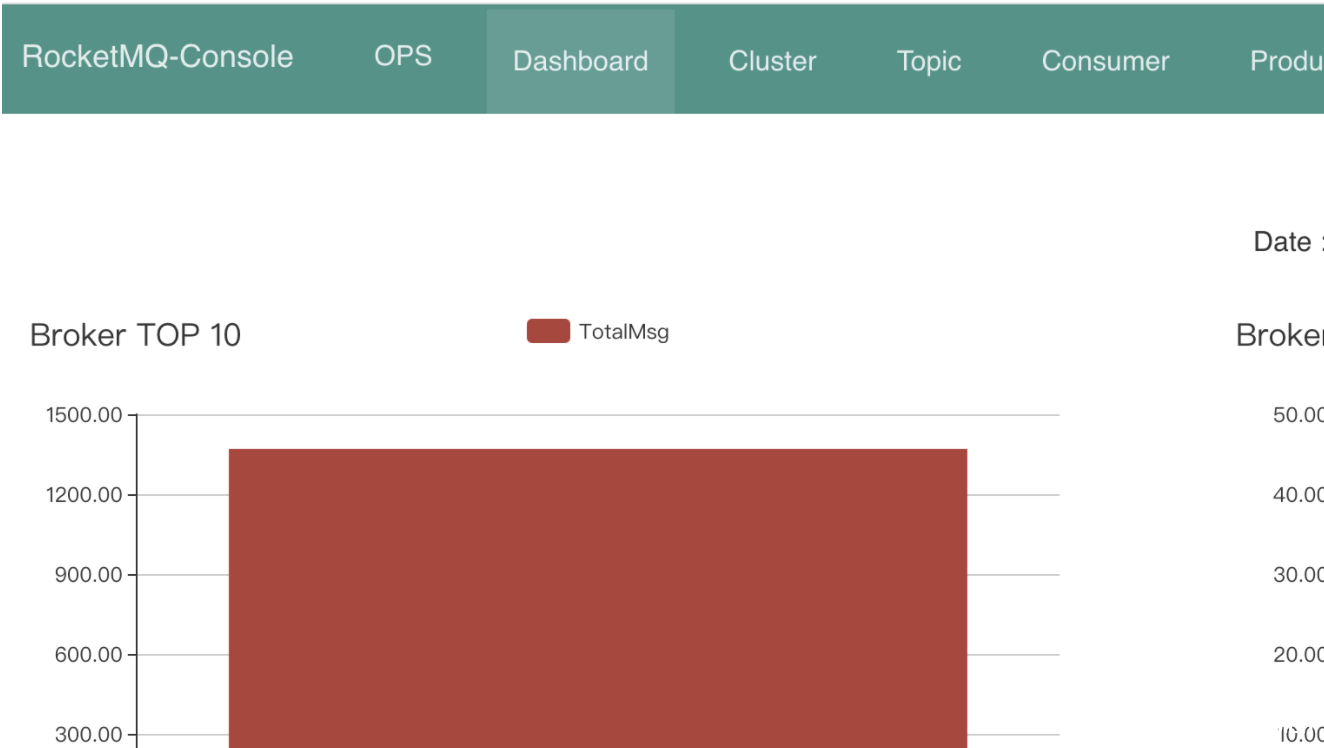
src中遇到的未授权挖掘分享
1.扫描子域名直接访问成功的未授权(spring、swagger-ui、rocketMQ、telescope等等) 2.在登陆页面,通过查看js文件查找api接口拼接路径成功的未授权 3.Shiro在每个接口前加上分号 /;/绕过拼接路...
2022年3月10日 23:34
CVE-2022-3142: NEX-Forms Plugin < 7.9.7 - SQL Injection
漏洞标题 CVE-2022-3142: NEX-Forms Plugin < 7.9.7 - SQL Injection 漏洞描述 The NEX-Forms WordPress plugin before 7.9.7 does not properly sanitise and escape user input before usi...
2022年3月10日 22:15CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure
漏洞标题 CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure 漏洞描述 TerraMaster NAS devices running TOS prior to version 4.2.30 are vulnerable to informatio...
2022年3月10日 19:47
Sodinokibi/REvil勒索软件团伙乌克兰成员被引渡美国受审
美国司法部消息,22岁的Yaroslav Vasinskyi被指控为Sodinokibi / REvil勒索软件团伙成员,其实施了多次勒索软件攻击,包括2021年7月对Kaseya的攻击(该攻击使全球数百家公司瘫痪数日)。该男子...

 2022年3月10日 18:18
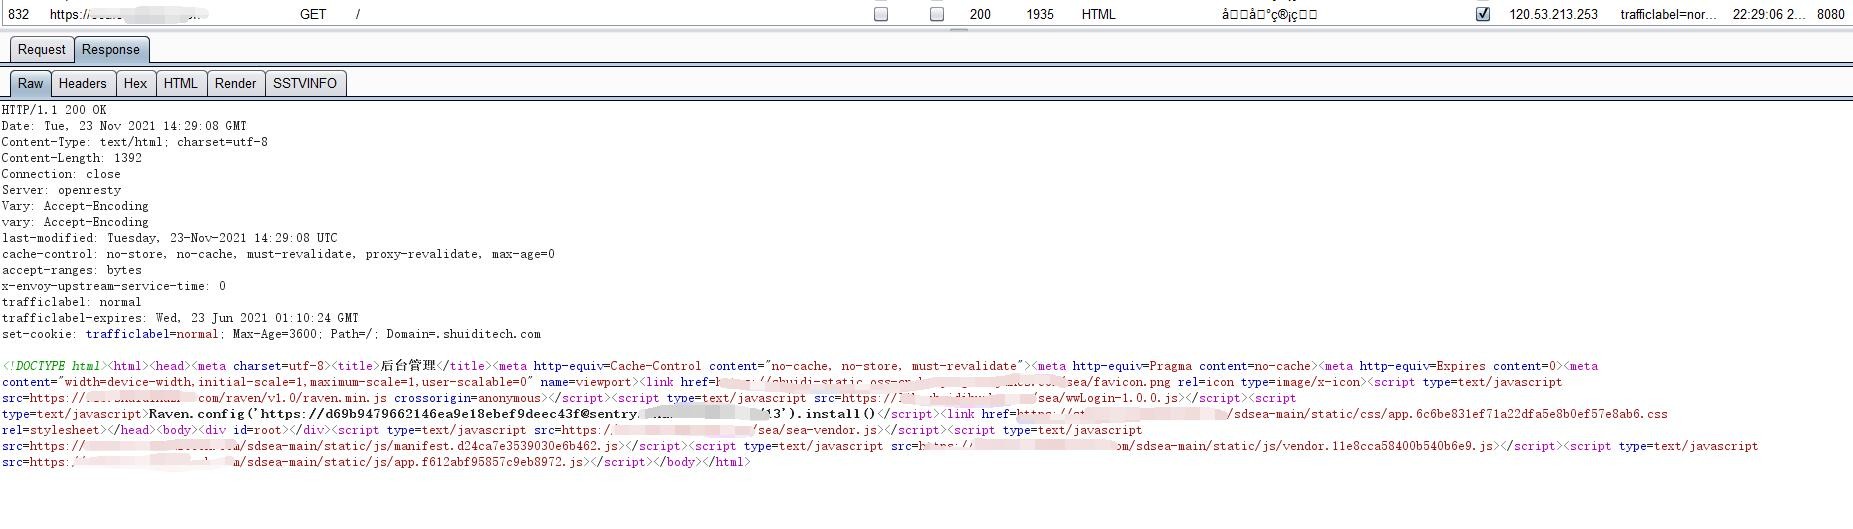
挖掘后台api的未授权访问漏洞
现在越来越多的网站前后端分离,javascript代码基本都会使用webpack这样的工具进行打包,打包过后的javascript代码会被混淆压缩,一个js文件就上万行代码,增加了读取javascript源码业务逻辑的...
2022年3月10日 23:37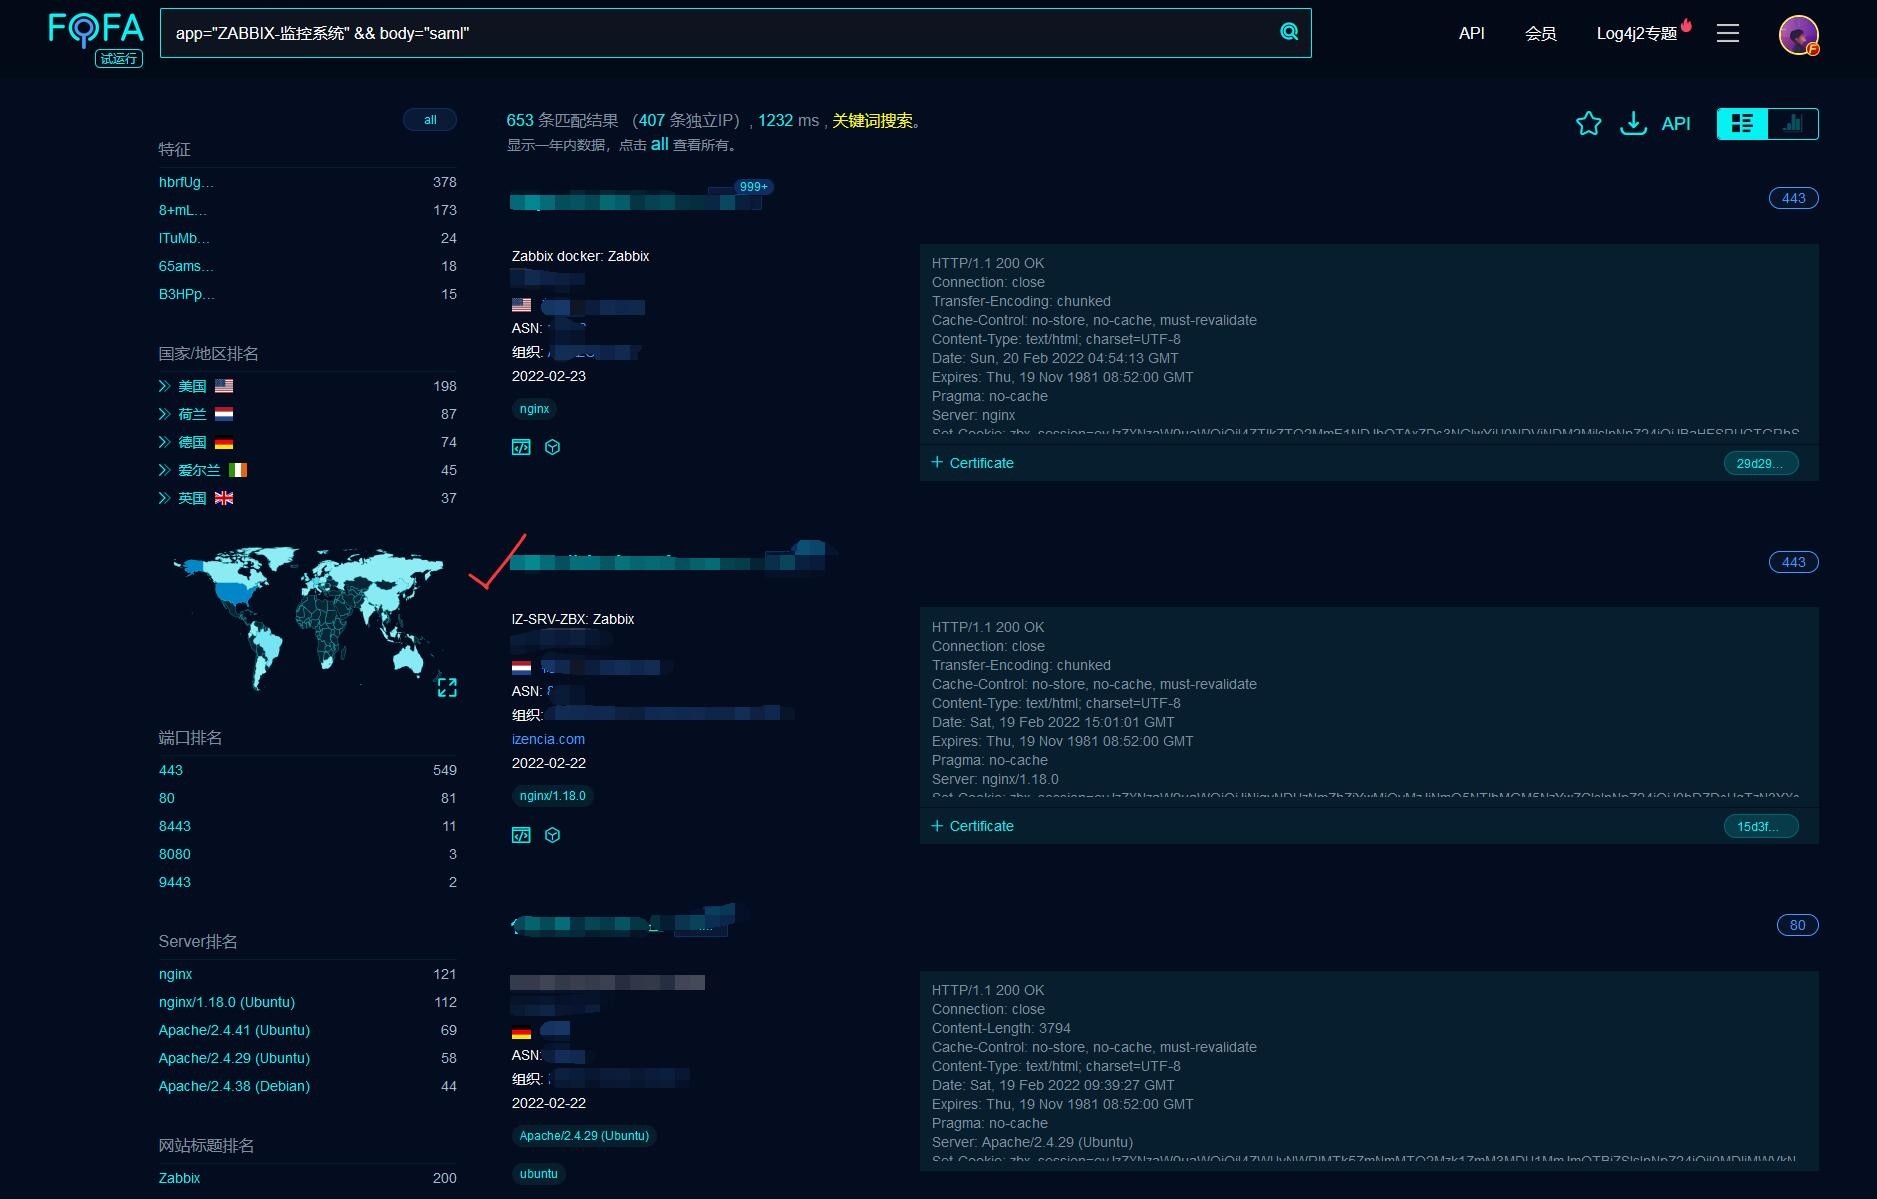
CVE-2022-23131_Zabbix登录绕过漏洞分析及复现
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 本文章中的漏洞均为公开的漏洞收集,如果文章中的漏洞出现敏感...
2022年3月10日 23:37大壮的信息源
自学成才的黑客(安全研究员)是从哪学到那些知识的? http://www.zhihu.com/question/23073812/answer/23563575 正如上面的乎友所说:现在获取信息的渠道越来越多,每天新增的技术文章早已超出...
2022年3月10日 23:34bugbounty技巧聚合20210813
漏洞报告 GitHub Security Lab [#1301752 C#]: HttpOnly and Secure Cookies for .NET Core and .NET #1301753 Java: Timing attacks while comparing results of cryptographic operations Ube...
2022年3月10日 23:37白帽训练营的简介
白帽训练营,对Zone里面的文章进行主题分类,用于白帽子们的入门和提高。 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37bugbounty技巧聚合20211009
漏洞报告 【Kubernetes 1000刀】用于 kube-apiserver cloudprovider 场景的 SSRF http://hackerone.com/reports/941178 挖洞技巧 1、浅谈云上攻防--SSRF漏洞带来的新威胁 http://mp.weixin.qq.c...
2022年3月10日 23:37
安服仔日记系列——某教育局内网被打穿
0x00 背景 “A ha ha ha ha ha,鸡汤来咯~”,只见老黑端上一锅鸡汤上来,说:“这这 这菜都齐了,怎么还不吃呀?”。 “老黑呀,这大伙儿都不敢吃”,二狗说到,“有人说,说是在公司有个内鬼...
2022年3月10日 23:37自用信息(资产)收集流程
资产收集 CDN判断以及绕过 因为cdn的存在会影响对真实ip的判断,所以第一步判断有无cdn(如果没有直接进入下一步,这里准备了几招)比较重要: 利用多节点请求的返回情况来判断 在线网站17ce 爱站...
2022年3月10日 23:37
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

