
最新发布第548页

武装BurpSuite–在SRC挖掘常用的插件分享
前言 前段时间咱们浅谈了一下Google浏览器插件,为了方便我们舒舒服服的挖掘SRC,Burpsuit作为咱们渗透测试最常用的工具之一,怎么可以不调试一番,让咱们的工作效率翻翻呢。 今天给大家介绍几...

 2026年3月15日 12:27
解决tomcat 静态页面(html)中文乱码的解决终极篇_Tomcat
这篇文章主要介绍了解决tomcat 静态页面(html)中文乱码的解决终极篇,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习...
 2022年10月24日 20:00

CVE-2017-1000028: GlassFish LFI
漏洞标题 CVE-2017-1000028: GlassFish LFI 漏洞描述 GlassFish是一款强健的商业兼容应用服务器,达到产品级质量,可免费用于开发、部署和重新分发。开发者可以免费获得源代码,还可以对代码进...
2017年11月29日 10:06
-Thinkphp5.0.23 rce
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Thinkphp5.0.23 rce ThinkPHP是一套开源的、基于PHP的轻量级Web应用开发框架。该漏洞在5.0.23以前的版本中,由于获取method的方法中...
2023年2月2日 14:59CVE-2025-47423: Personal Weather Station Dashboard 12 – Directory Traversal
漏洞标题 CVE-2025-47423: Personal Weather Station Dashboard 12 - Directory Traversal 漏洞描述 Personal Weather Station Dashboard 12_lts allows unauthenticated remote attackers to r...
2025年4月16日 17:02CVE-2014-1842: Titan FTP Server Search Function < 10.40 - User Enumeration
漏洞标题 CVE-2014-1842: Titan FTP Server Search Function < 10.40 - User Enumeration 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal vu...
2014年8月15日 00:08CVE-2024-0692: SolarWinds Security Event Manager – Unauthenticated RCE
漏洞标题 CVE-2024-0692: SolarWinds Security Event Manager - Unauthenticated RCE 漏洞描述 The SolarWinds Security Event Manager was susceptible to Remote Code Execution Vulnerabilit...
2024年7月18日 15:39CVE-2015-1579: WordPress Slider Revolution – Local File Disclosure
漏洞标题 CVE-2015-1579: WordPress Slider Revolution - Local File Disclosure 漏洞描述 Directory traversal vulnerability in the Elegant Themes Divi theme for WordPress allows remote ...
2015年7月17日 11:04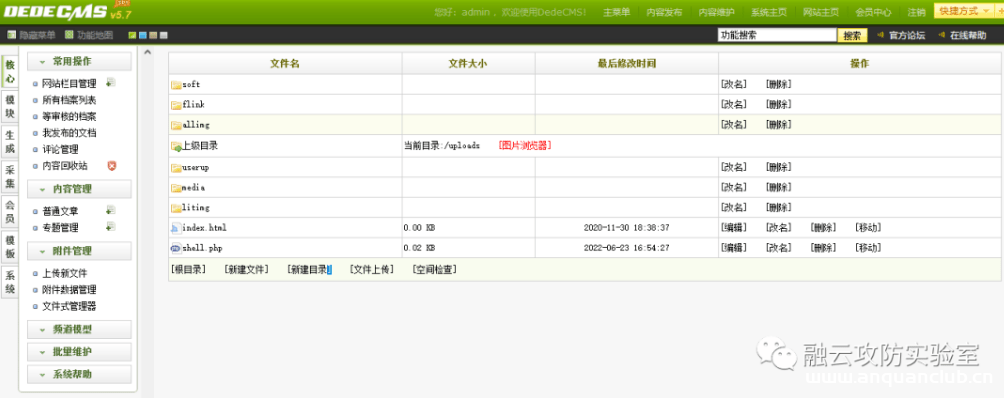
DEDECMS后台任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DEDECMS后台任意文件上传 织梦内容管理系统(Dedecms)是一款PHP开源网站管理系统。该漏洞利用需要登录后台,并且后台的账户权限是管理员...
2023年2月17日 13:59CVE-2022-0346: WordPress XML Sitemap Generator for Google <2.0.4 - Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2022-0346: WordPress XML Sitemap Generator for Google <2.0.4 - Cross-Site Scripting/Remote Code Execution 漏洞描述 WordPress XML Sitemap Generator for Google plugin...
2022年11月14日 00:26
美国政府:赶紧给 VMware 设备打补丁,否则拔掉设备!
披露了严重的身份验证绕过漏洞,旧漏洞受到大肆攻击。 美国政府网络安全和基础设施安全局(CISA)在一天内向VMware用户接连发出了两则警告,它认为这家虚拟化技术巨头的产品可能被不法分子用来...
2022年5月27日 12:48CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年11月17日 17:58Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938)
漏洞标题 Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938) 漏洞描述 ApacheTomcat会开启AJP连接器,方便与其他Web服务器通过AJP协议进行交互。由于Tomcat本身也内含了HTTP服务器,因...
2020年9月13日 17:14CVE-2020-0646: Microsoft .NET Framework – Remote Code Execution
漏洞标题 CVE-2020-0646: Microsoft .NET Framework - Remote Code Execution 漏洞描述 A remote code execution vulnerability exists when the Microsoft .NET Framework fails to validate i...
2020年8月23日 14:45
web服务器是什么
WEB服务器也称为WWW(WORLD WIDE WEB)服务器,主要功能是提供网上信息浏览服务。可以处理浏览器等Web客户端的请求并返回相应响应,Web服务器只负责处理HTTP协议,只能发送静态页面的内容。而JSP...
2022年3月20日 20:29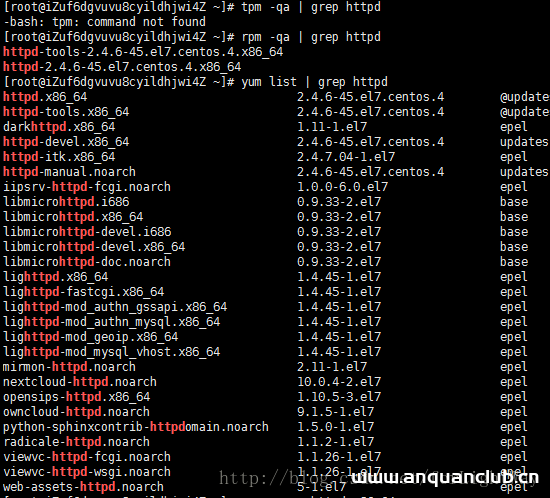
centos 7 安装卸载apache(httpd)服务的详细步骤_Linux
前面我们已经安装好了mysql,今天安装httpd,然后试着访问以下,由于博主已经安装过一次,所以先说卸载,再说安装,需要的朋友可以参考下 卸载 首先,要确认下是否有安装过,或者是系统自带了htt...
2023年9月21日 20:10
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

