
最新发布第553页
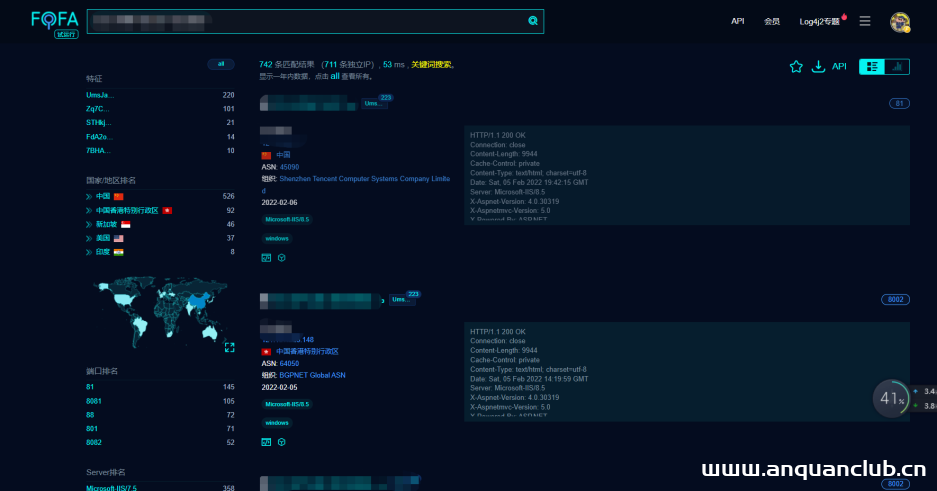
某棋牌渗透测试
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、信息收集 这里通过fofa进行收集,语法为:body=某棋牌 &am...
 2022年3月10日 23:36

CVE-2023-45136: XWiki < 14.10.14 - Cross-Site Scripting
漏洞标题 CVE-2023-45136: XWiki < 14.10.14 - Cross-Site Scripting 漏洞描述 XWiki Platform is a generic wiki platform offering runtime services for applications built on top of it...
2023年6月5日 19:43CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.4 is susceptible to cross-site scripting with...
2021年6月22日 12:33
一些tips
Add something like 127.0.0.1, localhost, 192.168.1.2, target.com or /admin, /console Client-IP: Connection: Contact: Forwarded: From: Host: Origin: Referer: True-Client-IP: X-Clien...
2022年3月10日 23:34CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年11月11日 04:57CVE-2012-0392: Apache Struts2 S2-008 RCE
漏洞标题 CVE-2012-0392: Apache Struts2 S2-008 RCE 漏洞描述 The CookieInterceptor component in Apache Struts before 2.3.1.1 does not use the parameter-name whitelist, which allows r...
2012年2月21日 09:25CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection
漏洞标题 CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.9.8 contains a blind SQL injection v...
2023年7月10日 06:38CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
2022年5月28日 05:42nginx和lvs各自的优劣以及适合的使用环境_nginx
这篇文章主要介绍了nginx和lvs各自的优劣以及适合的使用环境,帮助大家选择符合需求的服务器,感兴趣的朋友可以了解下 在最开始呢,咱们先说一下什么叫负载均衡,...
2023年3月16日 21:37
红队钓鱼攻击(2)–DNS劫持&域名劫持介绍及Ettercap实现
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 Ettercap Ettercap是一个综合性的中间人攻击工具,它可以进行ARP欺骗DNS劫持,以欺骗方式的网络嗅探工具,主...

 2026年2月10日 06:54
CVE-2008-4764: Joomla! <=2.0.0 RC2 - Local File Inclusion
漏洞标题 CVE-2008-4764: Joomla! <=2.0.0 RC2 - Local File Inclusion 漏洞描述 Joomla! 2.0.0 RC2 and earlier are susceptible to local file inclusion in the eXtplorer module (com_ex...
2008年6月16日 16:15CVE-2020-4463: IBM Maximo Asset Management Information Disclosure – XML External Entity Injection
漏洞标题 CVE-2020-4463: IBM Maximo Asset Management Information Disclosure - XML External Entity Injection 漏洞描述 IBM Maximo Asset Management is vulnerable to an XML external ent...
2020年5月20日 02:51CVE-2019-0604: Microsoft SharePoint – Remote Code Execution
漏洞标题 CVE-2019-0604: Microsoft SharePoint - Remote Code Execution 漏洞描述 Microsoft SharePoint contains a remote code execution caused by failure to check the source markup of ...
2019年11月5日 13:07CVE-2018-17246: Kibana – Local File Inclusion
漏洞标题 CVE-2018-17246: Kibana - Local File Inclusion 漏洞描述 Kibana versions before 6.4.3 and 5.6.13 contain an arbitrary file inclusion flaw in the Console plugin. An attacker ...
2018年5月11日 10:14CVE-2022-0656: uDraw <3.3.3 - Local File Inclusion
漏洞标题 CVE-2022-0656: uDraw <3.3.3 - Local File Inclusion 漏洞描述 uDraw before 3.3.3 does not validate the url parameter in its udraw_convert_url_to_base64 AJAX action (avail...
2022年12月11日 15:27Docker 修改docker存储位置 修改容器镜像大小限制操作_docker
这篇文章主要介绍了Docker 修改docker存储位置 修改容器镜像大小限制操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 新版本这样好像快不行了,不推荐了。 不行可以直接...
2023年2月7日 21:33
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

