
最新发布第568页

CVE-2017-18490: Contact Form Multi by BestWebSoft < 1.2.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18490: Contact Form Multi by BestWebSoft < 1.2.1 - Cross-Site Scripting 漏洞描述 The contact-form-multi plugin before 1.2.1 for WordPress has multiple XSS issu...
 2017年6月10日 11:26
CVE-2022-2174: microweber 1.2.18 – Cross-site Scripting
漏洞标题 CVE-2022-2174: microweber 1.2.18 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository microweber/microweber prior to 1.2.18. PoC代码
2022年7月7日 05:34CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
2022年5月12日 12:38CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...
2020年1月9日 06:16CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年9月6日 23:18CVE-2024-50623: Cleo Synchronization 任意文件读取
漏洞标题 CVE-2024-50623: Cleo Synchronization 任意文件读取 漏洞描述 Cleo Synchronization 存在任意文件读取漏洞,攻击者可通过构造恶意请求获取服务器上的任意文件内容。 fofa: server=&qu...
2024年3月5日 00:50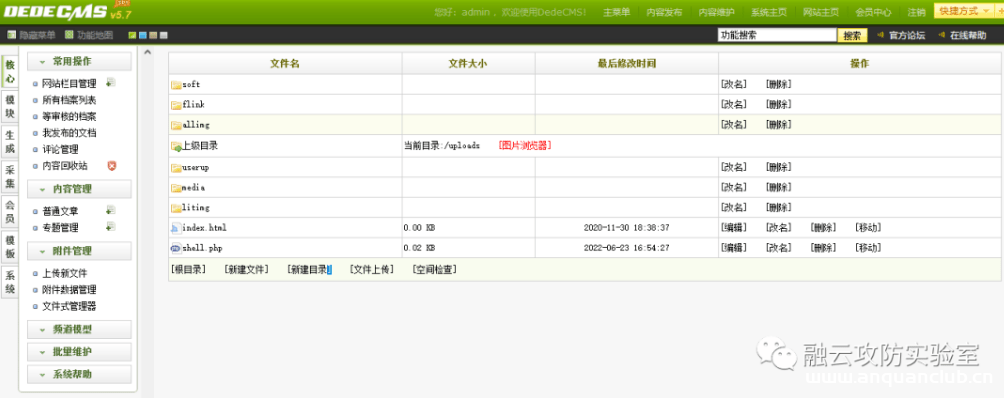
DEDECMS后台任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DEDECMS后台任意文件上传 织梦内容管理系统(Dedecms)是一款PHP开源网站管理系统。该漏洞利用需要登录后台,并且后台的账户权限是管理员...

 2023年2月17日 13:59
CVE-2024-27443: Zimbra Collaboration – Cross-Site Scripting (XSS)
漏洞标题 CVE-2024-27443: Zimbra Collaboration - Cross-Site Scripting (XSS) 漏洞描述 An issue was discovered in Zimbra Collaboration (ZCS) 9.0 and 10.0. A Cross-Site Scripting (XSS)...
2024年8月8日 14:13CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录)
漏洞标题 CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 Ruijie Networks...
2023年1月26日 15:11CVE-2024-32238: H3C ER8300G2-X – Password Disclosure
漏洞标题 CVE-2024-32238: H3C ER8300G2-X - Password Disclosure 漏洞描述 H3C ER8300G2-X is vulnerable to Incorrect Access Control. The password for the router's management syste...
2024年1月9日 13:27CVE-2018-1000130: Jolokia Agent – JNDI Code Injection
漏洞标题 CVE-2018-1000130: Jolokia Agent - JNDI Code Injection 漏洞描述 Jolokia agent is vulnerable to a JNDI injection vulnerability that allows a remote attacker to run arbitrary...
2018年12月10日 22:51CVE-2020-9547: FasterXML jackson-databind – Deserialization Remote Code Execution
漏洞标题 CVE-2020-9547: FasterXML jackson-databind - Deserialization Remote Code Execution 漏洞描述 FasterXML jackson-databind 2.x before 2.9.10.4 mishandles the interaction betwee...
2020年4月15日 02:14CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection
漏洞标题 CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection 漏洞描述 WordPress WPSmartContracts plugin before 1.3.12 contains a SQL injection vulnerability. The p...
2022年3月3日 12:51CVE-2016-3081: Apache S2-032 Struts – Remote Code Execution
漏洞标题 CVE-2016-3081: Apache S2-032 Struts - Remote Code Execution 漏洞描述 Apache Struts 2.3.19 to 2.3.20.2, 2.3.21 to 2.3.24.1, and 2.3.25 to 2.3.28, when dynamic method invoca...
2016年9月21日 19:56CVE-2019-16278: nostromo 1.9.6 – Remote Code Execution
漏洞标题 CVE-2019-16278: nostromo 1.9.6 - Remote Code Execution 漏洞描述 nostromo nhttpd through 1.9.6 allows an attacker to achieve remote code execution via directory traversal i...
2019年7月20日 00:41CVE-2015-4062: WordPress NewStatPress 0.9.8 – SQL Injection
漏洞标题 CVE-2015-4062: WordPress NewStatPress 0.9.8 - SQL Injection 漏洞描述 WordPress NewStatPress 0.9.8 plugin contains a SQL injection vulnerability in includes/nsp_search.php....
2015年8月6日 09:38
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

