
最新发布第585页

CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞
漏洞标题 CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞 漏洞描述 NAKIVO Backup & Replication 是一款专注于虚拟化、云端及混合环境的备份与灾难恢复的解决方案。攻击...
 2024年4月4日 14:39
CVE-2018-10942: Prestashop AttributeWizardPro Module – Arbitrary File Upload
漏洞标题 CVE-2018-10942: Prestashop AttributeWizardPro Module - Arbitrary File Upload 漏洞描述 In the Attribute Wizard addon 1.6.9 for PrestaShop allows remote attackers to execute...
2018年9月10日 02:05CVE-2024-2782: WordPress FluentForms <= 5.1.16 - Broken Access Control
漏洞标题 CVE-2024-2782: WordPress FluentForms <= 5.1.16 - Broken Access Control 漏洞描述 The Contact Form Plugin by Fluent Forms for Quiz, Survey, and Drag & Drop WP Form Bu...
2024年7月23日 03:25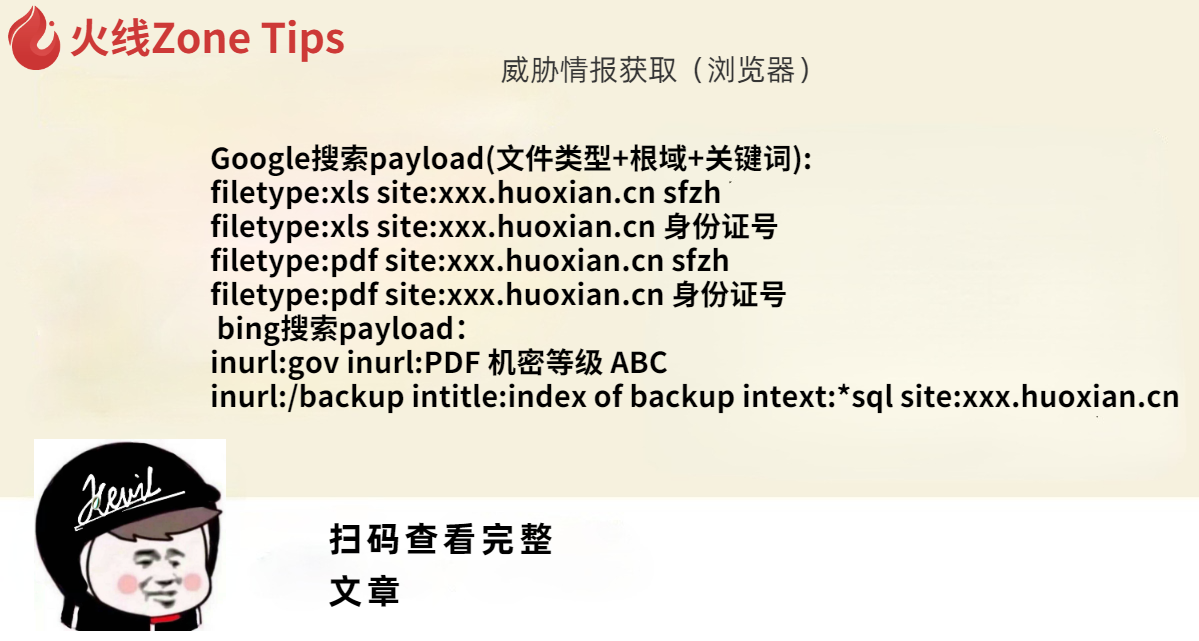
威胁情报获取(浏览器)
Google搜索payload(文件类型+根域+关键词): filetype:xls site:xxx.huoxian.cn sfzh filetype:xls site:xxx.huoxian.cn 身份证号 filetype:pdf site:xxx.huoxian.cn sfzh filetype:pdf site:xxx...
2022年3月10日 23:34CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年8月10日 05:37CVE-2010-0219: Apache Axis2 Default Login
漏洞标题 CVE-2010-0219: Apache Axis2 Default Login 漏洞描述 Apache Axis2, as used in dswsbobje.war in SAP BusinessObjects Enterprise XI 3.2, CA ARCserve D2D r15, and other products...
2010年9月1日 23:04CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection
漏洞标题 CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection 漏洞描述 Perfect Survey WordPress plugin before 1.5.2 does not validate and escape the question_id GET p...
2021年3月12日 09:26CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting
漏洞标题 CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting 漏洞描述 The bws-testimonials plugin before 0.1.9 for WordPress has multiple XSS issues. PoC...
2017年1月12日 02:02CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
2022年11月27日 12:14
【新功能上线】安全小天地正式启用签到、积分等多项功能 同时创作系统增加分成
声明 安全小天地自搭建上线起,一直秉持免费公益为第一要义,网站内所有资源、文章均可通过签到,创作等方式获取积分进行获得,欢迎各位前来白嫖!!! 特色功能 安全小天地先正式上线启用签到...

 2023年1月17日 15:53

Docker数据卷容器创建及使用方法解析_docker
这篇文章主要介绍了Docker数据卷容器创建及使用方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 数据卷容器是一个专门用来挂载数...
2023年3月15日 21:01CVE-2017-18487: AdPush < 1.44 - Cross-Site Scripting
漏洞标题 CVE-2017-18487: AdPush < 1.44 - Cross-Site Scripting 漏洞描述 The adsense-plugin (aka Google AdSense) plugin before 1.44 for WordPress has multiple XSS issues. PoC代码
2017年12月12日 12:28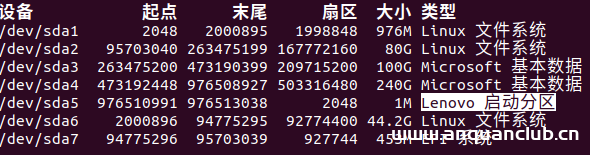
Ubuntu18.04下将 磁盘挂载在某目录下_Linux
这篇文章主要介绍了Ubuntu18.04 下将磁盘挂载在某目录下,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 简介 记录Ubuntu18.04 桌面版系统下实现某个磁盘挂...
2026年2月23日 15:52(CVE-2010-1659) Joomla! Ultimate Portfolio组件目录遍历漏洞
漏洞标题 (CVE-2010-1659) Joomla! Ultimate Portfolio组件目录遍历漏洞 漏洞描述 (CVE-2010-1659) Joomla! Ultimate Portfolio组件目录遍历漏洞 PoC代码 暂无
2010年9月2日 00:14CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape the updraft_interval parameter before outputting it back in ...
2022年7月8日 13:11CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect
漏洞标题 CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect 漏洞描述 The WP Meta SEO WordPress plugin before 4.5.3 did not authorize several AJAX actions, which allowed ...
2023年2月2日 16:02
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

