
最新发布第586页

Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
 2023年9月30日 14:49
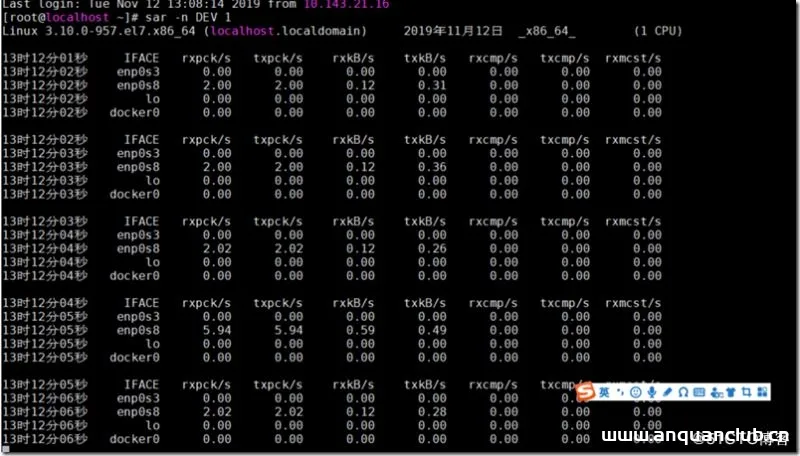
Linux使用 iftop 实时监控网卡的流量_Linux
iftop可以用来监控网卡的实时流量(可以指定网段)、反向解析IP、显示端口信息等。这篇文章主要介绍了Linux 实时网卡流量监控,需要的朋友可以参考下 Linux使用 iftop 实时监控网卡的流量,,具体...
2026年10月22日 11:46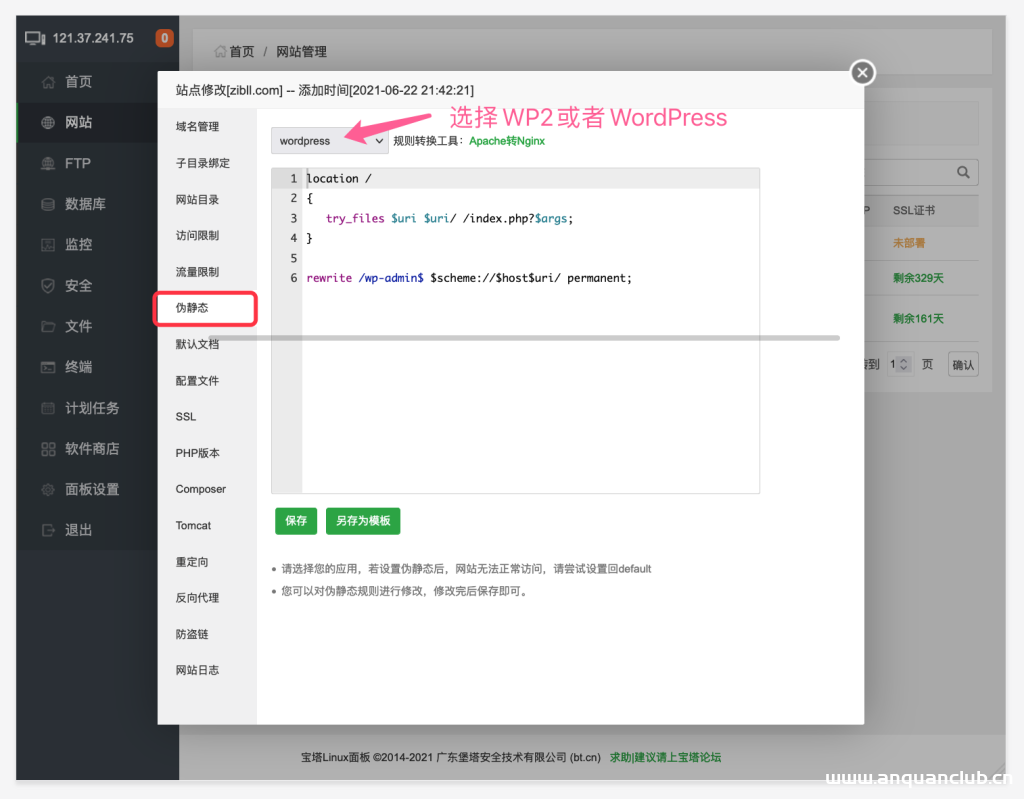
WordPress网站伪静态设置及固定链接设置教程-解决404错误问题-WordPress主题模板
搭建好WordPress网站之后我个人建议首先要做的就是设置好固定链接,WordPress的固定链接也就是网站各个页面的链接格式,默认的方式不太符合现代化网站,推荐使用自定义的方案。 既然涉及到网站...

 2022年5月20日 20:06
Apache CouchDB epmd 远程命令执行漏洞(CVE-2022-24706)
漏洞标题 Apache CouchDB epmd 远程命令执行漏洞(CVE-2022-24706) 漏洞描述 Apache CouchDB 是一个开源的无缝多主同步数据库,使用直观的HTTP/JSONAPI,并为可靠性而设计。4月26日,Apache发布...
2022年8月7日 02:10CVE-2019-11581: Atlassian Jira Server-Side Template Injection
漏洞标题 CVE-2019-11581: Atlassian Jira Server-Side Template Injection 漏洞描述 Jira Server and Data Center is susceptible to a server-side template injection vulnerability via the...
2019年1月24日 22:52CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery
漏洞标题 CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery 漏洞描述 There is a security vulnerability in Rebuild 3.5.5, which is due to a server-side request forgery...
2024年1月13日 05:52CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
2022年3月12日 21:18CVE-2021-4448: Kaswara Modern VC Addons <= 3.0.1 - Missing Authorization
漏洞标题 CVE-2021-4448: Kaswara Modern VC Addons <= 3.0.1 - Missing Authorization 漏洞描述 The Kaswara Modern VC Addons plugin for WordPress is vulnerable to authorization bypas...
2021年6月14日 10:10
浅析Linux resolv.conf_Linux
这篇文章主要介绍了Linux resolv.conf的相关资料,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.简介 resolv.conf是各种操作系统域名系统解析器(DNS Resolver)的配置文件。每当...
2023年6月15日 20:47CVE-2023-45375: PrestaShop PireosPay – SQL Injection
漏洞标题 CVE-2023-45375: PrestaShop PireosPay - SQL Injection 漏洞描述 In the module “PireosPay” (pireospay) up to version 1.7.9 from 01generator.com for PrestaShop, a guest can ...
2023年4月12日 22:56docker 使用CMD或者ENTRYPOINT命令同时启动多个服务_docker
这篇文章主要介绍了docker 使用CMD或者ENTRYPOINT命令同时启动多个服务,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 需求:django中引入了celery,当启动django项目时,...
2023年1月24日 20:36CVE-2021-25085: WOOF WordPress plugin – Cross-Site Scripting
漏洞标题 CVE-2021-25085: WOOF WordPress plugin - Cross-Site Scripting 漏洞描述 The WOOF WordPress plugin does not sanitize or escape the woof_redraw_elements parameter before refle...
2021年1月11日 07:51CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年2月15日 20:35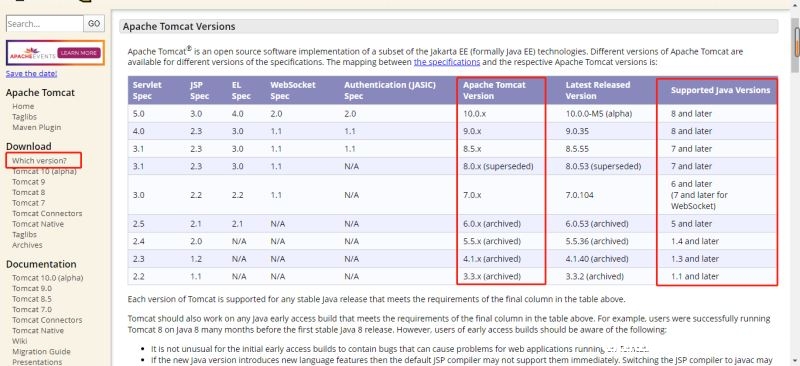
使用IDEA配置tomcat及创建JSP文件的方法_Tomcat
这篇文章主要介绍了使用IDEA配置tomcat及创建JSP文件的方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 ...
2023年12月19日 20:48
deepin linux 手动升级内核的方法_Linux
这篇文章主要介绍了deepin linux 手动升级内核的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 deepin和Ubun...
2026年3月26日 11:45CVE-2017-12149: Java/Jboss Deserialization [RCE]
漏洞标题 CVE-2017-12149: Java/Jboss Deserialization [RCE] 漏洞描述 In Jboss Application Server as shipped with Red Hat Enterprise Application Platform 5.2, it was found that the do...
2017年12月25日 23:13
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

