
最新发布第593页

Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
 2023年2月13日 15:43
CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 – Local File Inclusion
漏洞标题 CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 - Local File Inclusion 漏洞描述 Joomla! JoomlaPraise Projectfork (com_projectfork) 2.0.10 allows remote attackers to...
2009年1月13日 04:16
搭建nextcloud私有云存储网盘的教程详解_Linux
Nextcloud是一款开源免费的私有云存储网盘项目,可以让你快速便捷地搭建一套属于自己或团队的云同步网盘,从而实现跨平台跨设备文件同步、共享、版本控制、团队协作等功能。这篇文章主要介绍了...
2026年5月7日 11:45CVE-2019-9632: ESAFENET CDG – Arbitrary File Download
漏洞标题 CVE-2019-9632: ESAFENET CDG - Arbitrary File Download 漏洞描述 ESAFENET CDG V3 and V5 has an arbitrary file download vulnerability via the fileName parameter in download.j...
2019年1月30日 13:10
bugbounty技巧聚合20211224
漏洞报告 【 HackerOne】静态文件可以通过缓存中毒攻击而无法访问 http://hackerone.com/reports/1181946 【 Exodus】缓存中毒 DoS http://hackerone.com/reports/1173153 挖洞技巧 漏洞赏金猎...
2022年4月1日 18:36CVE-2023-0099: Simple URLs < 115 - Cross Site Scripting
漏洞标题 CVE-2023-0099: Simple URLs < 115 - Cross Site Scripting 漏洞描述 The plugin does not sanitise and escape some parameters before outputting them back in some pages, lead...
2023年7月20日 16:41CVE-2023-41621: Emlog Pro v2.1.14 – Cross-Site Scripting
漏洞标题 CVE-2023-41621: Emlog Pro v2.1.14 - Cross-Site Scripting 漏洞描述 Cross Site Scripting (XSS) vulnerability in Emlog Pro v2.1.14 via /admin/store.php. PoC代码
2023年6月11日 09:47
vulnhub靶场——CORROSION:2 – 靶机训练
准备 攻击机: kali 靶机: CORROSION: 2 NAT 192.168.91.0 网段 下载连接: http://www.vulnhub.com/entry/corrosion-2,745/ 信息搜集与利用 主机发现 如图所示得到目标靶机IP地址: 192.168.91.1...

 2022年6月19日 16:19
CVE-2017-3132: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting
漏洞标题 CVE-2017-3132: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.6.0 and earlier allows attac...
2017年10月22日 11:10CVE-2021-33357: RaspAP <=2.6.5 - Remote Command Injection
漏洞标题 CVE-2021-33357: RaspAP <=2.6.5 - Remote Command Injection 漏洞描述 RaspAP 2.6 to 2.6.5 allows unauthenticated attackers to execute arbitrary OS commands via the "i...
2021年10月14日 07:56CVE-2024-2863: LG LED Assistant – Thumbnail Path Traversal File Upload
漏洞标题 CVE-2024-2863: LG LED Assistant - Thumbnail Path Traversal File Upload 漏洞描述 A path traversal vulnerability exists in the endpoint handler for /api/thumbnail in Common....
2024年1月17日 10:27CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting 漏洞描述 The Wordpress plugin Code Snippets before 2.14.3 does not escape the snippet...
2021年1月21日 09:07CVE-2016-10134: Zabbix – SQL Injection
漏洞标题 CVE-2016-10134: Zabbix - SQL Injection 漏洞描述 Zabbix before 2.2.14 and 3.0 before 3.0.4 allows remote attackers to execute arbitrary SQL commands via the toggle_ids arra...
2016年12月14日 23:59CVE-2024-29973: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - Command Injection
漏洞标题 CVE-2024-29973: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - Command Injection 漏洞描述 The command injection vulnerability in the “setCookie” parameter in Zyxel NAS326...
2024年10月30日 15:09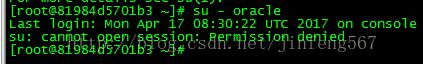
docker容器中切换用户,提示权限不足的解决_docker
这篇文章主要介绍了docker容器中切换用户,提示权限不足的解决,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker容器中切换用户,提示权限不足: 解决办法: 启动容器是...
2023年2月12日 21:59CVE-2025-34031: Moodle Jmol Filter 6.1 – Local File Inclusion
漏洞标题 CVE-2025-34031: Moodle Jmol Filter 6.1 - Local File Inclusion 漏洞描述 Moodle Jmol Filter 6.1 is vulnerable to local file inclusion through the jsmol.php file, allowing at...
2025年11月22日 02:42
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

