
最新发布第594页
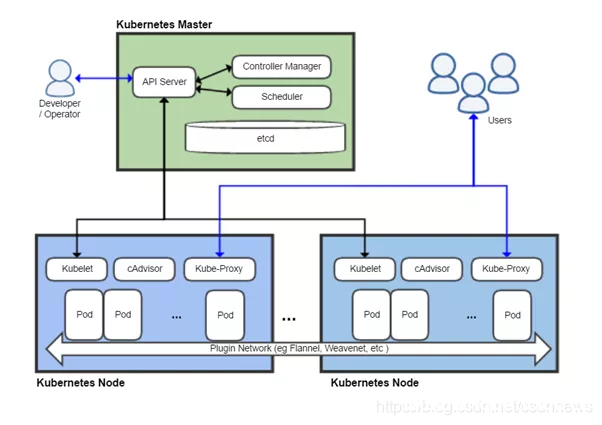
被弃用的 Docker 会被 Podman 取代吗_docker
Docker 是一种以容器化的方式打包、分发和部署应用程序的方式。自 2013 年 3 月 13 日初始版本发布以来,Docker 已成为容器业界的事实标准。而Kubernetes 是一款由 Google 开发的开源容器编排系...
 2022年11月23日 20:07

CVE-2010-1535: Joomla! Component TRAVELbook 1.0.1 – Local File Inclusion
漏洞标题 CVE-2010-1535: Joomla! Component TRAVELbook 1.0.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the TRAVELbook (com_travelbook) component 1.0.1 fo...
2010年4月23日 12:24CVE-2021-25296: Nagios XI 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25296: Nagios XI 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command inject...
2021年7月22日 11:39Atlassian Jira XSS(CVE-2019-3402)
漏洞标题 Atlassian Jira XSS(CVE-2019-3402) 漏洞描述 8.1.1之前的Jira通过searchOwnerUserName参数中的ConfigurePortalPages.jspa资源包含跨站点脚本漏洞。 PoC代码 暂无
2019年7月16日 05:46
[BJDCTF2020]The mystery of ip – buu刷题笔记
打开,依次尝试点开三个页面,查看各自的源代码,只有一个ip有用,因为题目说的是ip,大概率和X-Forwarded-For有关,关于这个的解释,请大家移步查看这篇文章 抓包flag界面添加X-Forwarded-For...

 2023年1月13日 19:55
CVE-2021-24387: WordPress Pro Real Estate 7 Theme <3.1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24387: WordPress Pro Real Estate 7 Theme <3.1.1 - Cross-Site Scripting 漏洞描述 WordPress Pro Real Estate 7 theme before 3.1.1 contains a reflected cross-site ...
2021年7月18日 15:23CVE-2015-3306: ProFTPd – Remote Code Execution
漏洞标题 CVE-2015-3306: ProFTPd - Remote Code Execution 漏洞描述 ProFTPD 1.3.5 contains a remote code execution vulnerability via the mod_copy module which allows remote attackers ...
2015年1月25日 17:01CVE-2024-4577: PHP CGI – Argument Injection
漏洞标题 CVE-2024-4577: PHP CGI - Argument Injection 漏洞描述 PHP CGI - Argument Injection (CVE-2024-4577) is a critical argument injection flaw in PHP. PoC代码
2024年4月18日 14:00CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery 漏洞描述 蜂网互联企业级路由器v4.31存在接口未授权访问,导致攻击者可以是通过此漏洞得到路由器账号密码接管路由器 app...
2019年1月11日 13:54CVE-2021-22122: FortiWeb – Cross Site Scripting
漏洞标题 CVE-2021-22122: FortiWeb - Cross Site Scripting 漏洞描述 FortiWeb 6.3.0 through 6.3.7 and versions before 6.2.4 contain an unauthenticated cross-site scripting vulnerabili...
2021年5月13日 11:19CVE-2017-12635: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - Remote Privilege Escalation
漏洞标题 CVE-2017-12635: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - Remote Privilege Escalation 漏洞描述 Due to differences in the Erlang-based JSON parser and JavaScript-based JSON p...
2017年7月18日 13:52CVE-2018-16763: FUEL CMS 1.4.1 – Remote Code Execution
漏洞标题 CVE-2018-16763: FUEL CMS 1.4.1 - Remote Code Execution 漏洞描述 FUEL CMS 1.4.1 allows PHP Code Evaluation via the pages/select/ filter parameter or the preview/ data param...
2018年4月24日 18:14CVE-2020-11798: Mitel MiCollab AWV 8.1.2.4 and 9.1.3 – Directory Traversal
漏洞标题 CVE-2020-11798: Mitel MiCollab AWV 8.1.2.4 and 9.1.3 - Directory Traversal 漏洞描述 A Directory Traversal vulnerability in the web conference component of Mitel MiCollab A...
2020年4月20日 15:28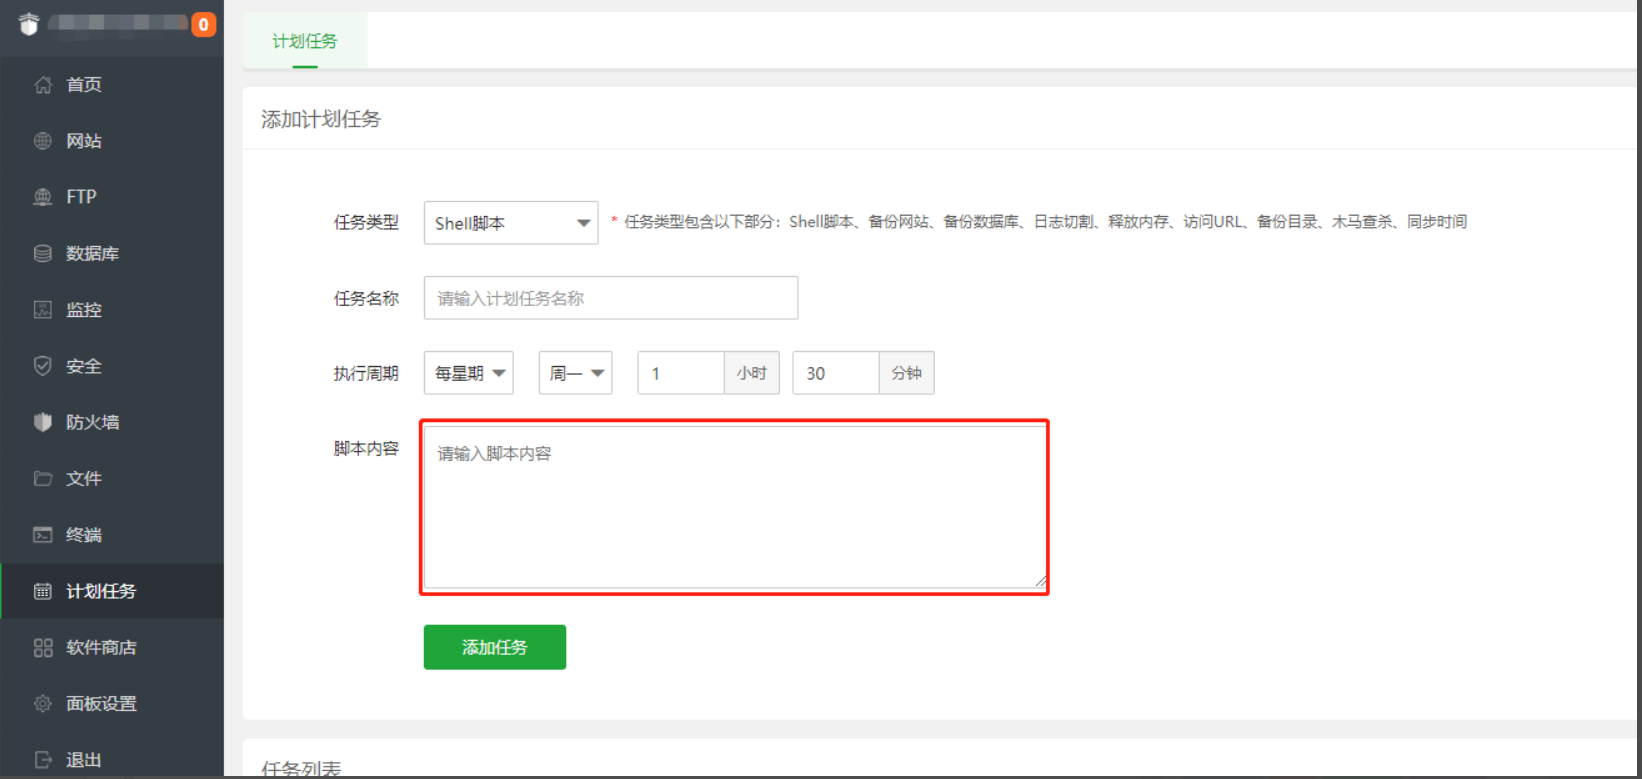
【服务器运维】如何定时清理服务器内的临时图片/日志
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...
2023年1月13日 19:59CVE-2021-3019: ffay lanproxy Directory Traversal
漏洞标题 CVE-2021-3019: ffay lanproxy Directory Traversal 漏洞描述 ffay lanproxy 0.1 is susceptible to a directory traversal vulnerability that could let attackers read /../conf/co...
2021年5月18日 17:00CVE-2024-47533: Cobbler ‘XML-RPC’ – Authentication Bypass
漏洞标题 CVE-2024-47533: Cobbler 'XML-RPC' - Authentication Bypass 漏洞描述 Cobbler, a Linux installation server that allows for rapid setup of network installation envir...
2024年8月11日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

