
最新发布第595页

CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 – Local File Inclusion
漏洞标题 CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 - Local File Inclusion 漏洞描述 WordPress MDC YouTube Downloader 2.1.0 plugin is susceptible to local file inclusion....
 2015年11月9日 10:20

bugbounty技巧聚合20211227
漏洞报告 【MTN Group】反射型XSS http://hackerone.com/reports/1210921 【Shopify】电子邮件应用程序中的 Xss http://hackerone.com/reports/1339356 【Shopify】Wordpress Rest API 响应中的...
2022年3月10日 23:38CVE-2020-8512: IceWarp WebMail Server <=11.4.4.1 - Cross-Site Scripting
漏洞标题 CVE-2020-8512: IceWarp WebMail Server <=11.4.4.1 - Cross-Site Scripting 漏洞描述 IceWarp Webmail Server through 11.4.4.1 contains a cross-site scripting vulnerability i...
2020年4月28日 01:56CVE-2021-4449: ZoomSounds Plugin – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2021-4449: ZoomSounds Plugin - Unauthenticated Arbitrary File Upload 漏洞描述 ZoomSounds plugin for WordPress contains a file upload vulnerability in savepng.php PoC代...
2021年2月18日 22:54CVE-2024-9234: GutenKit <= 2.1.0 - Arbitrary File Upload
漏洞标题 CVE-2024-9234: GutenKit <= 2.1.0 - Arbitrary File Upload 漏洞描述 The GutenKit Page Builder Blocks, Patterns, and Templates for Gutenberg Block Editor plugin for WordPr...
2024年5月30日 21:31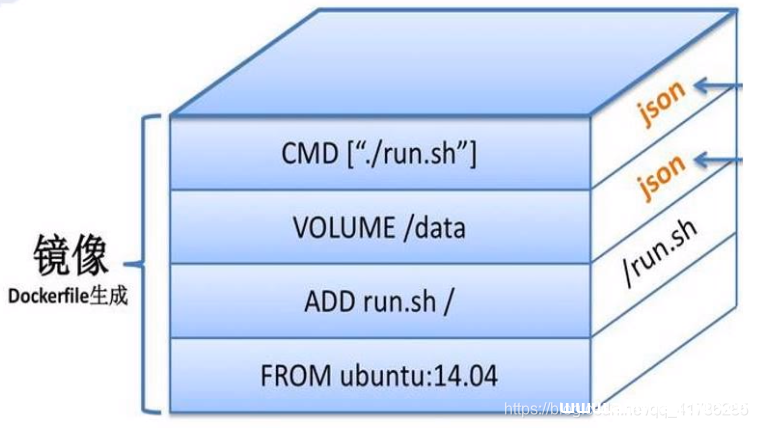
dockerfile制作apache镜像的方法_docker
这篇文章主要介绍了dockerfile制作apache镜像的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、Docker镜像二、基于已有的镜像创建实...
2023年1月5日 21:55CVE-2021-27856: FatPipe WARP/IPVPN/MPVPN – Backdoor Account
漏洞标题 CVE-2021-27856: FatPipe WARP/IPVPN/MPVPN - Backdoor Account 漏洞描述 FatPipe WARP, IPVPN, and MPVPN software prior to versions 10.1.2r60p91 and 10.2.2r42 contain an accoun...
2021年5月4日 19:17CVE-2019-5591: FortiOS – Insecure LDAP Configuration Detection
漏洞标题 CVE-2019-5591: FortiOS - Insecure LDAP Configuration Detection 漏洞描述 The FortiGate LDAP configuration was detected to be insecure due to missing ca-cert, secure LDAPS, ...
2019年2月3日 10:55CVE-2021-44139: Alibaba Sentinel – Server-side request forgery (SSRF)
漏洞标题 CVE-2021-44139: Alibaba Sentinel - Server-side request forgery (SSRF) 漏洞描述 There is a Pre-Auth SSRF vulnerability in Alibaba Sentinel version 1.8.2, which allows remot...
2021年10月20日 19:59CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
2022年4月12日 09:32CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年9月3日 20:32
html+css+js好看的跨年烟花模板分享
html+css+js跨年烟花模板分享 五款样式图 演示图: 下载地址: 链接:http://pan.baidu.com/s/1D6_oFQU1fHIS7CITr2kFOA?pwd=yctp 提取码:yctp

 2023年1月13日 19:04
CVE-2018-15745: Argus Surveillance DVR 4.0.0.0 – Local File Inclusion
漏洞标题 CVE-2018-15745: Argus Surveillance DVR 4.0.0.0 - Local File Inclusion 漏洞描述 Argus Surveillance DVR 4.0.0.0 devices allow unauthenticated local file inclusion, leading t...
2018年11月24日 12:28docker安装ElasticSearch:7.8.0集群的详细教程_docker
这篇文章主要介绍了docker安装ElasticSearch:7.8.0集群的相关知识,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 ElasticSearch集群支持动态请求...
2022年8月29日 20:54总结Docker不适合部署数据库的7大原因_docker
在本篇文章里小编给大家整理一篇关于Docker不适合部署数据库的7大原因,有兴趣的朋友们可以参考学习下。 近2年Docker非常的火热,各位开发者恨不得把所有的应用、软件都部署在Docker容器中,但...
2022年11月3日 21:55CVE-2010-1340: Joomla! Component com_jresearch – ‘Controller’ Local File Inclusion
漏洞标题 CVE-2010-1340: Joomla! Component com_jresearch - 'Controller' Local File Inclusion 漏洞描述 A directory traversal vulnerability in jresearch.php in the J!Researc...
2010年5月13日 17:21
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

