
最新发布第59页

CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...
 2023年2月10日 14:10
CVE-2019-17232: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated Options Import and Export
漏洞标题 CVE-2019-17232: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated Options Import and Export 漏洞描述 Functions/EWD_UFAQ_Import.php in the ultimate-faqs plugin throug...
2019年8月12日 09:17CVE-2024-24565: CrateDB数据库任意文件读取漏洞
漏洞标题 CVE-2024-24565: CrateDB数据库任意文件读取漏洞 漏洞描述 CrateDB is a distributed SQL database that makes it simple to store and analyze massive amounts of data in real-time...
2024年2月17日 05:39CVE-2022-25497: Cuppa CMS v1.0 – Local File Inclusion
漏洞标题 CVE-2022-25497: Cuppa CMS v1.0 - Local File Inclusion 漏洞描述 CuppaCMS v1.0 was discovered to contain an arbitrary file read via the copy function. PoC代码
2022年8月14日 23:16CVE-2021-26072: Atlassian Confluence < 5.8.6 - Server-Side Request Forgery
漏洞标题 CVE-2021-26072: Atlassian Confluence < 5.8.6 - Server-Side Request Forgery 漏洞描述 Confluence Server and Data Center before 5.8.6 contain a blind server-side request f...
2021年12月17日 09:04CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.5 is susceptible to cross-site scripting via ...
2021年1月26日 07:21CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerale to Cross Site Scripting (XSS) via /client/manage/ourphp_out.php. PoC代码
2023年10月31日 07:15CVE-2017-17043: WordPress Emag Marketplace Connector 1.0 – Cross-Site Scripting
漏洞标题 CVE-2017-17043: WordPress Emag Marketplace Connector 1.0 - Cross-Site Scripting 漏洞描述 WordPress Emag Marketplace Connector plugin 1.0 contains a reflected cross-site sc...
2017年12月23日 04:20CVE-2025-24893 XWiki 存在远程代码执行漏洞
漏洞标题 CVE-2025-24893 XWiki 存在远程代码执行漏洞 漏洞描述 CVE-2025-24893 XWiki 存在远程代码执行漏洞 PoC代码 暂无
2025年10月7日 14:35Citrix System SDWAN WAN-OP 权限绕过漏洞(CVE-2020-8193)
漏洞标题 Citrix System SDWAN WAN-OP 权限绕过漏洞(CVE-2020-8193) 漏洞描述 Citrix Systems Citrix System SDWAN WAN-OP是美国思杰系统(Citrix Systems)公司的一款SD-WAN(虚拟软件定义的...
2020年8月30日 13:32
每日云安全技术资讯20220223
容器环境红队手法总结 http://mp.weixin.qq.com/s/WaRECg79Nxx08iekakrlMA 如何使用 Kubesploit 和 KubiScan 提高云原生安全性 http://www.conjur.org/blog/tutorial-kubernetes-vulnerability-...
2022年3月10日 23:32CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection
漏洞标题 CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection 漏洞描述 WordPress Order Listener for WooCommerce plugin before 3.2.2 contains a SQL inje...
2022年10月30日 06:02CVE-2010-1657: Joomla! Component SmartSite 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1657: Joomla! Component SmartSite 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the SmartSite (com_smartsite) component 1.0.0 for J...
2010年11月18日 22:27CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年12月19日 01:01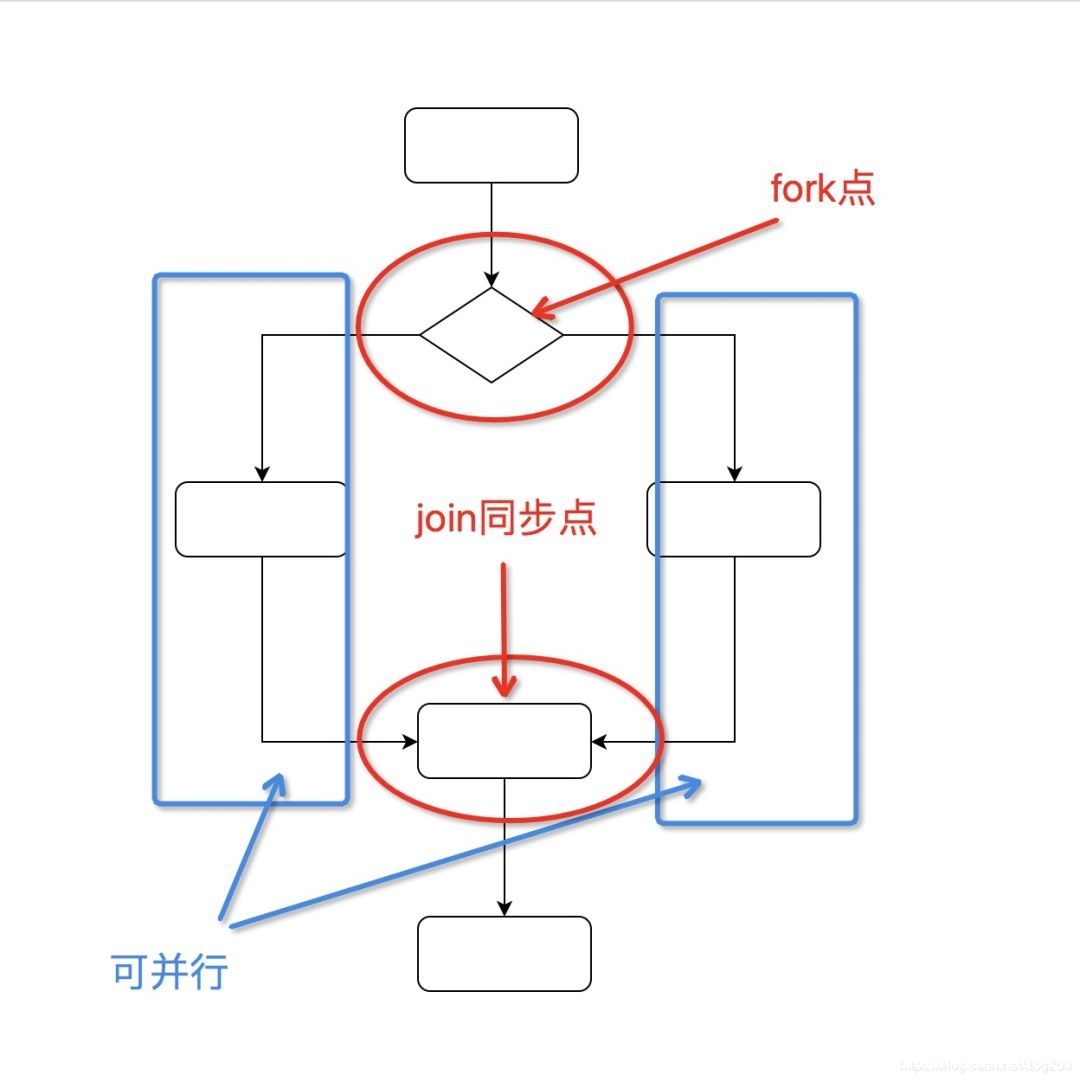
Unix/Linux fork隐藏的开销_Linux
本文通过介绍Unix、fork的由来及早期状态,展开其隐藏的开销,对此感兴趣的小伙伴不要错过奥 目录一、fork的由来二、早期UNIX的覆盖(overlaying)技术三、fork引入UNIX前的表象1、UNIX fork的诞...
2022年6月17日 09:59CVE-2021-38540: Apache Airflow – Unauthenticated Variable Import
漏洞标题 CVE-2021-38540: Apache Airflow - Unauthenticated Variable Import 漏洞描述 Apache Airflow Airflow >=2.0.0 and <2.1.3 does not protect the variable import endpoint whi...
2021年7月9日 21:07
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

