
最新发布第614页
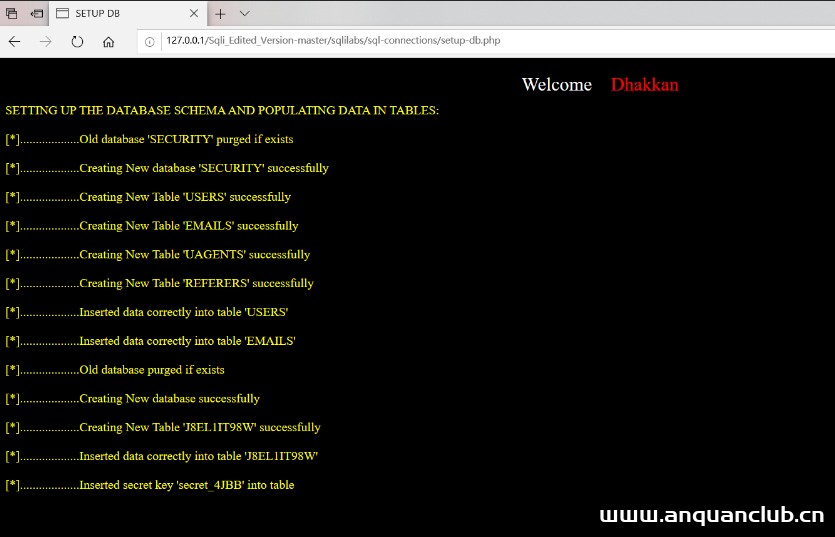
最新版Phpstudy安装sql注入平台(sqli-labs)错误解决方法
网上安装sqli-labs位置及修改的教程有一大堆,但是进入到了浏览器页面,点击Setup/reset Database for labs选项就会报错,虽然网上提供了关于phpstudy 5.x版本和7.x版本的修改办法,但是仍会出...

 2022年3月21日 11:54

CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection
漏洞标题 CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection 漏洞描述 The REST API TO MiniProgram plugin for WordPress is vulnerable to SQL Injection via the 'o...
 2024年9月30日 05:12
红队攻击方法分析及应对之年策 – hvv面试技巧
什么是ATT&CK模型 ATT&CK背景介绍MITRE是一个由美国政府资助的研究机构,它在1958年脱离MIT,并且参与了许多商业和最高机密项目,甚至一些美国军方的威胁建模项目。2013年,MITRE推出了...
2022年7月12日 19:38CVE-2022-0479: Popup Builder Plugin – SQL Injection and Cross-Site Scripting
漏洞标题 CVE-2022-0479: Popup Builder Plugin - SQL Injection and Cross-Site Scripting 漏洞描述 The Popup Builder WordPress plugin before 4.1.1 is vulnerable to SQL Injection and Re...
2022年5月10日 03:59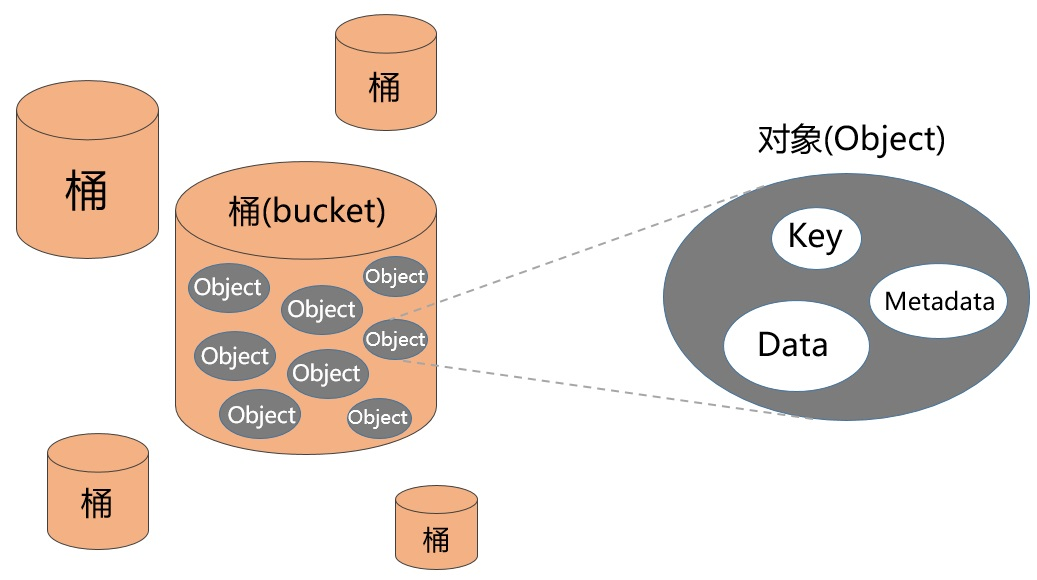
AWS S3 对象存储攻防
0x00 前言 对象存储(Object-Based Storage),也可以叫做面向对象的存储,现在也有不少厂商直接把它叫做云存储。 说到对象存储就不得不提 Amazon,Amazon S3 (Simple Storage Service) 简单存...
2022年3月10日 23:34CVE-2021-27520: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27520: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability. An attacker can inject JavaScript via index.ph...
2021年9月17日 12:31CVE-2022-3766: phpMyFAQ < 3.1.8 - Cross-Site Scripting
漏洞标题 CVE-2022-3766: phpMyFAQ < 3.1.8 - Cross-Site Scripting 漏洞描述 phpMyFAQ versions prior to 3.1.8 contain a reflected cross-site scripting vulnerability in the search fu...
2022年10月23日 18:48CVE-2022-2187: WordPress Contact Form 7 Captcha <0.1.2 - Cross-Site Scripting
漏洞标题 CVE-2022-2187: WordPress Contact Form 7 Captcha <0.1.2 - Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 Captcha plugin before 0.1.2 contains a reflected cross-s...
2022年9月15日 20:02CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.5 is susceptible to cross-site scripting via ...
2021年3月9日 23:52CVE-2023-40755: PHPJabbers Callback Widget v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40755: PHPJabbers Callback Widget v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "theme" parameter of p...
2023年3月12日 15:35
windows宿主机和docker容器设置挂载共享文件夹的步骤_docker
这篇文章主要介绍了windows宿主机和docker容器设置挂载共享文件夹的步骤,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker容器内的程序经常需要访问、调用宿主机目录中...
2023年2月2日 21:04CVE-2023-1671: Sophos Web Appliance – Remote Code Execution
漏洞标题 CVE-2023-1671: Sophos Web Appliance - Remote Code Execution 漏洞描述 A pre-auth command injection vulnerability in the warn-proceed handler of Sophos Web Appliance older t...
2023年1月22日 04:17CVE-2022-42149: kkFileView 4.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-42149: kkFileView 4.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.0 contains a server-side request forgery caused by improper validation in OnlinePreviewC...
2022年6月18日 19:45CVE-2021-26085: Atlassian Confluence Server – Local File Inclusion
漏洞标题 CVE-2021-26085: Atlassian Confluence Server - Local File Inclusion 漏洞描述 Atlassian Confluence Server allows remote attackers to view restricted resources via local file...
2021年10月24日 20:54
bugbounty技巧聚合20211110
漏洞报告 【Internet Bug Bounty 4,000 USD】Path traversal and file disclosure vulnerability in Apache HTTP Server 2.4.49 http://hackerone.com/reports/1394916 【Rockset】Failure to I...
2022年3月10日 23:33CVE-2024-8522: LearnPress < 4.2.7.1 - SQL Injection
漏洞标题 CVE-2024-8522: LearnPress < 4.2.7.1 - SQL Injection 漏洞描述 The LearnPress - WordPress LMS Plugin plugin for WordPress is vulnerable to SQL Injection via the 'c_o...
2024年12月29日 00:57
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

