
最新发布第615页
-cve-2020-1938文件读取/包含利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-cve-2020-1938文件读取/包含利用 Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...
 2023年1月31日 18:56

CVE-2025-32813: Infoblox NetMRI < 7.6.1 - Unauthenticated Command Injection in get_saml_request
漏洞标题 CVE-2025-32813: Infoblox NetMRI < 7.6.1 - Unauthenticated Command Injection in get_saml_request 漏洞描述 An issue was discovered in Infoblox NETMRI before 7.6.1. Remote...
2025年8月29日 13:58CVE-2024-4340: sqlparse – Denial of Service
漏洞标题 CVE-2024-4340: sqlparse - Denial of Service 漏洞描述 Passing a heavily nested list to sqlparse.parse() leads to a Denial of Service due to RecursionError. PoC代码
2024年12月19日 19:20CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting
漏洞标题 CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting 漏洞描述 The Brafton plugin before 3.4.8 for WordPress has XSS via the wp-admin/admin.php?page=B...
2016年2月19日 10:22CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
2013年6月14日 05:37CVE-2017-8229: Amcrest IP Camera Web Management – Data Exposure
漏洞标题 CVE-2017-8229: Amcrest IP Camera Web Management - Data Exposure 漏洞描述 Amcrest IPM-721S V2.420.AC00.16.R.20160909 devices allow an unauthenticated attacker to download t...
2017年1月11日 08:58CVE-2022-24384: SmarterTools SmarterTrack – Cross-Site Scripting
漏洞标题 CVE-2022-24384: SmarterTools SmarterTrack - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) vulnerability in SmarterTools SmarterTrack This issue affects: Smarter...
2022年12月22日 18:49CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
2022年5月28日 05:42CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting
漏洞标题 CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting 漏洞描述 WordPress plugin Sassy Social Share < 3.3.40 contains a reflected cross-s...
2021年6月27日 13:49CVE-2017-9805: Apache Struts2 S2-052 – Remote Code Execution
漏洞标题 CVE-2017-9805: Apache Struts2 S2-052 - Remote Code Execution 漏洞描述 The REST Plugin in Apache Struts 2.1.1 through 2.3.x before 2.3.34 and 2.5.x before 2.5.13 uses an XS...
2017年5月9日 19:29CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
2023年4月25日 02:30CVE-2020-9425: rConfig <3.9.4 - Sensitive Information Disclosure
漏洞标题 CVE-2020-9425: rConfig <3.9.4 - Sensitive Information Disclosure 漏洞描述 rConfig prior to version 3.9.4 is susceptible to sensitive information disclosure. An unauthen...
2020年12月5日 06:22CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年11月3日 03:54Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524)
漏洞标题 Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524) 漏洞描述 Apache Superset 是一个开源的现代数据探索和可视化平台。Apache Superset Cookie 存在权限绕过漏洞,攻击者可通过...
2023年7月19日 09:07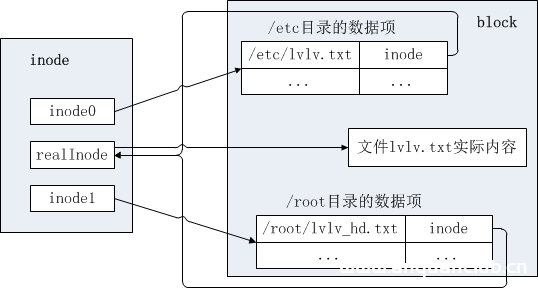
区分Linux硬链接与软链接_Linux
这篇文章主要介绍了区分Linux硬链接与软链接,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 在Linux中,连接文件有两种,一种类似于Windows的快捷方式,可以让你快速地链接到目标文...
2023年7月2日 21:06CVE-2023-35156: XWiki >= 6.0-rc-1 – Cross-Site Scripting
漏洞标题 CVE-2023-35156: XWiki >= 6.0-rc-1 - Cross-Site Scripting 漏洞描述 XWiki Platform is a generic wiki platform offering runtime services for applications built on top of i...
2023年12月9日 22:47
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

