
最新发布第624页

CVE-2021-20038: SonicWall SMA100 Stack – Buffer Overflow/Remote Code Execution
漏洞标题 CVE-2021-20038: SonicWall SMA100 Stack - Buffer Overflow/Remote Code Execution 漏洞描述 A Stack-based buffer overflow vulnerability in SMA100 Apache httpd server's mo...
 2021年9月19日 03:46
CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure
漏洞标题 CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure 漏洞描述 WordPress Transposh plugin through is susceptible to information disclosure via the AJAX ...
2022年1月16日 14:25
Linux如何处理文件已删除但空间不释放的问题_Linux
这篇文章主要介绍了Linux如何处理文件已删除但空间不释放的问题,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 问...
2024年3月29日 20:23
-CVE-2018-9207 jquery Upload File文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2018-9207 jquery Upload File文件上传 jQuery是一个快速、简洁的JavaScript框架,是继Prototype之后又一个优秀的JavaScript代码...
2023年2月10日 11:26CVE-2024-6095: LocalAI – Partial Local File Read
漏洞标题 CVE-2024-6095: LocalAI - Partial Local File Read 漏洞描述 A vulnerability in the /models/apply endpoint of mudler/localai versions 2.15.0 allows for Server-Side Request Fo...
2024年2月29日 17:10CVE-2023-20073: Cisco VPN Routers – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2023-20073: Cisco VPN Routers - Unauthenticated Arbitrary File Upload 漏洞描述 A vulnerability in the web-based management interface of Cisco RV340, RV340W, RV345, and...
2023年1月2日 16:04CVE-2022-0212: WordPress Spider Calendar <=1.5.65 - Cross-Site Scripting
漏洞标题 CVE-2022-0212: WordPress Spider Calendar <=1.5.65 - Cross-Site Scripting 漏洞描述 WorsPress Spider Calendar plugin through 1.5.65 is susceptible to cross-site scripting...
2022年9月23日 01:33CVE-2019-8982: Wavemaker Studio 6.6 – Local File Inclusion/Server-Side Request Forgery
漏洞标题 CVE-2019-8982: Wavemaker Studio 6.6 - Local File Inclusion/Server-Side Request Forgery 漏洞描述 WaveMaker Studio 6.6 mishandles the studioService.download?method=getConten...
2019年8月31日 22:13CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
2024年2月27日 16:38CVE-2024-3822: Base64 Encoder/Decoder <= 0.9.2 - Cross-Site Scripting
漏洞标题 CVE-2024-3822: Base64 Encoder/Decoder <= 0.9.2 - Cross-Site Scripting 漏洞描述 The Base64 Encoder/Decoder WordPress plugin through 0.9.2 does not sanitise and escape a ...
2024年8月15日 01:38CVE-2013-2251: Apache Struts 2 – DefaultActionMapper Prefixes OGNL Code Execution (S2-016)
漏洞标题 CVE-2013-2251: Apache Struts 2 - DefaultActionMapper Prefixes OGNL Code Execution (S2-016) 漏洞描述 In Struts 2 before 2.3.15.1 the information following "action:&quo...
2013年4月10日 16:26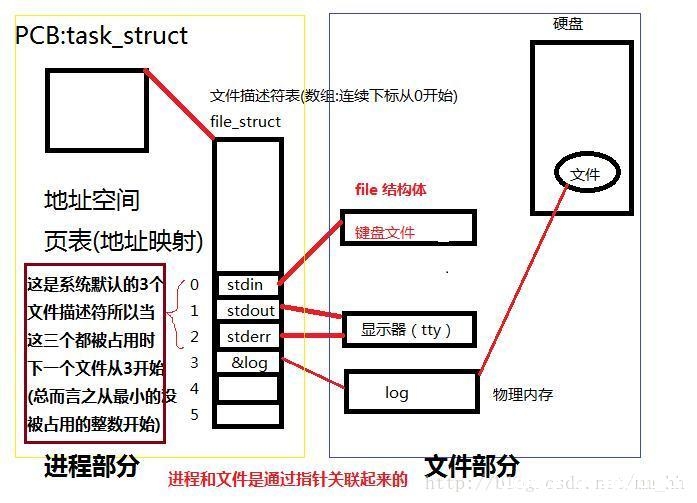
Linux的文件描述符、文件指针、索引节点详情_Linux
这篇文章主要对Linux的文件描述符、文件指针、索引节点详情介绍,感兴趣和需要的朋友可以参考下文 目录Linux--文件描述符、文件指针、索引节点一、Linux —— 文件描述符1、文件描述符 Fd2、系...
2022年6月15日 22:45从0到1,发现与拓展攻击面–面向企业src的漏洞挖掘
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnJsXfAJvIp5RLViAqXQ2rSg 简介: 01 常规性资产收集 子域名枚举、端口扫描、路径扫描、旁站c段查询 02 巧用搜索引擎 关注页面内容、关注目录、...
2022年3月10日 23:38CVE-2024-4956: Nexus Repository Manager 文件读取漏洞
漏洞标题 CVE-2024-4956: Nexus Repository Manager 文件读取漏洞 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read system files. Fixed ...
2024年12月16日 23:36CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 – Local File Inclusion
漏洞标题 CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 - Local File Inclusion 漏洞描述 Joomla! JoomlaPraise Projectfork (com_projectfork) 2.0.10 allows remote attackers to...
2009年1月13日 04:16CVE-2023-49105: OwnCloud – WebDAV API Authentication Bypass
漏洞标题 CVE-2023-49105: OwnCloud - WebDAV API Authentication Bypass 漏洞描述 An issue was discovered in ownCloud owncloud/core before 10.13.1. An attacker can access, modify, or d...
2023年6月4日 05:04
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

