
最新发布第625页

CVE-2012-10018: WordPress Mapplic <= 6.1 / Mapplic Lite <= 1.0 - Authenticated Stored XSS via SVG File Upload
漏洞标题 CVE-2012-10018: WordPress Mapplic <= 6.1 / Mapplic Lite <= 1.0 - Authenticated Stored XSS via SVG File Upload 漏洞描述 The Mapplic and Mapplic Lite plugins for WordP...
 2012年5月28日 16:18
CVE-2023-1315: osTicket < v1.16.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1315: osTicket < v1.16.6 - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository osticket/osticket prior to v1.16.6. PoC代...
2023年9月26日 19:02
别让 SSL 证书暴露了你的源站 IP
杂谈 有很多站长(比如我)选择为自己的网站套上cdn,比起加速效果我相信更多人是为了保护自己那脆弱可怜幼小无助的源站ip不被人发现,不过有亿些平台 例如 http://search.censys.io/ 会通过n...

 2022年4月1日 18:36
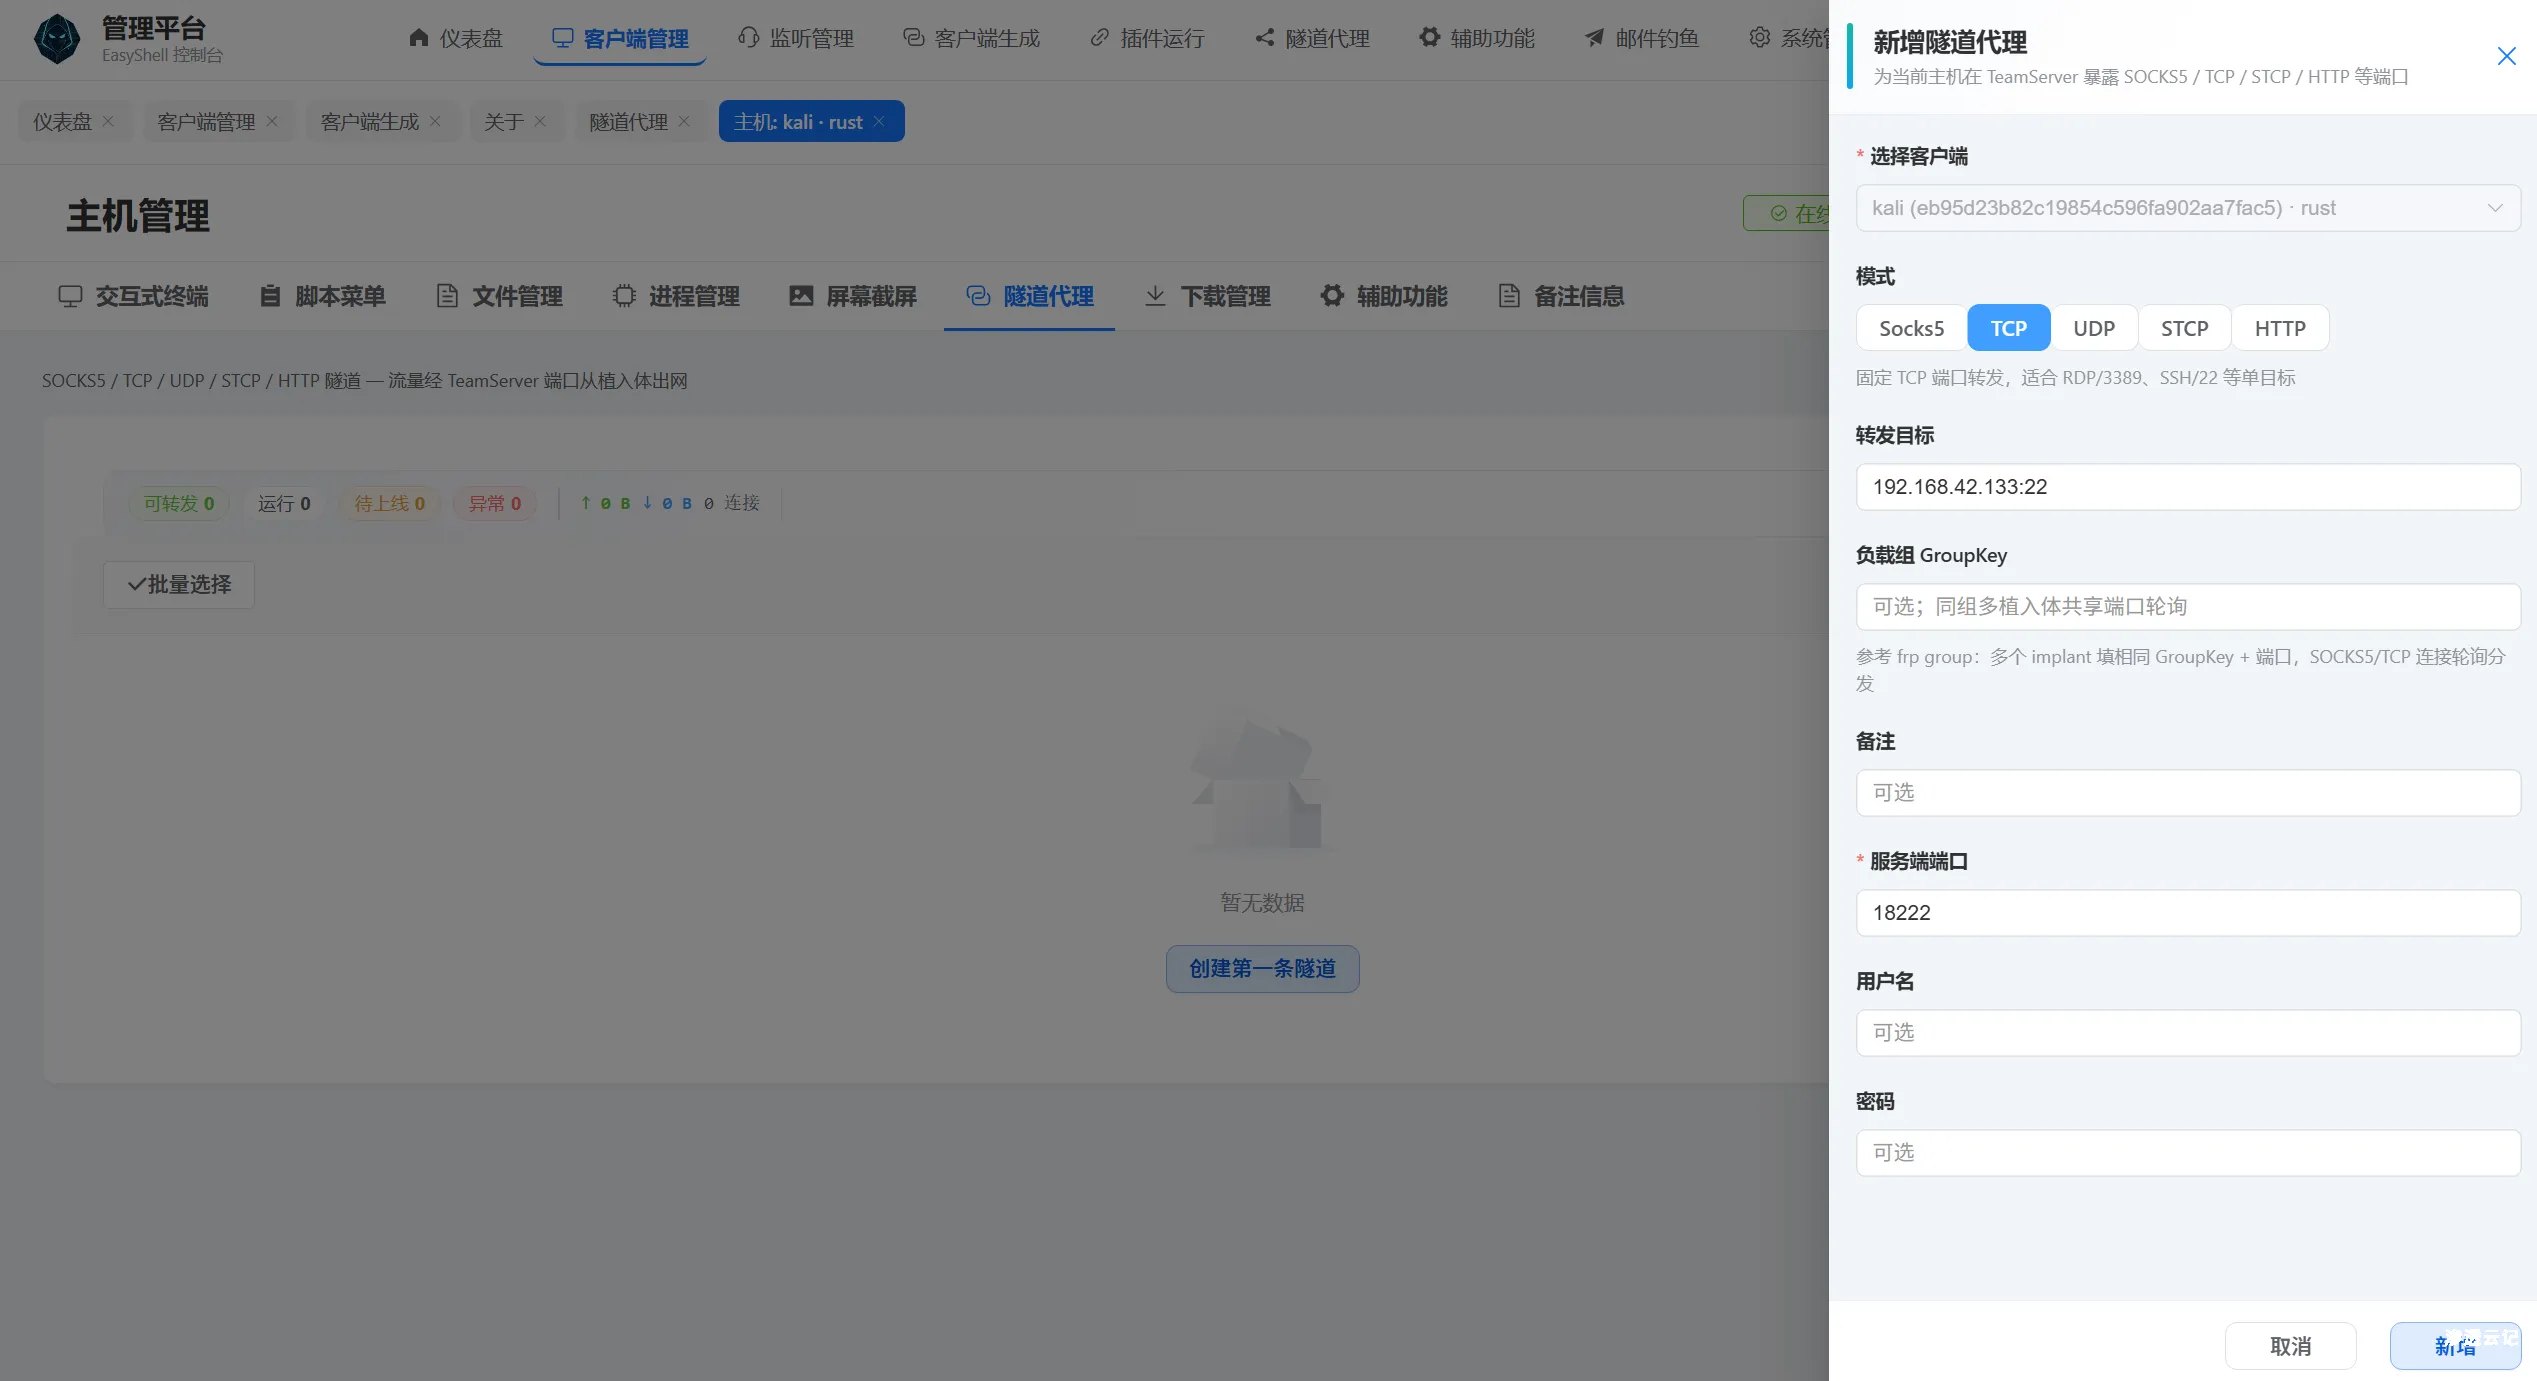
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...
2026年8月16日 20:18CVE-2020-8772: WordPress InfiniteWP <1.9.4.5 - Authorization Bypass
漏洞标题 CVE-2020-8772: WordPress InfiniteWP <1.9.4.5 - Authorization Bypass 漏洞描述 WordPress InfiniteWP plugin before 1.9.4.5 for WordPress contains an authorization bypass v...
2020年5月16日 21:40CVE-2016-3978: Fortinet FortiOS – Open Redirect/Cross-Site Scripting
漏洞标题 CVE-2016-3978: Fortinet FortiOS - Open Redirect/Cross-Site Scripting 漏洞描述 FortiOS Web User Interface in 5.0.x before 5.0.13, 5.2.x before 5.2.3, and 5.4.x before 5.4.0...
2016年5月30日 18:46CVE-2022-0087: Keystone 6 Login Page – Open Redirect and Cross-Site Scripting
漏洞标题 CVE-2022-0087: Keystone 6 Login Page - Open Redirect and Cross-Site Scripting 漏洞描述 On the login page, there is a "from=" parameter in URL which is vulnerable...
2022年4月7日 10:56CVE-2016-3081: Apache S2-032 Struts RCE
漏洞标题 CVE-2016-3081: Apache S2-032 Struts RCE 漏洞描述 Apache Struts 2.3.19 to 2.3.20.2, 2.3.21 to 2.3.24.1, and 2.3.25 to 2.3.28, when Dynamic Method Invocation is enabled, all...
2016年7月12日 10:07CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
2022年9月7日 09:12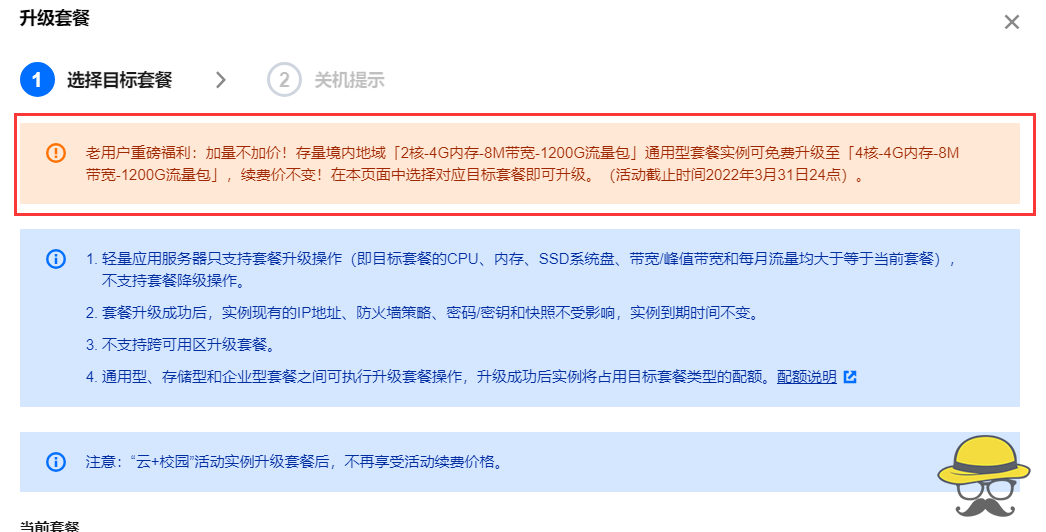
腾讯云老用户重磅福利,通用型套餐实例可免费升级4C4G8M
老用户重磅福利:加量不加价!存量境内地域「2核-4G内存-8M带宽-1200G流量包」通用型套餐实例可免费升级至「4核-4G内存-8M带宽-1200G流量包」,续费价不变!在本页面中选择对应目标套餐即可升级...
2023年1月13日 20:12CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting
漏洞标题 CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected XSS in custom-face...
2021年11月1日 14:28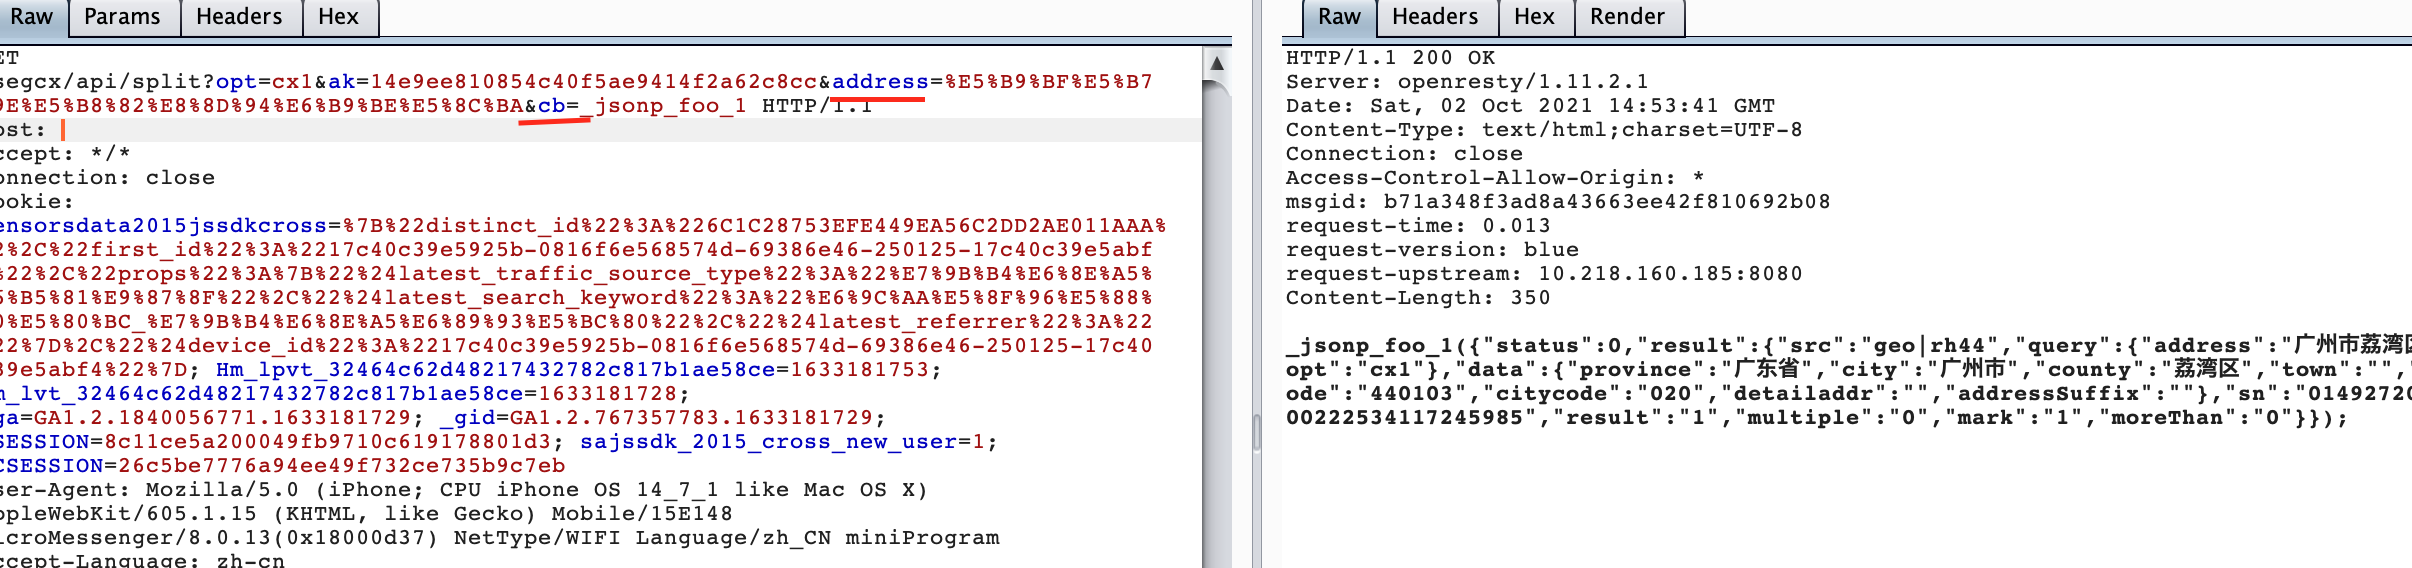
一次XSS的绕过思路
在最近的一次SRC打零工中,绕过了一个蛮有意思的xss防御 在上面的参数中address 可以插入<>,但不可以插入' ',会被\给反码成字符串 而cb参数就都可以插入 从我上面输入的字符串可以分析...
2022年3月10日 23:39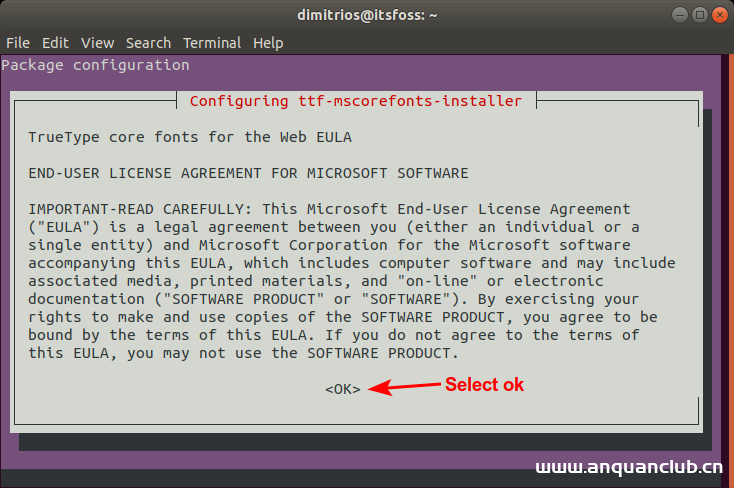
基于 Ubuntu 的发行版上安装微软 TrueType 字体的教程_Linux
这篇文章主要介绍了基于 Ubuntu 的发行版上安装微软 TrueType 字体的教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 如果你在 Linux 上用 Li...
2024年2月17日 20:04Apache Shiro Remeber Me 默认密钥反序列化漏洞(CVE-2016-4437)
漏洞标题 Apache Shiro Remeber Me 默认密钥反序列化漏洞(CVE-2016-4437) 漏洞描述 Apache Shiro Remeber Me 默认密钥反序列化漏洞(CVE-2016-4437) PoC代码 暂无
2016年9月28日 06:25CVE-2022-2544: WordPress Ninja Job Board < 1.3.3 - Direct Request
漏洞标题 CVE-2022-2544: WordPress Ninja Job Board < 1.3.3 - Direct Request 漏洞描述 WordPress Ninja Job Board plugin prior to 1.3.3 is susceptible to a direct request vulnerabil...
2022年3月21日 00:53
docker环境下安装jenkins容器的详细教程_docker
这篇文章主要介绍了docker环境下安装jenkins容器的方法,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 推荐docker学习资料:http://...
2024年1月6日 20:14
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

