
最新发布第633页

CVE-2017-11586: FineCMS <5.0.9 - Open Redirect
漏洞标题 CVE-2017-11586: FineCMS <5.0.9 - Open Redirect 漏洞描述 FineCMS 5.0.9 contains an open redirect vulnerability via the url parameter in a sync action. An attacker can re...
 2017年12月11日 21:15
CVE-2024-11396: Event Monster <= 1.4.3 - Information Exposure Via Visitors List Export
漏洞标题 CVE-2024-11396: Event Monster <= 1.4.3 - Information Exposure Via Visitors List Export 漏洞描述 The Event Monster Event Management, Tickets Booking, Upcoming Event plug...
2024年3月8日 01:29CVE-2020-9496: Apache OFBiz 17.12.03 – Cross-Site Scripting
漏洞标题 CVE-2020-9496: Apache OFBiz 17.12.03 - Cross-Site Scripting 漏洞描述 Apache OFBiz 17.12.03 contains cross-site scripting and unsafe deserialization vulnerabilities via an ...
2020年11月5日 10:33CVE-2020-27615: WordPress Loginizer < 1.6.4 – Unauthenticated SQL Injection via `log` Parameter
漏洞标题 CVE-2020-27615: WordPress Loginizer < 1.6.4 – Unauthenticated SQL Injection via `log` Parameter 漏洞描述 The Loginizer plugin before 1.6.4 for WordPress allows SQL inj...
2020年5月21日 21:05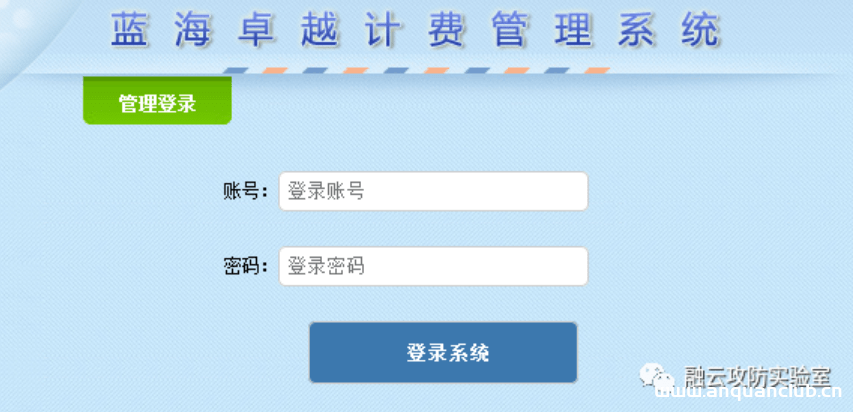
蓝海卓越 计费管理系统 debug.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 蓝海卓越 计费管理系统 debug.php 远程命令执行漏洞 蓝海卓越认证计费管理系统是一套以实现网络运营为基础,增强全局安全为中心,提高...
2026年2月13日 12:53CVE-2020-11710: Kong Admin <=2.03 - Admin API Access
漏洞标题 CVE-2020-11710: Kong Admin <=2.03 - Admin API Access 漏洞描述 Kong Admin through 2.0.3 contains an issue via docker-kong which makes the admin API port accessible on in...
2020年5月18日 10:26CVE-2014-4940: WordPress Plugin Tera Charts – Local File Inclusion
漏洞标题 CVE-2014-4940: WordPress Plugin Tera Charts - Local File Inclusion 漏洞描述 Multiple local file inclusion vulnerabilities in Tera Charts (tera-charts) plugin 0.1 for WordP...
2014年11月1日 13:33Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年6月17日 18:04CVE-2020-35598: Advanced Comment System 1.0 – Local File Inclusion
漏洞标题 CVE-2020-35598: Advanced Comment System 1.0 - Local File Inclusion 漏洞描述 ACS Advanced Comment System 1.0 is affected by local file inclusion via an advanced_component_s...
2020年8月29日 06:51CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting
漏洞标题 CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting 漏洞描述 Jenkins Gitlab Hook 1.4.2 and earlier does not escape project names in the build_now endpoint...
2020年7月30日 15:49CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
2022年12月5日 15:16CVE-2023-43323: mooSocial 3.1.8 – External Service Interaction
漏洞标题 CVE-2023-43323: mooSocial 3.1.8 - External Service Interaction 漏洞描述 mooSocial 3.1.8 is vulnerable to external service interaction via multiple parameters in the post f...
2023年7月28日 12:32CVE-2019-5591: FortiOS – Insecure LDAP Configuration Detection
漏洞标题 CVE-2019-5591: FortiOS - Insecure LDAP Configuration Detection 漏洞描述 The FortiGate LDAP configuration was detected to be insecure due to missing ca-cert, secure LDAPS, ...
2019年4月20日 17:58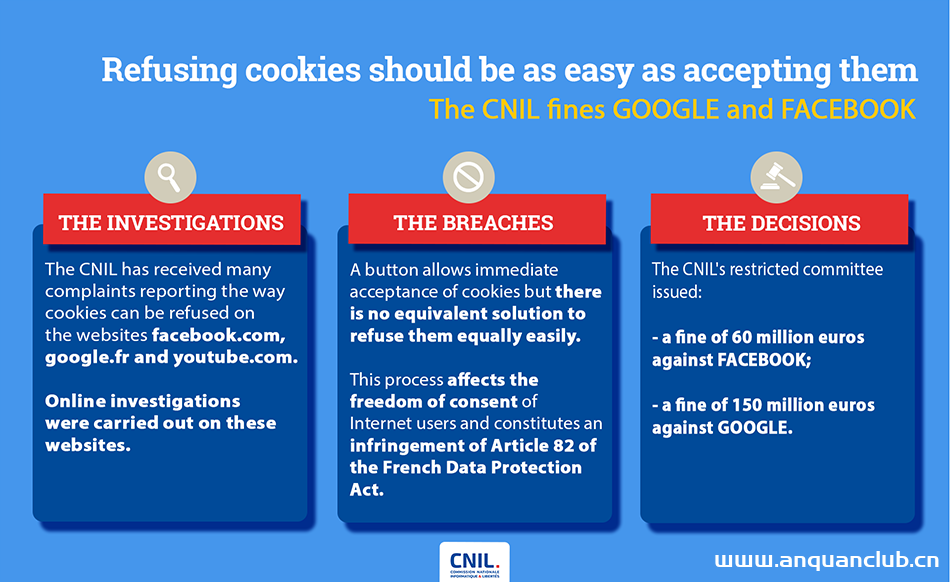
法国罚谷歌脸书共2.1亿欧元,因用户无法简单拒绝Cookie
上周,法国数据保护监管机构国家信息自由委员会(CNIL)对Facebook和谷歌分别处以了1.5亿欧元和6000万欧元的罚款,因为它们违反了《法国数据保护法》,未能为用户提供拒绝Cookie的简单方式。CNI...
2022年3月10日 23:39CVE-2020-5410: Spring Cloud Config Server – Local File Inclusion
漏洞标题 CVE-2020-5410: Spring Cloud Config Server - Local File Inclusion 漏洞描述 Spring Cloud Config Server versions 2.2.x prior to 2.2.3, versions 2.1.x prior to 2.1.9, and olde...
2020年9月23日 19:31
漏洞分类及安全防护 – hvv面试题
常见漏洞分类 CNNVD漏洞分类 漏洞分类 依据国标信息安全技术-安全漏洞分类标准,按照形成原因、所处空间和时间特征进行分类。 其他漏洞分类 操作系统漏洞-远程代码执行漏洞(MS17-010)加固方案 ...

 2022年6月30日 18:26

2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

