
最新发布第642页

CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection
漏洞标题 CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection 漏洞描述 PrestaHome Blog for PrestaShop prior to version 1.7.8 is vulnerable to a SQL injection (b...
 2021年6月4日 15:36
CVE-2023-4596: WordPress Plugin Forminator 1.24.6 – Arbitrary File Upload
漏洞标题 CVE-2023-4596: WordPress Plugin Forminator 1.24.6 - Arbitrary File Upload 漏洞描述 The Forminator plugin for WordPress is vulnerable to arbitrary file uploads due to file ...
2023年7月13日 00:08
信息收集系列之善用搜索引擎
0x01 前言 在我们日常渗透过程中,总是会使用Google、FOFA、VirusTotal、Censys、Shodan、Crt.sh等搜索引擎。本文主要温故知新各种常用的搜索技巧。 0x02 关键词收集 以火线官网为例,让我们看...
2022年3月10日 23:32CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年6月16日 16:37Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524)
漏洞标题 Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524) 漏洞描述 Apache Superset 是一个开源的现代数据探索和可视化平台。Apache Superset Cookie 存在权限绕过漏洞,攻击者可通过...
2023年9月8日 09:19
docker空间爆满导致的进入容器失败的解决方案_docker
这篇文章主要介绍了docker空间爆满导致的进入容器失败的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 由于问题发生的比较突然,业务催的比较急,所以没来得及截...
2022年8月18日 20:29Apache Pinot存在认证绕过漏洞(CVE-2024-56325)
漏洞标题 Apache Pinot存在认证绕过漏洞(CVE-2024-56325) 漏洞描述 Apache Pinot 1.3 版本以下存在认证绕过漏洞,攻击者可构造恶意请求绕过相关权限认证,调用相关后台功能,造成敏感信息泄漏...
2024年2月2日 06:06
linux查看软件的安装位置简单方法_Linux
在本篇文章里小编给各位分享的是关于linux查看软件的安装位置简单方法,有兴趣的朋友们可以学习下。 一、查看软件安装路径: Linux软件安装的地方不止一个地方,先说查看软件安装的所有路径(地...
2024年3月24日 20:28Linux硬链接与软链接原理及用法解析_Linux
这篇文章主要介绍了Linux硬链接与软链接原理及用法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 在linux系统中有种文件是链接文件...
2023年12月18日 21:36CVE-2021-24285: WordPress Car Seller – Auto Classifieds Script – SQL Injection
漏洞标题 CVE-2021-24285: WordPress Car Seller - Auto Classifieds Script - SQL Injection 漏洞描述 The request_list_request AJAX call of the Car Seller - Auto Classifieds Script Word...
2021年6月6日 00:21越权测试小技巧:利用对象注入(Object Injection)
越权测试小技巧:利用对象注入(Object Injection) POST /email Host: localhost Content-Type: application/json {'email':'guest@example.com'} ------------------- POST /email Host: localh...
2022年3月10日 23:32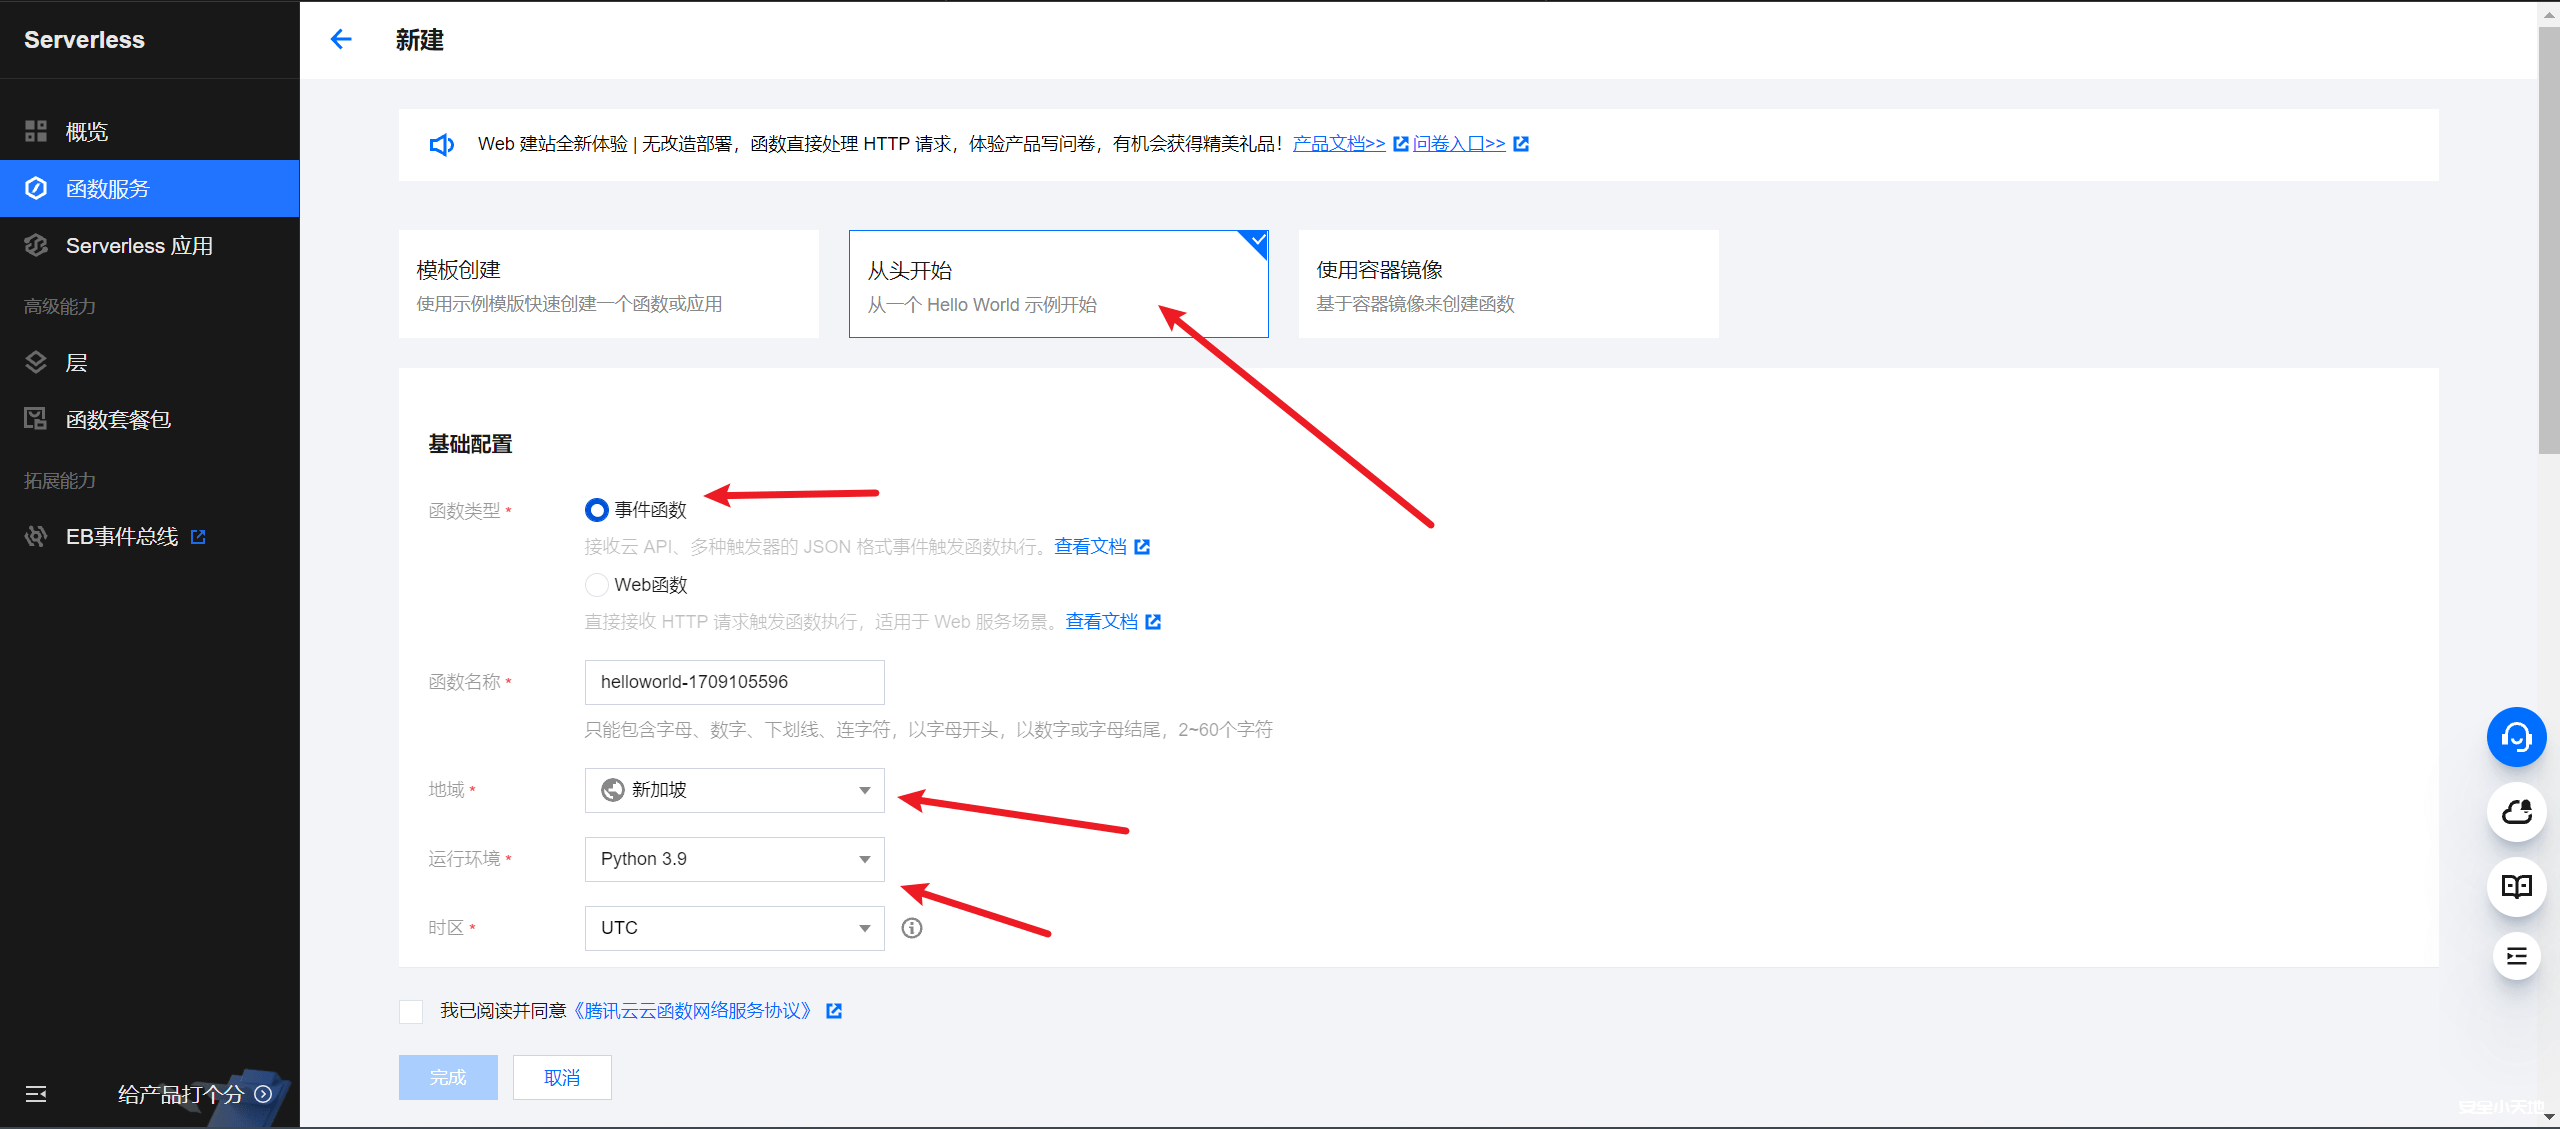
利用腾讯云函数实现快速搭建socks5代理
前言 在做渗透测试的过程中,面对各种防护措施,即使咱们在很小心的状态下,咱们的IP也会很容易被ban掉,因此有一个方便易于使用的socks代理是一件很重要的事情 云函数介绍 云函数(Serverless ...

 2024年3月1日 21:59
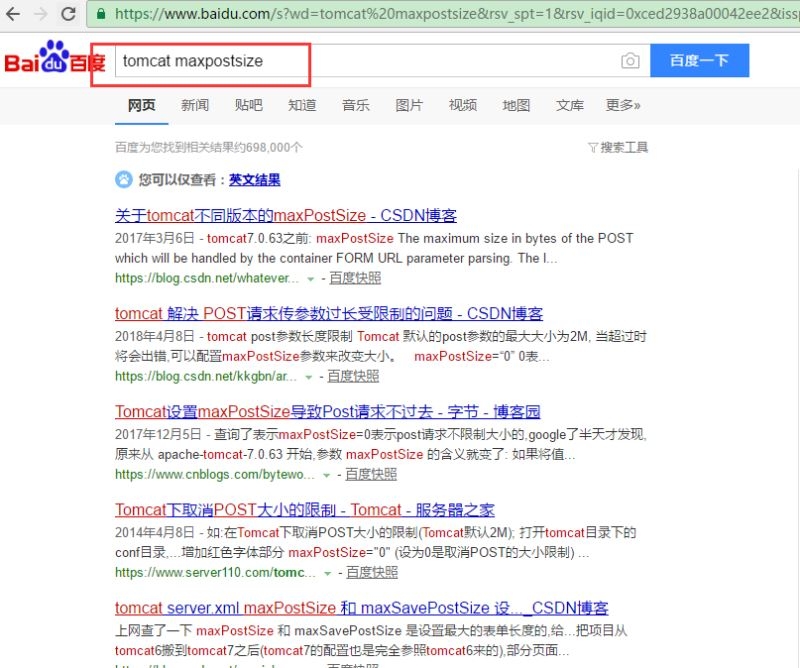
解决Tomcat的maxPostSize属性的配置需要注意的问题_Tomcat
这篇文章主要介绍了解决Tomcat的maxPostSize属性的配置需要注意的问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 需求: 近期要做大文件上传...
2023年10月23日 21:33CVE-2020-5902: F5 BIG-IP TMUI – Remote Code Execution
漏洞标题 CVE-2020-5902: F5 BIG-IP TMUI - Remote Code Execution 漏洞描述 F5 BIG-IP versions 15.0.0-15.1.0.3, 14.1.0-14.1.2.5, 13.1.0-13.1.3.3, 12.1.0-12.1.5.1, and 11.6.1-11.6.5.1, ...
2020年7月9日 04:34
境外IOT目标信息收集实战——Red Sun
友情提示:由于内容偏于敏感,相关信息打码处理,望见谅! 某日接到一个mission,对某些目标完成一次信息收集。 然后duang的一下丢给我一些IP地址,我直接黑人问号脸,hai,开整! 要求需要有设...
2022年3月10日 23:36CVE-2019-12593: IceWarp Mail Server <=10.4.4 - Local File Inclusion
漏洞标题 CVE-2019-12593: IceWarp Mail Server <=10.4.4 - Local File Inclusion 漏洞描述 IceWarp Mail Server through 10.4.4 is prone to a local file inclusion vulnerability via web...
2019年1月13日 16:23
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

