
最新发布第643页
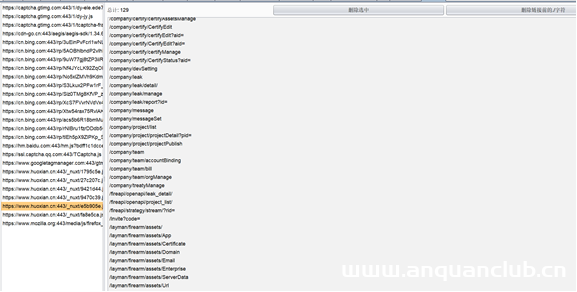
记一次JS未授权访问漏洞
前言 上周六参加了最近一期的听火沙龙,各位师傅分享了很多有意思的挖洞姿势和议题,根据会后梳理和完善,现以分享交流未授权的一些拙见,各位大师父们如果有更好的意见建议,欢迎评论交流。 正...
 2022年3月10日 23:37
bugbounty技巧聚合20210806
热点直击-黑帽安全大会 HTTP2 相关攻击面 http://i.blackhat.com/USA21/Wednesday-Handouts/us-21-Kettle-HTTP-The-Sequel-Is-Always-Worse.pdf http://i.blackhat.com/USA21/Wednesday-Handout...
2022年3月10日 23:37
CVE-2010-20103: ProFTPd-1.3.3c – Backdoor Command Execution
漏洞标题 CVE-2010-20103: ProFTPd-1.3.3c - Backdoor Command Execution 漏洞描述 ProFTPD 1.3.3c contains a command injection backdoor caused by a hidden FTP command trigger in the sou...
2010年4月6日 04:50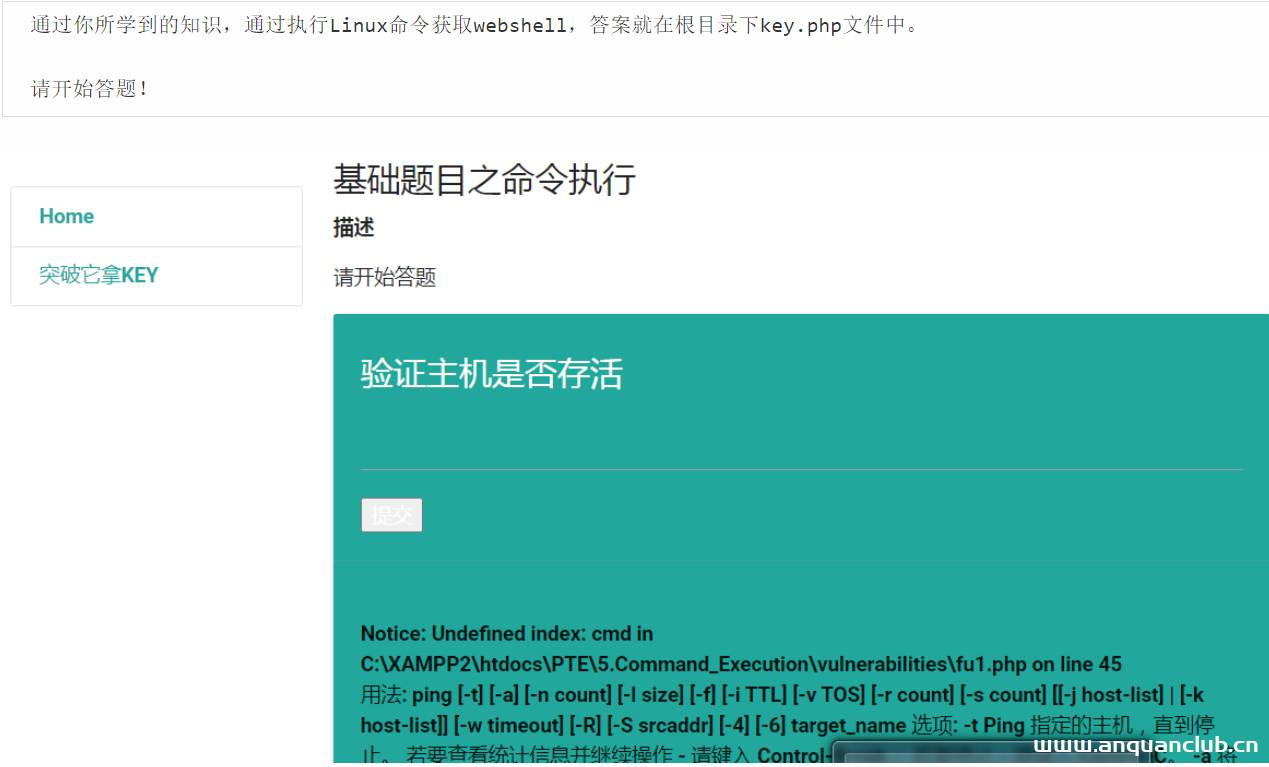
CISP-PTE认证中遇到的CTF题目及WP(一)
0x01 前言 本来想着先补充一文教你xxxxxx(三)的,这到过年了项目还是有点多,报告都没写完,还是先放这篇文章吧,,,,,,CISP-PTE中的题目,毕竟网上的资料比较少,因为考这个贵呀,,大家...
2022年3月10日 23:33
记手工SQL数字报错型注入
前言 上篇已经发了一篇回显型SQL注入,SQL剩下的还有报错型、盲注,今天再记一下报错型的流程,仅做参考 正文 1.先通过引号 判断该网站为数字型,payload直接拼接,无需引号闭合,当网站后直接...
2022年3月10日 23:39CVE-2025-24799: GLPI < 10.0.17 - Pre-Auth SQL Injection
漏洞标题 CVE-2025-24799: GLPI < 10.0.17 - Pre-Auth SQL Injection 漏洞描述 A pre-authentication SQL injection vulnerability exists in the Inventory feature of GLPI. The vulnerabi...
2025年6月8日 17:01(CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞
漏洞标题 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 漏洞描述 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 PoC代码 暂无
2025年6月13日 09:58CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年11月9日 09:04CVE-2018-19127: PHPCMS 2008 – Remote Code Execution via Template Injection
漏洞标题 CVE-2018-19127: PHPCMS 2008 - Remote Code Execution via Template Injection 漏洞描述 PHPCMS 2008 suffers from an unauthenticated RCE via template injection in type.php, whe...
2018年7月14日 01:13CVE-2021-25299: Nagios XI 5.7.5 – Cross-Site Scripting
漏洞标题 CVE-2021-25299: Nagios XI 5.7.5 - Cross-Site Scripting 漏洞描述 Nagios XI 5.7.5 contains a cross-site scripting vulnerability in the file /usr/local/nagiosxi/html/admin/ss...
2021年1月28日 07:06CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年10月5日 07:02CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
2025年3月3日 16:35CVE-2020-10987: Tenda AC15 AC1900 version 15.03.05.19 – Command Injection
漏洞标题 CVE-2020-10987: Tenda AC15 AC1900 version 15.03.05.19 - Command Injection 漏洞描述 The goform/setUsbUnload endpoint of Tenda AC15 AC1900 version 15.03.05.19 allows remote ...
2020年10月26日 23:11CVE-2025-31489: MinIO – Incomplete Signature Validation for Unsigned-Trailer Uploads
漏洞标题 CVE-2025-31489: MinIO - Incomplete Signature Validation for Unsigned-Trailer Uploads 漏洞描述 MinIO is a High Performance Object Storage released under GNU Affero General ...
2025年10月25日 14:52CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
2022年2月12日 21:46CVE-2024-0012: Palo Alto Networks PAN-OS身份认证绕过导致RCE漏洞(CVE-2024-0012)
漏洞标题 CVE-2024-0012: Palo Alto Networks PAN-OS身份认证绕过导致RCE漏洞(CVE-2024-0012) 漏洞描述 PAN-OS 设备管理 Web 界面中存在身份认证绕过漏洞,未经身份验证的远程攻击者可以通过网...
2024年12月27日 13:03
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
2026年9月24日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

