
最新发布第647页

CVE-2023-39650: PrestaShop Theme Volty CMS Blog – SQL Injection
漏洞标题 CVE-2023-39650: PrestaShop Theme Volty CMS Blog - SQL Injection 漏洞描述 In the module 'Theme Volty CMS Blog' (tvcmsblog) up to versions 4.0.1 from Theme Volty f...
 2023年3月2日 19:56
CVE-2022-31847: WAVLINK WN579 X3 M79X3.V5030.180719 – Information Disclosure
漏洞标题 CVE-2022-31847: WAVLINK WN579 X3 M79X3.V5030.180719 - Information Disclosure 漏洞描述 WAVLINK WN579 X3 M79X3.V5030.180719 is susceptible to information disclosure in /cgi-...
2022年1月11日 13:10CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) – Authentication Bypass
漏洞标题 CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) - Authentication Bypass 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, through 11.10 allow...
2023年6月13日 14:14
极限OA video_file.php 任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 极限OA video_file.php 任意文件读取漏洞 0x01 阅读须知 0x02 漏洞描述 极限OA网络智能办公系统代表先进的协同管理理念,采用领先...

 2023年1月31日 17:31
Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年2月17日 17:28Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年3月17日 14:13CVE-2023-37580: Zimbra Collaboration Suite (ZCS) v.8.8.15 – Cross-Site Scripting
漏洞标题 CVE-2023-37580: Zimbra Collaboration Suite (ZCS) v.8.8.15 - Cross-Site Scripting 漏洞描述 Zimbra Collaboration (ZCS) 8 before 8.8.15 Patch 41 allows XSS in the Zimbra Clas...
2023年9月5日 17:17CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年9月15日 06:58CVE-2020-11547: PRTG Network Monitor <20.1.57.1745 - Information Disclosure
漏洞标题 CVE-2020-11547: PRTG Network Monitor <20.1.57.1745 - Information Disclosure 漏洞描述 PRTG Network Monitor before 20.1.57.1745 is susceptible to information disclosure. ...
2020年8月14日 21:21CVE-2024-36683: PrestaShop productsalert – SQL Injection
漏洞标题 CVE-2024-36683: PrestaShop productsalert - SQL Injection 漏洞描述 In the module 'Products Alert' (productsalert) up to version 1.7.4 from Smart Modules for Prest...
2024年3月18日 09:22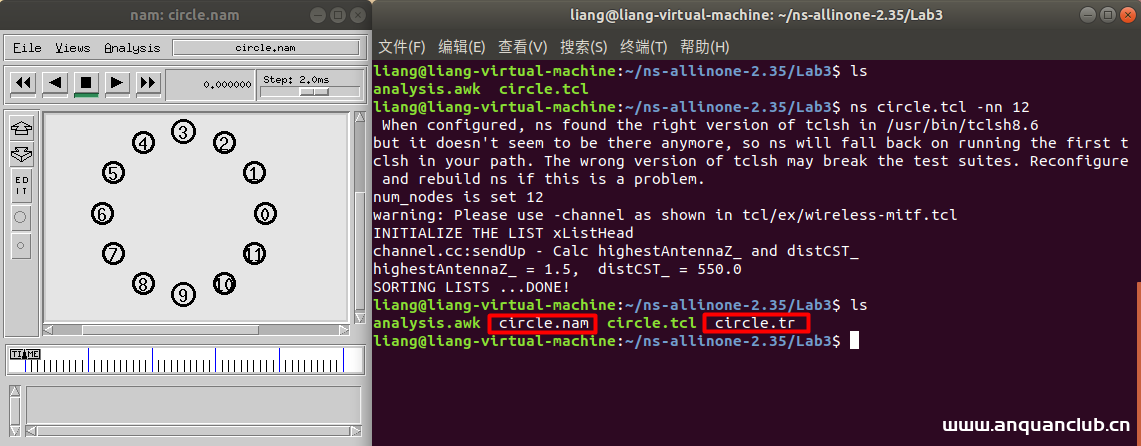
基于Tcl语言配置简单网络环境过程解析_服务器其它
这篇文章主要介绍了基于Tcl语言配置简单网络环境过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1. Tcl脚本文件circle.tcl代码注...
2023年9月4日 21:25CVE-2019-17564: Apache Dubbo 2.5.x-2.7.4 – Insecure Deserialization
漏洞标题 CVE-2019-17564: Apache Dubbo 2.5.x-2.7.4 - Insecure Deserialization 漏洞描述 Unsafe deserialization occurs within a Dubbo application which has HTTP remoting enabled. An a...
2019年1月25日 07:13CVE-2018-1207: Dell iDRAC7/8 Devices – Remote Code Injection
漏洞标题 CVE-2018-1207: Dell iDRAC7/8 Devices - Remote Code Injection 漏洞描述 Dell EMC iDRAC7/iDRAC8, versions prior to 2.52.52.52, contain a CGI injection vulnerability which cou...
2018年12月28日 23:43CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the key and redi...
2025年5月25日 14:51CVE-2021-22053: Spring Cloud Netflix Hystrix Dashboard <2.2.10 - Remote Code Execution
漏洞标题 CVE-2021-22053: Spring Cloud Netflix Hystrix Dashboard <2.2.10 - Remote Code Execution 漏洞描述 Spring Cloud Netflix Hystrix Dashboard prior to version 2.2.10 is suscep...
2021年3月23日 09:56
windows apache环境下部署SSL证书让网站支持https的配置方法_Linux
由于网站劫持与chrome浏览器默认不用https的提示网站不安全的原因,今天把SSL证书部署分享一下,希望能帮到大家 关于SSL证书的用处就不讲啦,需要部署的朋友应该已经了解过了,直接进入正题 安...
2023年5月8日 21:00
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

