
最新发布第647页
万户OA OfficeServer.jsp 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA OfficeServer.jsp 任意文件上传漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
 2026年2月13日 12:53

CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape
漏洞标题 CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow...
2025年8月10日 15:11CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
2023年3月21日 19:23CVE-2025-64446: FortiWeb – Authentication Bypass
漏洞标题 CVE-2025-64446: FortiWeb - Authentication Bypass 漏洞描述 A relative path traversal vulnerability in Fortinet FortiWeb 8.0.0 through 8.0.1, FortiWeb 7.6.0 through 7.6.4, F...
2025年4月15日 16:24CVE-2020-29279: 74CMS – Remote File Inclusion
漏洞标题 CVE-2020-29279: 74CMS - Remote File Inclusion 漏洞描述 PHP remote file inclusion in the assign_resume_tpl method in Application/Common/Controller/BaseController.class.php ...
2020年6月30日 08:08CVE-2025-44136: MapTiler Tileserver-php v2.0 – Unauthenticated XSS
漏洞标题 CVE-2025-44136: MapTiler Tileserver-php v2.0 - Unauthenticated XSS 漏洞描述 MapTiler Tileserver-php v2.0 contains a reflected XSS caused by unencoded reflection of the GET...
2025年9月11日 06:38CVE-2024-12356: Privileged Remote Access & Remote Support – Command Injection
漏洞标题 CVE-2024-12356: Privileged Remote Access & Remote Support - Command Injection 漏洞描述 A critical vulnerability has been discovered in Privileged Remote Access (PRA) a...
2024年9月28日 06:28CVE-2016-10924: WordPress Zedna eBook download <1.2 - Local File Inclusion
漏洞标题 CVE-2016-10924: Wordpress Zedna eBook download <1.2 - Local File Inclusion 漏洞描述 Wordpress Zedna eBook download prior to version 1.2 was affected by a filedownload.p...
2016年11月10日 07:35Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年12月27日 18:49CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
2023年7月24日 20:26Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638)
漏洞标题 Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638) 漏洞描述 Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638) PoC代码 暂无
2017年11月19日 06:23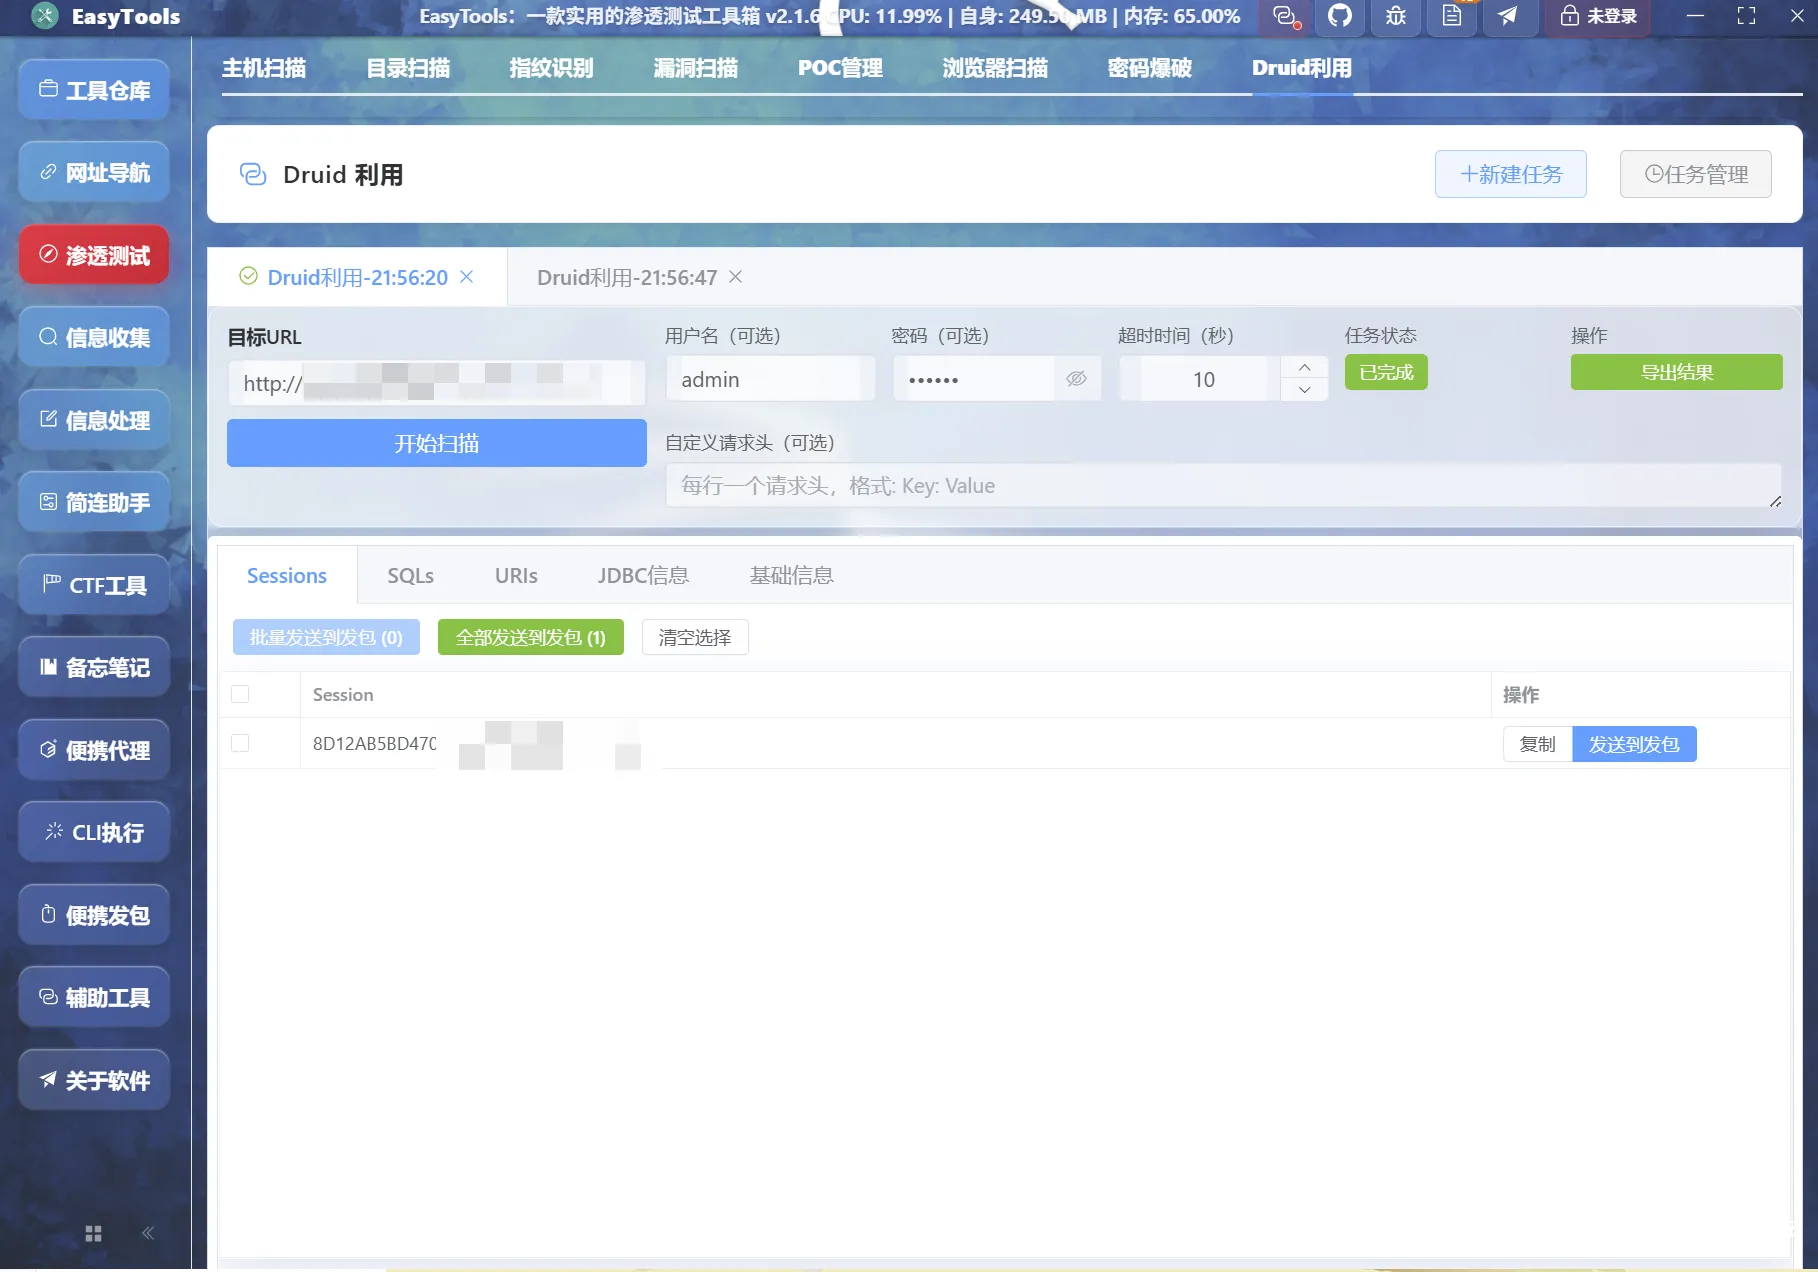
EasyTools渗透测试工具箱V2.1.6更新(1. 渗透测试模块新增druid利用功能; 2. 修复密码爆破模块部分协议无法直接执行命令的bug)
前言 开工第一更,在此汇报一下更新进度: 渗透测试模块新增druid利用功能,自动提取并支持一键发送到便携发包模块进行测试; 修复密码爆破模块部分协议无法直接执行命令的bug 新增功能 1. 渗透...

 2026年3月15日 12:27
cloudpanel /file-manager/backend/makefile 任意文件上传漏洞(CVE-2023-35885)
漏洞标题 cloudpanel /file-manager/backend/makefile 任意文件上传漏洞(CVE-2023-35885) 漏洞描述 CloudPanel是CloudPanel开源的一款免费软件。用于配置和管理服务器。CloudPanel 2.3.1之前...
2023年11月22日 09:49CVE-2024-35694: WordPress WPMobile.App >= 11.42 – Cross-Site Scripting
漏洞标题 CVE-2024-35694: Wordpress WPMobile.App >= 11.42 - Cross-Site Scripting 漏洞描述 WPMobile.App versions up to 11.41 contain a reflected cross-site scripting (XSS) caused ...
2024年8月27日 21:11CVE-2020-9054: Zyxel NAS Firmware 5.21- Remote Code Execution
漏洞标题 CVE-2020-9054: Zyxel NAS Firmware 5.21- Remote Code Execution 漏洞描述 Multiple Zyxel network-attached storage (NAS) devices running firmware version 5.21 contain a pre-au...
2020年8月20日 17:55CVE-2019-7238: Sonatype Nexus Repository Manager <3.15.0 - Remote Code Execution
漏洞标题 CVE-2019-7238: Sonatype Nexus Repository Manager <3.15.0 - Remote Code Execution 漏洞描述 Sonatype Nexus Repository Manager before 3.15.0 is susceptible to remote code ...
2019年10月16日 13:32
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

