
最新发布第653页

CVE-2023-44012: mojoPortal v.2.7.0.0 – Cross-Site Scripting
漏洞标题 CVE-2023-44012: mojoPortal v.2.7.0.0 - Cross-Site Scripting 漏洞描述 Cross Site Scripting vulnerability in mojoPortal v.2.7.0.0 allows a remote attacker to execute arbitra...
 2023年1月9日 04:04
代码审计之百家cms微商城 V4.1.4
前言 百家CMS微商城是一款免费开源的面向对象的单店铺多用户微商城PHP开发框架,创建于2014年6月,遵循Apache Licence2开源协议发布,是为了快速简化企业微商城应用开发、帮助微商企业快速赚钱...

 2023年6月3日 17:17
CVE-2024-12987: DrayTek Vigor – Command Injection
漏洞标题 CVE-2024-12987: DrayTek Vigor - Command Injection 漏洞描述 DrayTek Gateway devices (Vigor2960, Vigor300B, etc.) are vulnerable to command injection via the session paramet...
2024年11月23日 19:35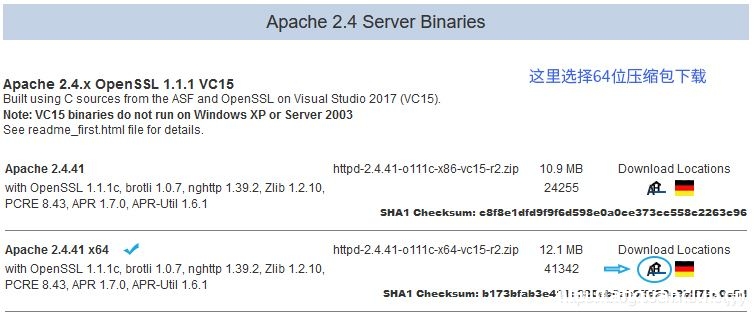
Windows 10 下安装 Apache 2.4.41的教程_Linux
这篇文章主要介绍了Windows 10 下安装 Apache 2.4.41的教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一、Apache 2.4.41 安装与配置 第一步,下载最新的 Apach...
2024年6月25日 20:06CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年5月1日 17:27CVE-2024-4455: YITH WooCommerce Ajax Search <= 2.4.0 - Cross-Site Scripting
漏洞标题 CVE-2024-4455: YITH WooCommerce Ajax Search <= 2.4.0 - Cross-Site Scripting 漏洞描述 The YITH WooCommerce Ajax Search plugin for WordPress is vulnerable to Stored Cross...
2024年6月20日 01:11CVE-2021-24681: Duplicate Page WordPress – Stored Cross-Site Scripting
漏洞标题 CVE-2021-24681: Duplicate Page WordPress - Stored Cross-Site Scripting 漏洞描述 Duplicate Page WordPress plugin <= 4.4.2 contains a stored cross-site scripting caused b...
2021年2月10日 01:24CVE-2023-27179: GDidees CMS v3.9.1 – Arbitrary File Download
漏洞标题 CVE-2023-27179: GDidees CMS v3.9.1 - Arbitrary File Download 漏洞描述 GDidees CMS v3.9.1 and lower was discovered to contain an arbitrary file download vulenrability via t...
2023年9月2日 02:11
隐患自查 – 关键信息基础设施安全保护 – hvv面试题
护网前防守方的准备工作: 护网前期自查工作清单: 互联网暴露自查: 护网保障资产梳理: 全面基础安全自查: 业务系统风险缝隙: 内部账号安全审计: 安全能力缺陷补充: 资产表的重要性及其作...
2022年6月29日 17:53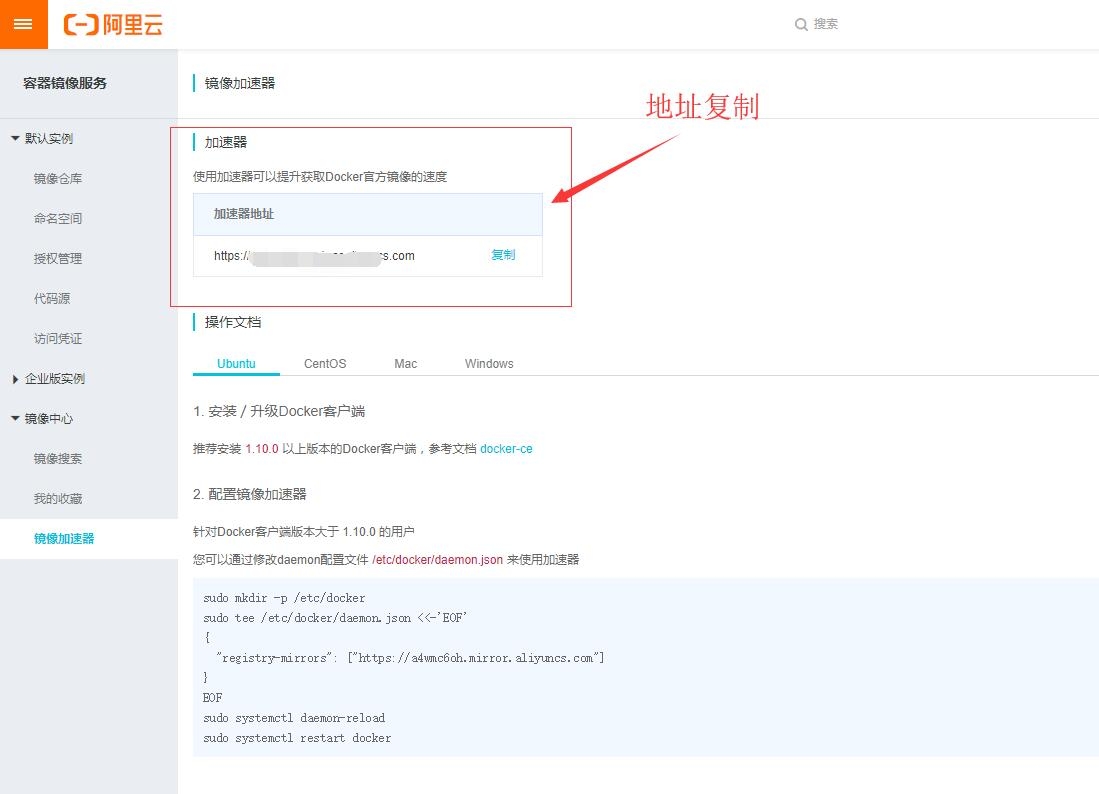
Docker配置阿里云镜像加速pull的实现_docker
这篇文章主要介绍了Docker配置阿里云镜像加速pull的实现操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 今天使用docker拉取镜像,那速度简直不能看,而且等着等着到最...
2023年2月7日 20:22CVE-2023-39600: IceWarp 11.4.6.0 – Cross-Site Scripting
漏洞标题 CVE-2023-39600: IceWarp 11.4.6.0 - Cross-Site Scripting 漏洞描述 IceWarp 11.4.6.0 was discovered to contain a cross-site scripting (XSS) vulnerability via the color parame...
2023年1月11日 07:03CVE-2025-31324: SAP NetWeaver Visual Composer Metadata Uploader – Deserialization
漏洞标题 CVE-2025-31324: SAP NetWeaver Visual Composer Metadata Uploader - Deserialization 漏洞描述 SAP NetWeaver Visual Composer Metadata Uploader is not protected with a proper a...
2025年9月17日 18:02CVE-2021-39144: XStream 1.4.18 – Remote Code Execution
漏洞标题 CVE-2021-39144: XStream 1.4.18 - Remote Code Execution 漏洞描述 XStream 1.4.18 is susceptible to remote code execution. An attacker can execute commands of the host by man...
2021年10月17日 05:34Apache Unomi远程代码执行(CVE-2020-13942)
漏洞标题 Apache Unomi远程代码执行(CVE-2020-13942) 漏洞描述 Apache Unomi 是一个 Java 开源客户数据平台,这是一个 Java 服务器,旨在管理客户,潜在顾客和访问者的数据,并帮助个性化客户体...
2020年8月25日 00:01CVE-2022-0597: Microweber < 1.2.11 - Open Redirection
漏洞标题 CVE-2022-0597: Microweber < 1.2.11 - Open Redirection 漏洞描述 Open Redirect in Packagist microweber/microweber prior to 1.2.11. PoC代码
2022年8月29日 08:03CVE-2022-3506: WordPress Related Posts <2.1.3 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-3506: WordPress Related Posts <2.1.3 - Stored Cross-Site Scripting 漏洞描述 WordPress Related Posts plugin prior to 2.1.3 contains a cross-site scripting vulne...
2022年5月28日 15:41
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

