
最新发布第669页

CVE-2022-38295: Cuppa CMS v1.0 – Cross Site Scripting
漏洞标题 CVE-2022-38295: Cuppa CMS v1.0 - Cross Site Scripting 漏洞描述 Cuppa CMS v1.0 was discovered to contain a cross-site scripting vulnerability at /table_manager/view/cu_user...
 2022年6月13日 16:25
CVE-2019-7255: Linear eMerge E3 – Cross-Site Scripting
漏洞标题 CVE-2019-7255: Linear eMerge E3 - Cross-Site Scripting 漏洞描述 Linear eMerge E3-Series devices are vulnerable to cross-site scripting via the 'layout' parameter...
2019年4月21日 21:38
破解指纹识别有多简单?所有人都能轻易做到
可能许多人会潜意识地认为,如指纹识别这种身份认证方式与PIN和密码相比,不仅更便捷,而且还更安全,事实真的是如此吗?11月19日,Kraken的安全研究人员在一段视频中演示了如何通过简便易行的...
2022年3月10日 23:38CVE-2012-1226: Dolibarr ERP/CRM 3.2 Alpha – Multiple Directory Traversal Vulnerabilities
漏洞标题 CVE-2012-1226: Dolibarr ERP/CRM 3.2 Alpha - Multiple Directory Traversal Vulnerabilities 漏洞描述 Multiple directory traversal vulnerabilities in Dolibarr CMS 3.2.0 Alpha ...
2012年12月9日 15:58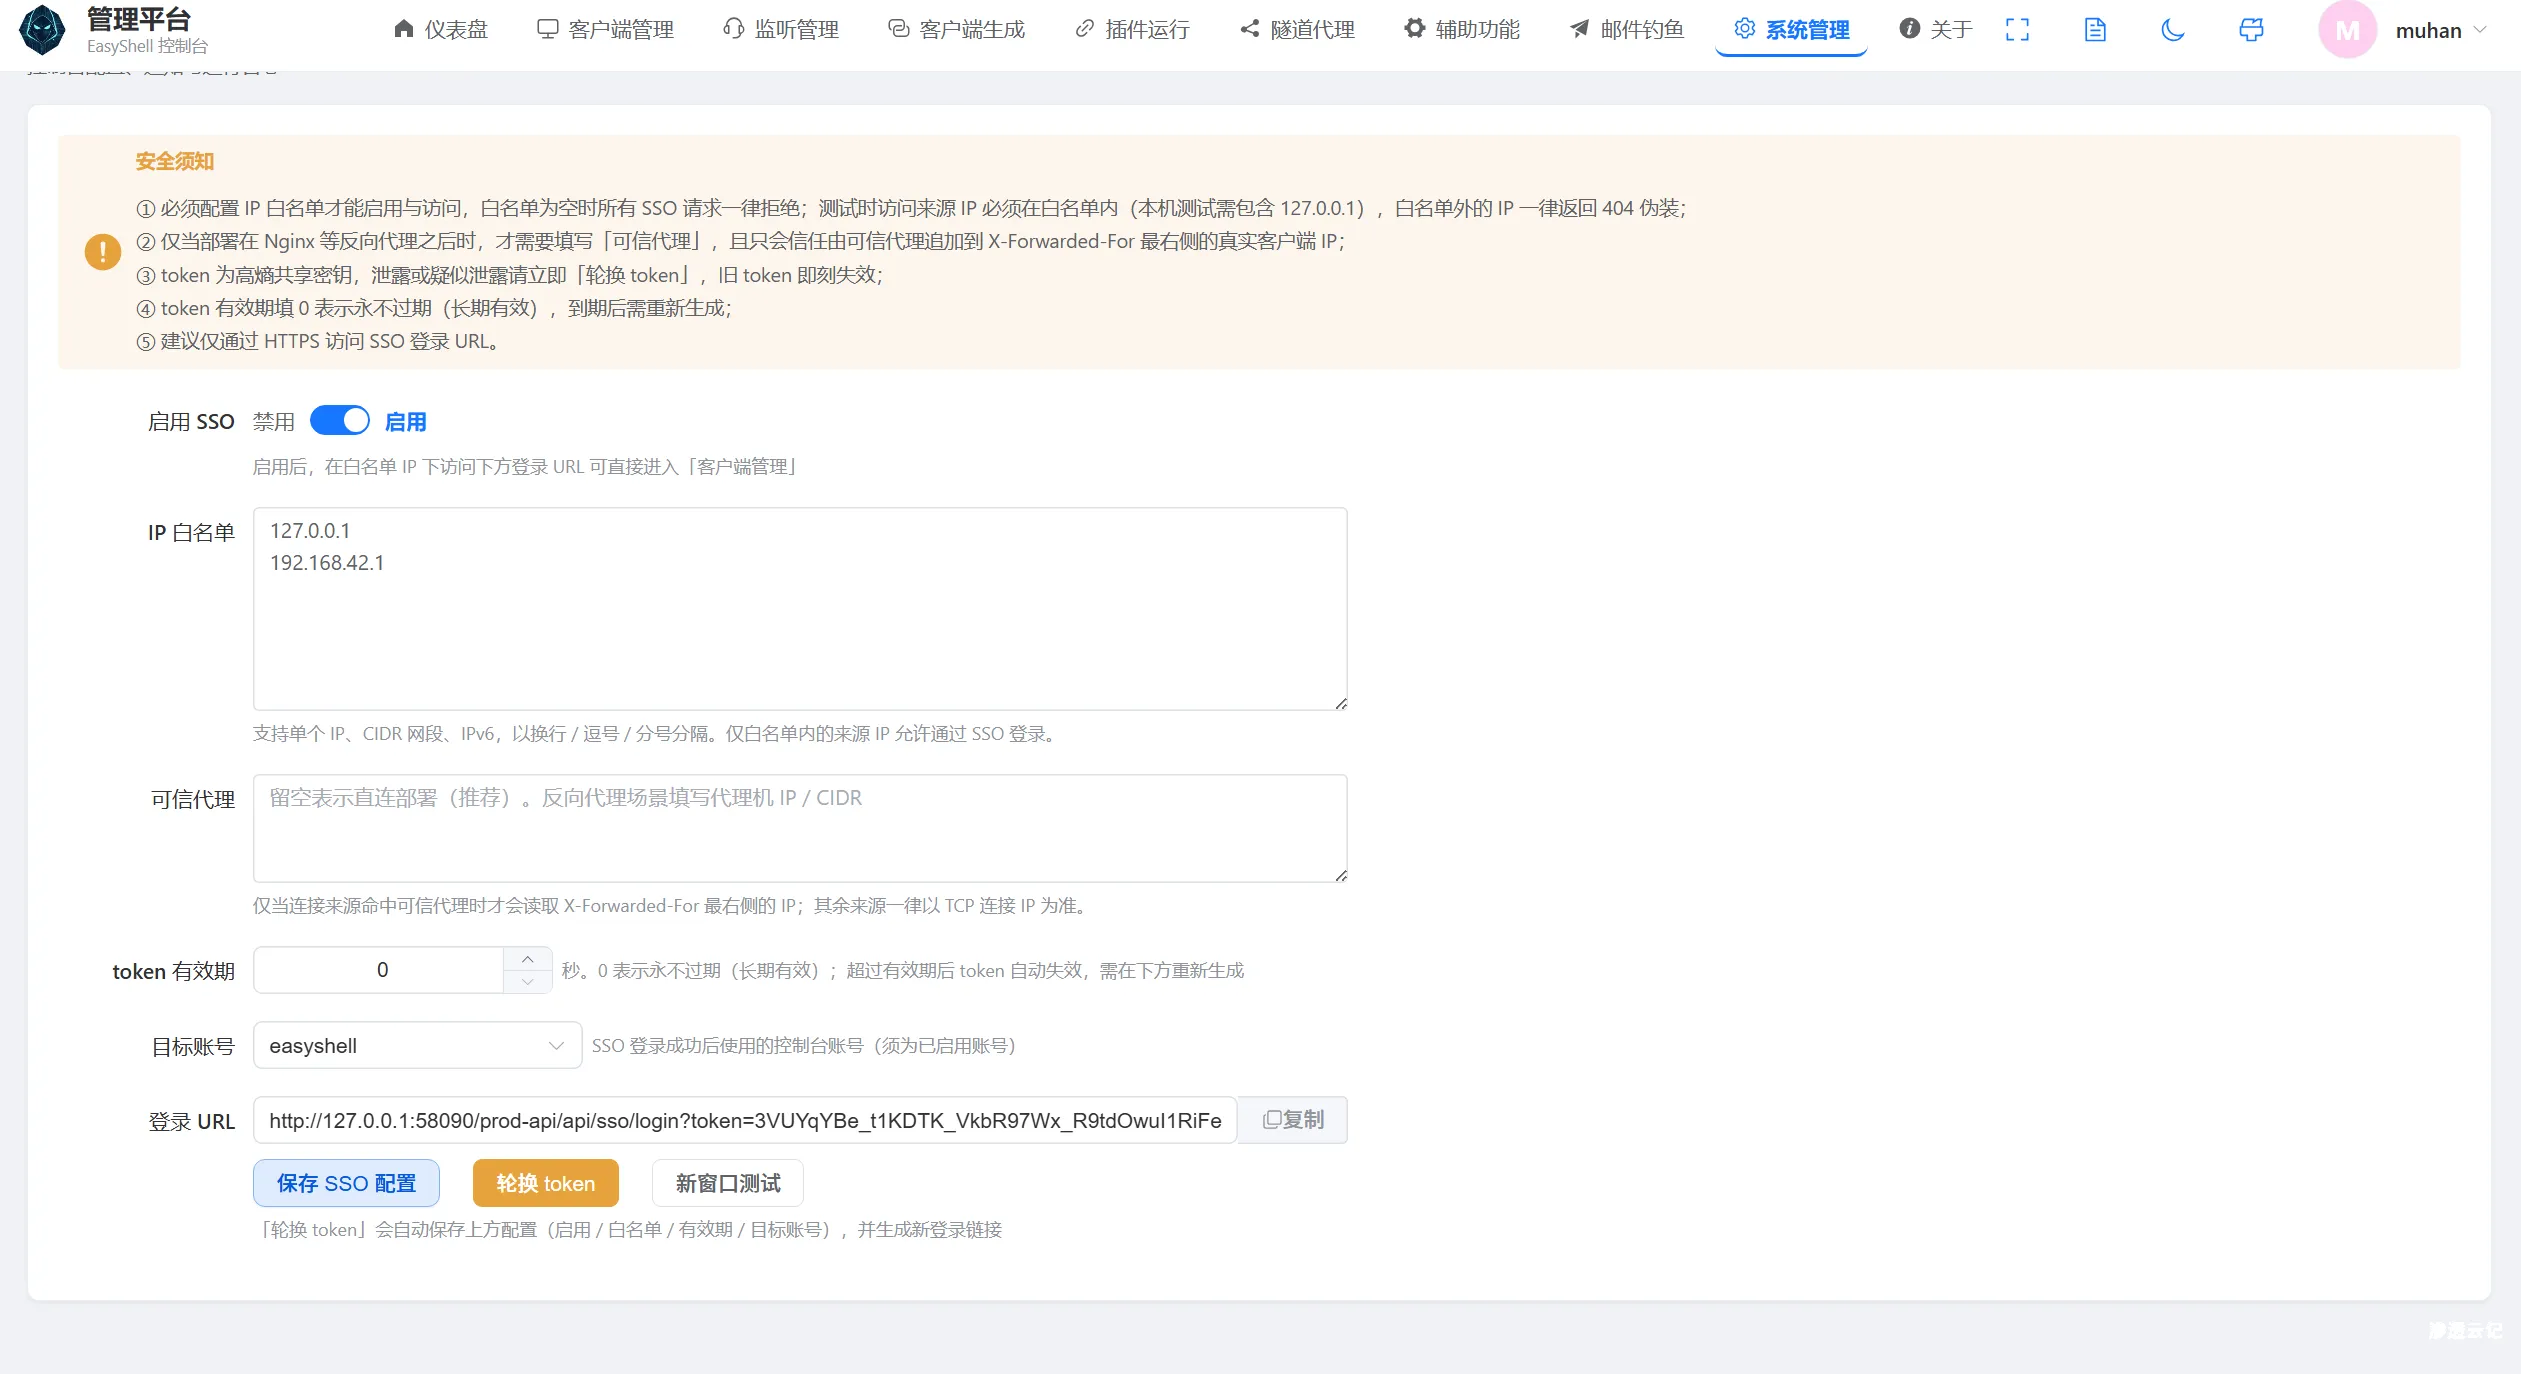
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...

 2026年8月29日 19:12

SpringBoot整合Activiti7的实现代码_Linux
这篇文章主要介绍了SpringBoot整合Activiti7的实现代码,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Activiti7...
2026年8月24日 11:45CVE-2024-13624: WordPress WPMovieLibrary Plugin <= 2.1.4.8 - Cross-Site Scripting
漏洞标题 CVE-2024-13624: WordPress WPMovieLibrary Plugin <= 2.1.4.8 - Cross-Site Scripting 漏洞描述 The WPMovieLibrary WordPress plugin through version 2.1.4.8 contains a reflec...
2024年9月9日 00:24CVE-2023-28662: WordPress Gift Cards <= 4.3.1 - SQL Injection
漏洞标题 CVE-2023-28662: Wordpress Gift Cards <= 4.3.1 - SQL Injection 漏洞描述 The Gift Cards (Gift Vouchers and Packages) WordPress Plugin, version <= 4.3.1, is affected by...
2023年7月25日 01:03CVE-2011-4336: Tiki Wiki CMS Groupware 7.0 Cross-Site Scripting
漏洞标题 CVE-2011-4336: Tiki Wiki CMS Groupware 7.0 Cross-Site Scripting 漏洞描述 Tiki Wiki CMS Groupware 7.0 is vulnerable to cross-site scripting via the GET "ajax" par...
2011年4月22日 20:24CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File
漏洞标题 CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File 漏洞描述 The Google for WooCommerce plugin for WordPress ...
2024年11月13日 12:54CVE-2020-0618: Microsoft SQL Server Reporting Services – Remote Code Execution
漏洞标题 CVE-2020-0618: Microsoft SQL Server Reporting Services - Remote Code Execution 漏洞描述 Microsoft SQL Server Reporting Services is vulnerable to a remote code execution vu...
2020年6月25日 10:10CVE-2016-4977: Spring Security OAuth2 Remote Command Execution
漏洞标题 CVE-2016-4977: Spring Security OAuth2 Remote Command Execution 漏洞描述 Spring Security OAuth versions 2.0.0 to 2.0.9 and 1.0.0 to 1.0.5 contain a remote command execution...
2016年2月4日 04:52
Vulnhub靶机:Tiki(适合新手练习漏洞搜索和利用)
0x00:靶机介绍 这次的靶机是Tiki,下载链接为 http://www.vulnhub.com/entry/tiki-1,525/,可在VM下进行。准备好一台kali即可。 看描述其实是一个复现0day攻击的靶机。号称有OSCP级别。但做完以...
2022年3月24日 20:57CVE-2022-30525: Zyxel Firewall – OS Command Injection
漏洞标题 CVE-2022-30525: Zyxel Firewall - OS Command Injection 漏洞描述 An OS command injection vulnerability in the CGI program of Zyxel USG FLEX 100(W) firmware versions 5.00 thr...
2022年10月27日 11:37CVE-2025-32814: NetMRI Unauthenticated SQL Injection via skipjackUsername
漏洞标题 CVE-2025-32814: NetMRI Unauthenticated SQL Injection via skipjackUsername 漏洞描述 An issue was discovered in Infoblox NETMRI before 7.6.1. Unauthenticated SQL Injection c...
2025年8月2日 01:39CVE-2019-17232: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated Options Import and Export
漏洞标题 CVE-2019-17232: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated Options Import and Export 漏洞描述 Functions/EWD_UFAQ_Import.php in the ultimate-faqs plugin throug...
2019年1月23日 03:14
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

